
パッシブPHP2Shell(CVE-2026-109618、CVE-2026-109619)露出チェッカー。ブランド化されたHTMLレポート付き。単一ファイルのPython、依存関係なし、エクスプロイトペイロードなし。





PHP2Shell の影響を受ける PHP バージョンを公表しているウェブサイト向けのパッシブトリアージ
CVE-2026-109618 · CVE-2026-109619 · 単一ファイル、依存関係なし
php2shell-check は、ウェブサイトが公開レスポンスヘッダーですでに公表している PHP バージョンを読み取り、各 PHP ブランチの公式アップストリーム修正と比較します。エクスプロイトペイロードは一切送信せず、robots.txt を尊重し、不確実性を正直に報告します。隠されたバージョン、競合するバージョン、ベンダー独自ビルドのバージョンは unknown とされ、「安全」と判定されることは決してありません。
robots.txt を読み取った後、検証済み TLS と説明的な User-Agent を用いて、ターゲットごとに通常のページリクエストを 1 回だけ送信します。php2shell_exploitability=not_tested が記録されます。wordpress_check.py は Python 標準ライブラリのみを使用します。ファイル名とデフォルトの User-Agent は互換性のために維持されていますが、PHP2Shell の評価に WordPress は必要ありません。[!IMPORTANT] 潜在的な露出は、悪用可能性が確認されたことを意味しません。 ヘッダーからは PHP SAPI、ベンダーによるバックポート、実際のパッチ適用状況を明らかにすることはできません。すべての結果は、管理者による確認を促すものとして扱ってください。評価を許可されているウェブサイトのみをチェックしてください。
Windows、macOS、または Linux 上で Python 3.10 以降が必要です。インストールするものは何もありません。pip パッケージ、API キー、ブラウザ、データベースは不要です。お使いのシステムで Python が python3 という名前になっている場合は python3 を使用してください。
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt は、1行につき1つの許可されたウェブサイトを記載したテキストファイルです。websites.example.txt は予約済みのサンプルドメインを使用した形式を示しています。入力ルールとオプションについては Usage を参照してください。
各ウェブサイトの結果には php2shell_status が含まれます:
| ステータス | 意味 |
|---|---|
potentially_affected | そのブランチの修正バージョン未満の、完全かつ修飾のない PHP バージョンが公開されています。管理者に確認を依頼してください。 |
fixed_version_reported | 公開されているバージョンがそのブランチの修正バージョンを満たしています。これは報告されたバージョンであり、検証済みのパッチや問題なしの証明ではありません。 |
unknown | バージョンが非表示、部分的、矛盾、プレリリース、ベンダーによる修飾付き、または対象の 8.2~8.5 ブランチ外です。 |
| PHP ブランチ | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| 修正済み | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
しきい値は、2026-10-21 に確認された CVE-2026-109618 および CVE-2026-109619 に関する PHP プロジェクトのアドバイザリに基づいています。この表はスクリプトに埋め込まれており、インターネットから更新されることはありません。Ubuntu などのディストリビューションは、アップストリームのバージョン番号を変更せずに修正をバックポートするため、パッケージ化されたビルドは常に unknown となります。
運用上の結果は評価結果とは別です。完了した実行には、ブロックされた、タイムアウトした、またはスコープ外のターゲットが含まれる場合があります。それらの行は否定的な所見ではなく、unknown の評価となります。検出の status と fetch_status の値およびすべての出力フィールドについては完全なリファレンスを、各バージョンの分類方法については評価方法論を参照してください。
--format html は、ロゴ、サマリータイル、およびリスク順に並べ替えられたすべての結果を含む単一のオフラインファイルを生成します。閲覧者のライトテーマまたはダークテーマに追従し、きれいに印刷できます。
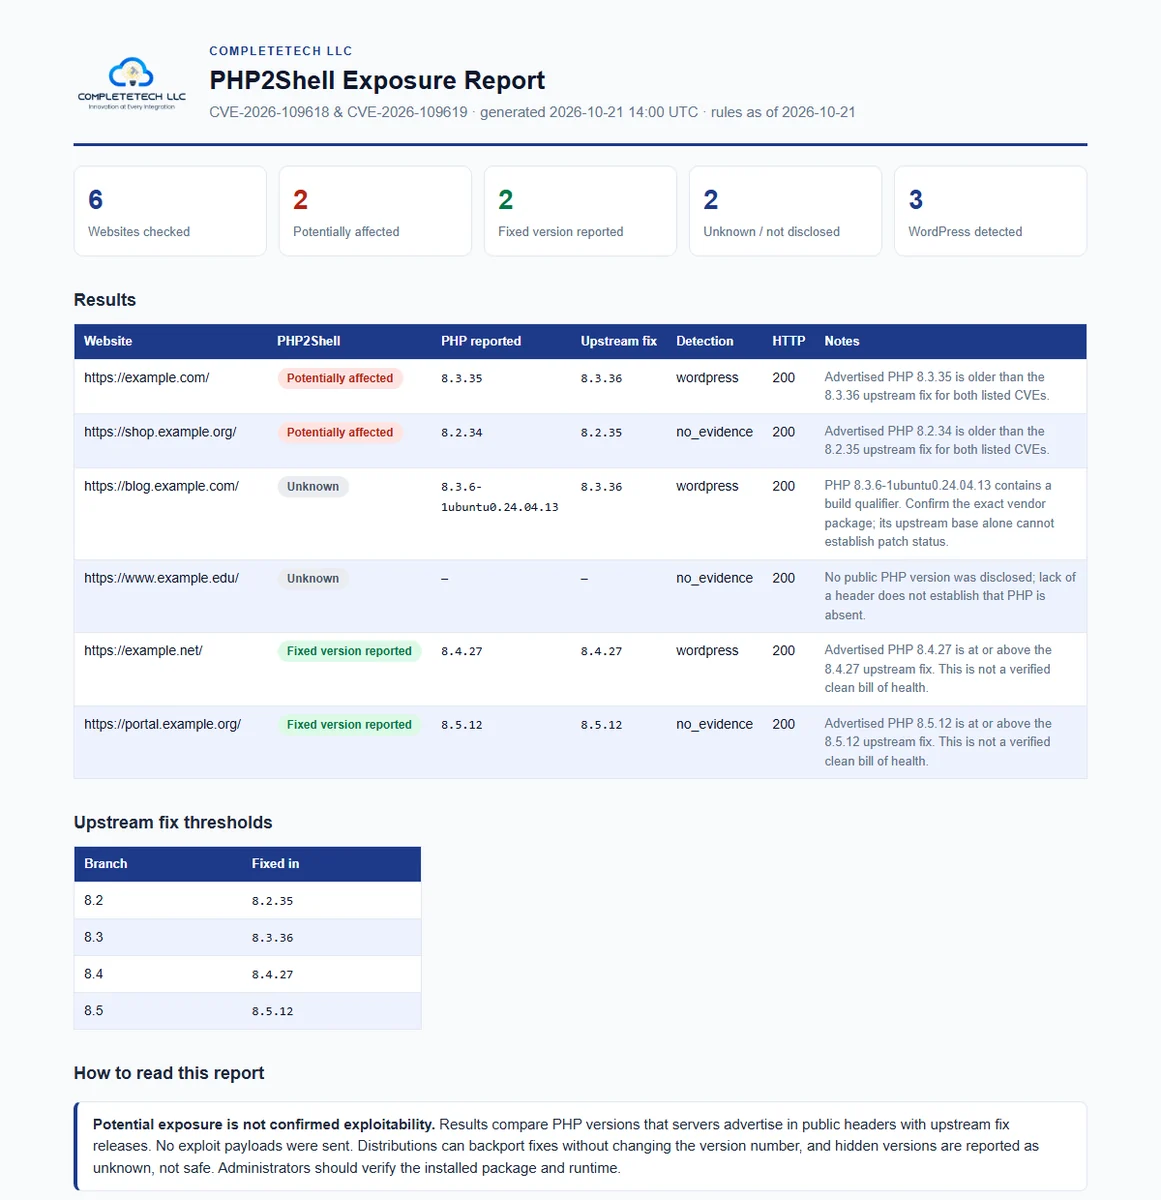
予約済みの example.* ドメインから作成した合成例です。HTML を表示。
--logo path/to/logo.png と --brand "Your Company" を使用して、自組織向けにレポートをブランディングできます。CSV と JSON はスプレッドシートやパイプライン向けに引き続き利用できます。
/robots.txt を読み取り、ページが許可されていない場合は停止します。GET リクエストを1回送信します。X-Powered-By および Server ヘッダー、ならびに既に返された HTML 内の WordPress マーカーを検査します。リダイレクトのスコープ。 リダイレクトは各指定オリジン(スキーム、ホスト名、実効ポート)内に留まります。同一ホストの HTTP ポート 80 から HTTPS ポート 443 へのリダイレクトのみが暗黙的に許可されます。www 名や異なるポートを含む追加のオリジンには、繰り返し指定可能な --authorized-origin https://approved.example:8443 による明示的な許可が必要です。このスコープ外へのページおよび robots のリダイレクトは、宛先へのリクエスト前に停止し、fetch_status=out_of_scope を報告します。robots の許可は承認ではありません。
ターゲットごとの総合デッドライン。 CLIは--target-timeout 120を強制します。これはロボット、リダイレクト、ペーシング、HTTP取得で共有されるターゲットごとの単調な予算です。--timeout 15は追加のソケット非アクティビティ制限として残ります。DNS、接続、TLS、レスポンスヘッダー、および低速で少しずつ送られるボディは、一度に1つの使い捨てリクエストプロセスで実行されます。デッドラインを使い果たすと、そのプロセスは強制終了され、次のターゲットの前に回収されます。失敗したターゲットは、ネガティブな検出結果ではなく、fetch_status=deadline_exceededと不明な評価を記録します。プロセスの起動とキャンセルには、わずかなOSスケジューリングのオーバーヘッドがあります。
リダイレクトホップ、レスポンスサイズ制限、robotsの解析、crawl-delayの処理、およびチェックを停止させるアクセス制限レスポンスについては、What gets requestedで規定されています。
入力ファイルはUTF-8テキストで、1行につき1つのドメインまたはURLを記述します。空行および#で始まる行は無視され、完全な重複はスキップされます。ベアドメインはデフォルトでHTTPSになり、明示的なパスは指定されたとおりにチェックされます。位置引数のURLと--inputは組み合わせることができます。このファイルはテキストリストであり、CSVやExcelワークブックではありません。詳細はInput formatを参照してください。
python wordpress_check.py https://example.com                      # one site, CSV to stdout
python wordpress_check.py example.com https://example.org --format json --output results.json
python wordpress_check.py --input websites.txt --output results.csv --delay 2 --contact https://your-domain.example/contact







