パッシブなNode2Shell (CVE-2026-111497) 露出チェッカーと、ブランド化されたHTMLレポートを備えたオフラインNode.jsランタイム評価。Python 3.10+、依存関係なし、エクスプロイトペイロードなし。





Node.js ランタイムおよびウェブサイトにおける Node2Shell (CVE-2026-111497) のバージョンベースのトリアージ
オフラインのランタイム評価 · パッシブなウェブサイトメタデータ · 単一ファイル、依存関係なしの Python
node2shell-check は、ランタイムまたはウェブサイトが報告する Node.js のバージョンを、サポート対象の各ブランチにおける公式アップストリームの修正と比較します。既に把握しているバージョンを評価したり、デプロイされたサービス内でメタデータを収集したり、ウェブサイトの通常の公開レスポンスを検査したりできます。
エクスプロイトペイロードは一切送信せず、Brotli のデコードも行わず、不確実性を正直に報告します。隠されたバージョン、ベンダー独自ビルドのバージョン、または競合するバージョンは unknown となり、「安全」とは決してなりません。
[!IMPORTANT] 潜在的な露出は、エクスプロイト可能性の確認ではありません。 すべての結果はエクスプロイト可能性を
not_testedのまま保持します。この脆弱性は攻撃者が制御する Brotli データのデコードを伴い、バージョンだけではアプリケーションがそのコードパスに到達するかどうかを示せません。fixed_version_reportedはデプロイされたパッチの検証ではありません。すべての結果を、管理者が確認するための手がかりとして扱ってください。
評価を許可されているターゲットのみをチェックし、実際のターゲットリスト、インベントリ、レポートはバージョン管理の対象外にしてください。
python が Python 3 でない場合は python3 を使用してください。collect-runtime.cjs を実行する場合に限り Node.js が必要です。git clone https://github.com/completetech-security/node2shell-check.git
cd node2shell-check
# Compare a known version. Offline, no network calls.
python node2shell_check.py --node-version 24.22.0
# Collect metadata where the service runs (same Node.js binary), then assess it offline.
node collect-runtime.cjs > runtime.json
python node2shell_check.py --inventory runtime.json --format html --output report.html
# Check authorized websites listed one per line (start from websites.example.txt).
cp websites.example.txt websites.txt # then replace the entries with your own authorized targets
python node2shell_check.py --input websites.txt --format html --output websites-report.html
--format を指定しない場合、結果は CSV として stdout に書き出されます。オプションの完全な一覧は python node2shell_check.py --help を実行するか、完全なリファレンスを参照してください。
3 つのモードはすべて 1 回の実行で組み合わせることができます。各入力はそれぞれ独自の証拠を持つ独立した観測結果となります。指定されたランタイムバージョンが、指定された URL に属すると見なされることはありません。
| モード | オプション | ネットワーク | 動作 |
|---|---|---|---|
| 既知のバージョン | --node-version VERSION(繰り返し指定可) | なし | 別途入手したバージョンを比較します。 |
| ランタイムインベントリ | --inventory FILE(繰り返し指定可) | なし | collect-runtime.cjs が生成したコレクター互換の JSON(スキーマ 1)を読み込みます。 |
| ウェブサイトメタデータ | 引数としての URL またはドメイン、あるいは --input FILE | あり | 指定された各ターゲットから公開レスポンスメタデータを読み取ります。 |
ランタイムインベントリ。 collect-runtime.cjs は、自身を実行している Node.js バイナリからバージョンとビルドのメタデータを記録します。アプリケーションコードの読み込み、環境変数の読み取り、データの展開、接続の確立は一切行いません。ベンダーのパッチ来歴を証明することはできず、build_source はデフォルトで unknown になります。評価対象の実際のコンテナまたはランタイムで実行してください。ホストへのインストールは、すべてのコンテナ、関数、ワーカーを表すものではありません。
ウェブサイトメタデータ。 各ターゲットについて、チェッカーは robots.txt を読み取り、ポリシーが許可する場合には、指定されたページへ通常の GET リクエストを行います。検証済みの TLS、正直な User-Agent、サイズ制限されたレスポンス、リクエストのペーシングを使用します。リダイレクトは同一ホストまたはその www 側にとどまり、HTTPS へのダウングレードは停止します。それ以外のものは取得せず、圧縮されたボディ、認証情報、細工されたリクエストも送信しません。Express や Next.js のヒントが Node.js のバージョン証拠になることはなく、Brotli レスポンス圧縮はアプリケーションがリクエストボディをデコードできることを証明するものではありません。完全なルールについてはウェブサイトモードで行われるリクエストを参照してください。
各観測結果には、4 つの評価ステータスのいずれかが付与されます。
| ステータス | 意味 |
|---|---|
potentially_affected | そのブランチの修正バージョン未満の、通常の Node.js バージョンが報告されています。デプロイされたビルドを確認し、修復を優先してください。 |
unsupported_runtime | そのバージョンは、サポートが終了した古いアップストリーム系列に属しています。ベンダーのサポートを確認し、サポート対象のパッチ適用済みランタイムへ移行してください。 |
fixed_version_reported | 報告されたバージョンは修正版を満たしています。これはインストール済みパッチの独立した検証ではありません。 |
unknown | バージョンが欠落している、不正な形式である、矛盾している、ベンダー修飾付きである、カスタムビルドである、プレリリースである、バックポートの可能性がある、またはこのルールスナップショットの対象外です。 |
組み込みのルールスナップショットにおけるアップストリームの修正:
| Node.js ブランチ | 22.x | 24.x | 26.x |
|---|---|---|---|
| 修正版 | 22.23.4 | 24.22.1 | 26.12.1 |
しきい値は Node.js 2026 年 10 月のセキュリティリリースおよび 22.23.4、24.22.1、26.12.1 のリリースノート(2026-10-21 リリース)に由来します。組み込みのルールスナップショットの日付は 2026-10-23 です。チェッカーはルールをダウンロードしたり更新したりしないため、古いコピーを再実行してもルールは更新されません。
レポートを読む際は、以下の区別に留意してください:
fixed_version_reported の観測結果が、失敗したウェブサイトチェックを打ち消すことはありません。各結果のフェッチ結果と、実行の完全性、およびその評価の両方を確認してください。unknown のままです。コレクターからの Brotli メタデータはコンテキストであり、パッチの判定ではありません。評価方法論には、各分類ルールと管理者が実施すべきチェックが記載されています。結果と証拠のフィールドはリファレンスに一覧されています。
--format html は、ロゴ、サマリータイル、各結果とその証拠および次のステップ、アップストリーム修正表、実行完全性情報を含む、単一のオフラインでスクリプト不要のファイルを生成します。読者のライトテーマまたはダークテーマに従い、きれいに印刷できます。
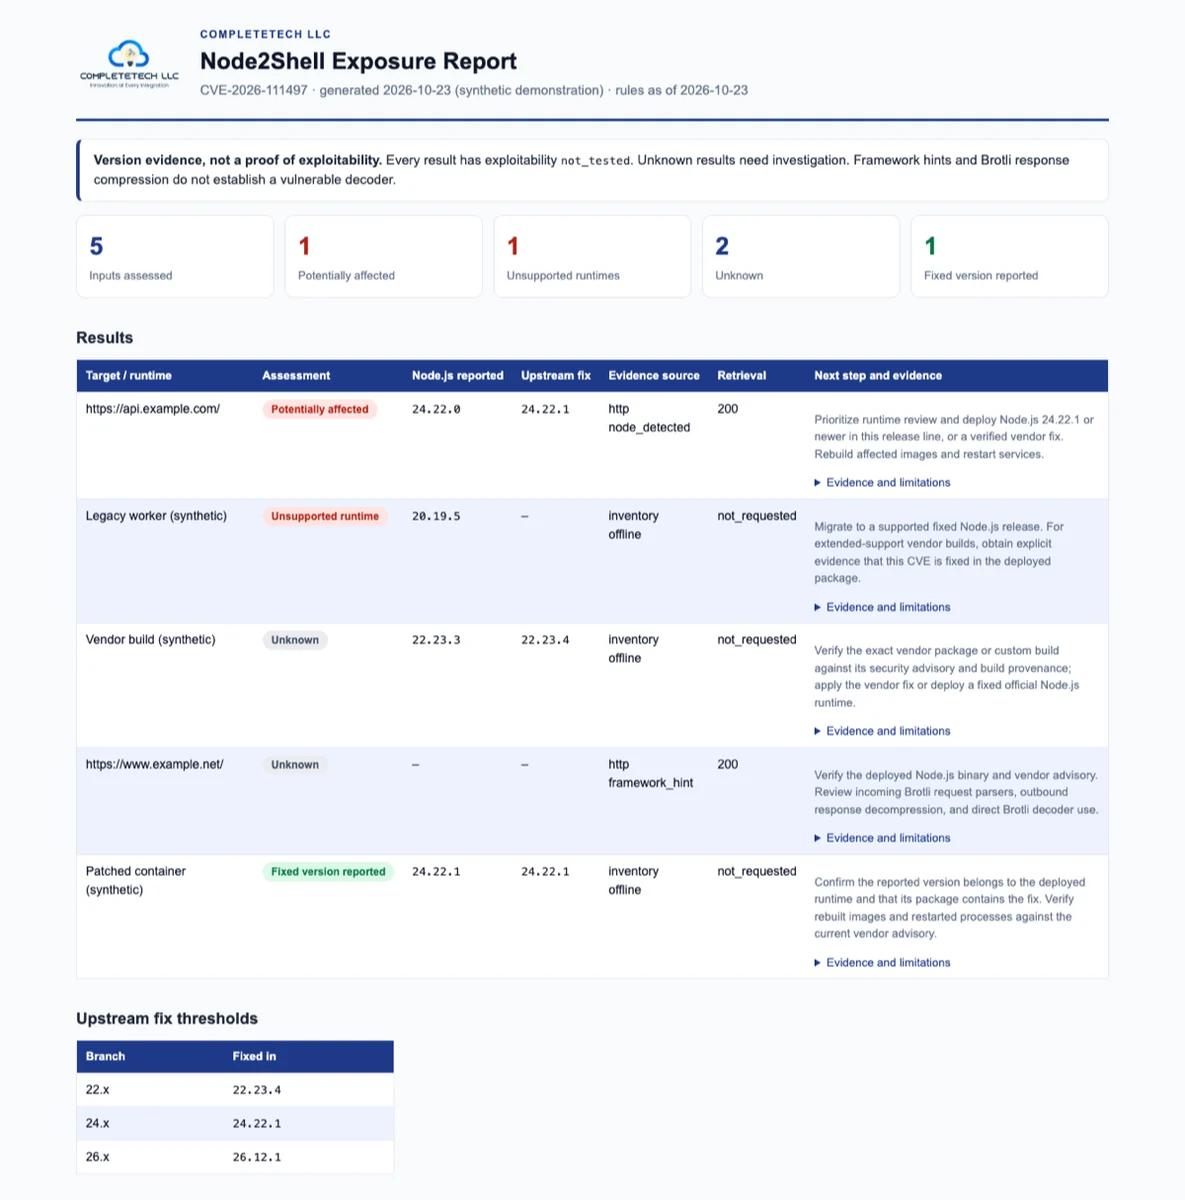
予約済みの example.* ドメインと架空のランタイムから構築した合成例。HTML を表示。
--logo path/to/logo.png と --brand "Your Company" を使用して、自組織向けにレポートをブランディングできます。
CSV(デフォルト)と JSON は、スプレッドシートやパイプラインに適しています。進捗と診断情報は stderr に出力され、stdout はデータ用に利用可能なままになります。
レポートスキーマ 1.1 は、チェッカーの実行可能ファイル SHA-256(tool_sha256、発行者の署名ではない)と明示的な実行完全性を JSON、CSV、HTML で記録します。既存の観測列とインベントリスキーマ 1 は引き続き互換性があります。空の CSV レポートには、捏造されたターゲットではなく 1 つのサマリー行が含まれます。JSON レポートは、トップレベルの tool、tool_version、tool_sha256、report_schema_version、rules_as_of、generated_at、complete、results フィールドを持つオブジェクトです。complete: true は入力ループが終了したことを意味し、すべてのリクエストが成功したことやすべてのバージョンが特定されたことを意味するものではありません。詳細は CSV、JSON、結果フィールドを参照してください。








