
 completetech-security/node-cve-2026-56848-check
CVE-2026-56848(HTTP/2再入送信のuse-after-free)向けオフラインNode.js証拠チェッカー。単一ファイルのPython製。JSON/CSV/HTMLレポート対応。エクスプロイトペイロードは含まない。





CVE-2026-56848 — Node.js: HTTP/2 再入可能な send における use-after-free 向けのオフライン版バージョン証拠チェッカーです。
運用者が報告した Node.js のバージョンを、アップストリームのアドバイザリで示された修正済みリリースと比較し、CSV、JSON、または HTML レポートを出力します。Python 3.10 以降、標準ライブラリのみを使用します。実行ファイルは単体でコピーできます。
概要 · クイックスタート · 入力 · オプション · 修正済みバージョン · 結果 · 出力 · 制限と終了コード · 情報源 · ライセンス
このチェッカーは運用者が報告したランタイムバージョンを比較します。Web サイトへのアクセス、Node.js やプロジェクトコードの実行、エクスプロイトペイロードの送信は一切行わず、ネットワークモードもありません。現在のマシンをスキャンすることはなく、公開 URL はインベントリではありません。
結果が示すことと示さないこと:
exploitability: not_tested が付与されます。fixed_version_reported は、報告されたバージョンがアップストリームの修正済みリリース以上であることを意味します。デプロイされたランタイムにパッチが適用されていることを証明するものではありません。unknown のままです。バージョンは、検査する権限を持つシステムからのみ収集してください。このリポジトリ内のいかなるものも、デプロイされたターゲットを評価したり、ランタイムを証明したり、悪用可能性を検証したりするものではありません。
チェックアウトから実行するか、node_cve_2026_56848_check.py を単体でコピーして実行します:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
デフォルトの形式は csv で、--output が指定されない限り stdout に書き出されます。--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。
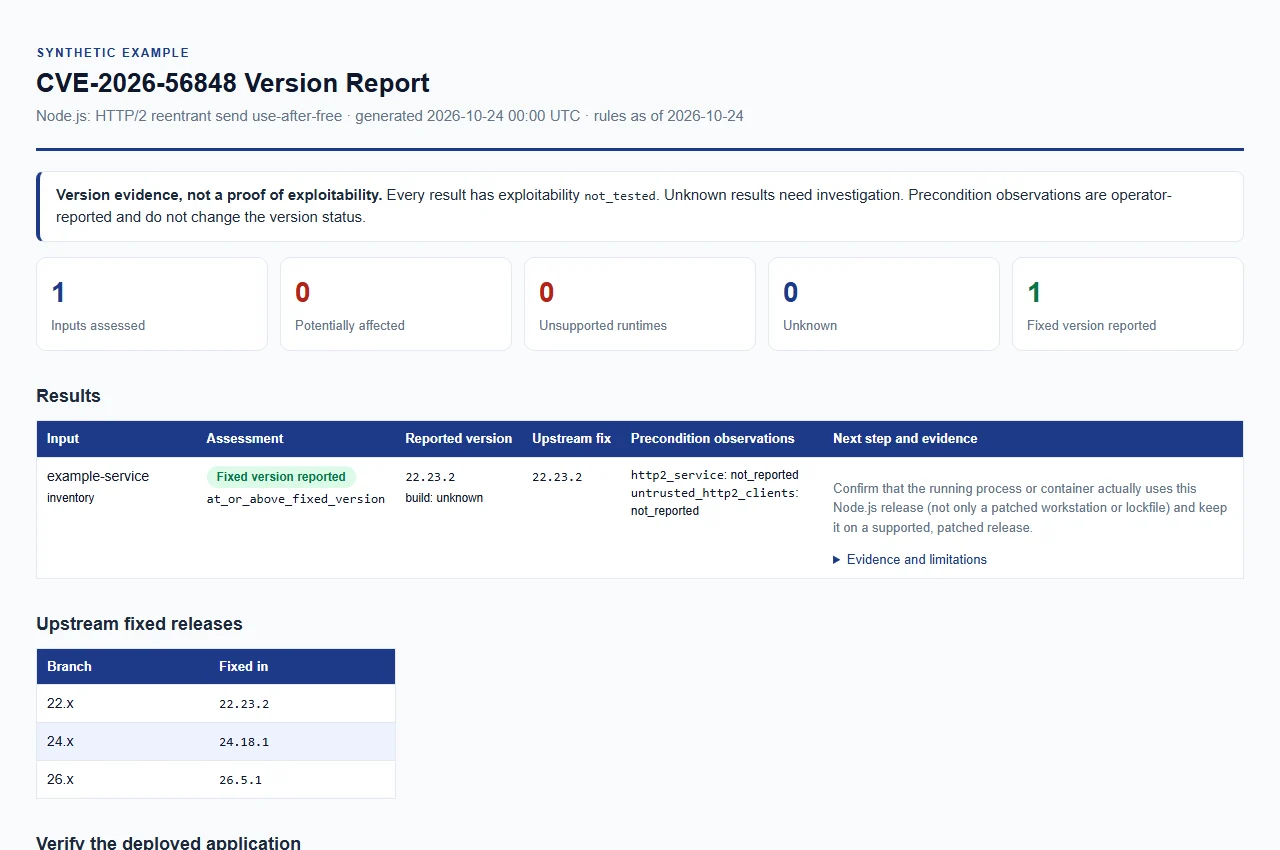
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
3 種類の入力は 1 回の実行で組み合わせることができます。JSON、CSV、HTML レポートは同じエビデンスから生成されます。
コマンドラインのバージョン。 --version(エイリアス --node-version)は繰り返し指定でき、各値は個別のランタイムを表します。先頭の単一の v と前後の ASCII 空白は許容されます。
JSON インベントリ(--inventory FILE、繰り返し指定可能)。1 つのオブジェクトまたはオブジェクトの配列です。examples/inventory.example.json を参照してください。
| フィールド | 必須 | 型と意味 |
|---|---|---|
schema_version | はい | 整数 1 |
node_version | はい | 文字列 |
runtime | いいえ | 存在する場合は "node"。それ以外のランタイムは拒否されます |
label | いいえ | レポート内でエントリを識別するために使用される文字列 |
build_source | いいえ | 文字列。ビルドソースを参照してください |
http2_service | いいえ | 真偽値または null: http2 サービス |
untrusted_http2_clients | いいえ | 真偽値または null: 信頼されていない http2 クライアント |
未知のキー、重複キー、非有限数、無効な型は拒否されます。
CSV リスト(--csv-list FILE、繰り返し指定可能)。node_version 列を含むヘッダー行が必要です。任意の列は label、build_source、http2_service、untrusted_http2_clients です。観測値のセルは true、false、または空欄です。schema_version と runtime は CSV の列ではありません。文書化されていない列や重複した列、フィールド数が異なる行、引用符で囲まれていないセル内の裸の引用符、NUL 文字、行のないファイルは拒否されます。
build_source(または --build-source)はビルドの出所を記録します。空の値、unknown(デフォルト)、upstream、official、official_upstream は公式アップストリームビルドとして比較されます。ディストリビューション名やベンダー名などその他の値は、vendor_build_unverified を伴う unknown になります。これは、アップストリームのバージョン番号だけではベンダービルドにどのパッチやバックポートが含まれているかを示せないためです。unknown はアップストリームとして比較されるため、ベンダー、ディストリビューション、カスタムビルドには実際のソースを指定してください。
| オプション | 目的 |
|---|---|
--version VERSION、--node-version VERSION | オフラインで評価する Node.js バージョン。繰り返し指定可能 |
--build-source SOURCE | すべての --version ビルドの出所。最大 512 文字。デフォルトは unknown |
--http2-service {true,false} | すべての --version 入力に適用される運用者による観測値 |
--untrusted-http2-clients {true,false} | すべての --version 入力に適用される運用者による観測値 |
--inventory FILE | JSON インベントリ。繰り返し指定可能 |
--csv-list FILE | CSV インベントリ。繰り返し指定可能 |
--format {csv,json,html} | レポート形式。デフォルトは csv |
--output FILE | レポートを新しいファイルに書き出す。デフォルトは stdout |
--force | 既存の出力ファイルを明示的に置き換える |
--brand NAME | HTML レポートに表示される組織名。最大 512 文字。CSV と JSON では無視されます |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了する |
--tool-version | ツール名とバージョンを表示して終了する |
--help | 使用方法と終了コードを表示する |
--output には既存のディレクトリと通常ファイルのパスが必要です。既存のレポートは --force が明示されない限り保護され、入力ファイルは --force を指定しても上書きされることはありません。
2026-10-24 に公式リリースアドバイザリおよびリンクされた修正済みリリースに対してレビュー済み(レポート内の rules_as_of)。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
これらの適用方法:
potentially_affected となり、修復が必要です。fixed_version_reported です。unknown のままです。パッチ適用済みとは見なしません。unsupported_runtime です。これはアップグレードのガイダンスであり、この特定の脆弱性がすべての過去のビルドに存在するという主張ではありません。unknown のままです。不明なビルドを安全とラベル付けしないでください。status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、リストされたメジャーの修正済みリリースより前です。修復のレビューが必要です。悪用可能性はテストされていません。 |
fixed_version_reported | 報告されたバージョンが修正済みリリース以上です。これはデプロイ済みパッチの証明ではありません。実行中のプロセスまたはコンテナがこのリリースを使用していることを確認してください。 |
unsupported_runtime | 報告されたメジャーはサポート終了です。サポートされている修正済みリリースに移行してください。 |
unknown | 証拠が不足しているか分類できません。version_status を参照してください。 |
各結果には、より具体的な version_status も付きます。






