
 completetech-security/node-cve-2026-105483-check
CVE-2026-105483(TLS全角IPホスト名検証バイパス)向けのオフラインNode.js証拠チェッカー。単一ファイルのPython製。JSON/CSV/HTMLレポート対応。エクスプロイトペイロードは含まない。





CVE-2026-105483 — Node.js: TLS 全角 IP ホスト名検証バイパス のためのオフライン証拠チェッカーです。報告された Node.js のバージョンを、公式 Node.js アドバイザリで示されている修正済みリリースと比較します。Python 3.10 以降、標準ライブラリのみを使用します。実行ファイルは単一ファイルであり、単体でコピーできます。
対象範囲。 このチェッカーは運用者が報告したランタイムバージョンを比較します。Web サイトへの接続、Node.js やプロジェクトコードの実行、エクスプロイトペイロードの送信は一切行わず、現在のマシンをスキャンすることもありません。隠れたバージョン、カスタムビルド、矛盾する証拠、および対象外のブランチは unknown のままとなります。公開 URL はインベントリではありません。いかなる結果も、エクスプロイトテスト、デプロイ済みパッチの証明、または本番環境の検証ではありません。
Python 3.10 以降が必要で、それ以外は不要です。デプロイされたプロセスから取得した正確なバージョンを指定してください(たとえば、ワークステーションではなく、実行中のバイナリやコンテナから取得したもの)。
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version(エイリアス --node-version)は繰り返し指定可能で、各値は個別のランタイムを表します。先頭の v は受け付けられます。--inventory FILE(JSON)と --csv-list FILE(CSV)は繰り返し指定可能で、--version と組み合わせることができます。--format は csv(デフォルト)、json、または html です。--output を指定しない場合、レポートは標準出力に出力されます。--build-source SOURCE は --version で指定したビルドの出所を指定します(デフォルトは unknown で、upstream として比較されます。upstream、official、またはベンダー名を指定できます)。--tls-client、--untrusted-nonascii-ip-host、--trusted-numeric-dns-certificate はそれぞれ true または false を受け取り、すべての --version 入力に適用されます。結果の解釈を参照してください。--output FILE は新しいファイルを書き込みます。既存のレポートは --force を明示しない限り保護され、入力ファイルは --force を指定しても上書きされることはありません。--brand NAME は HTML レポート内の組織名を設定します(デフォルトは CompleteTech LLC、最大 512 文字)。--fail-on-finding を指定すると、potentially_affected および unsupported_runtime の結果で終了コード 1 を返します。--tool-version はツール名とバージョンを出力します。JSON、CSV、HTML レポートはすべて同じエビデンスから生成されます。--version、--inventory、--csv-list のうち少なくとも 1 つが必須です。
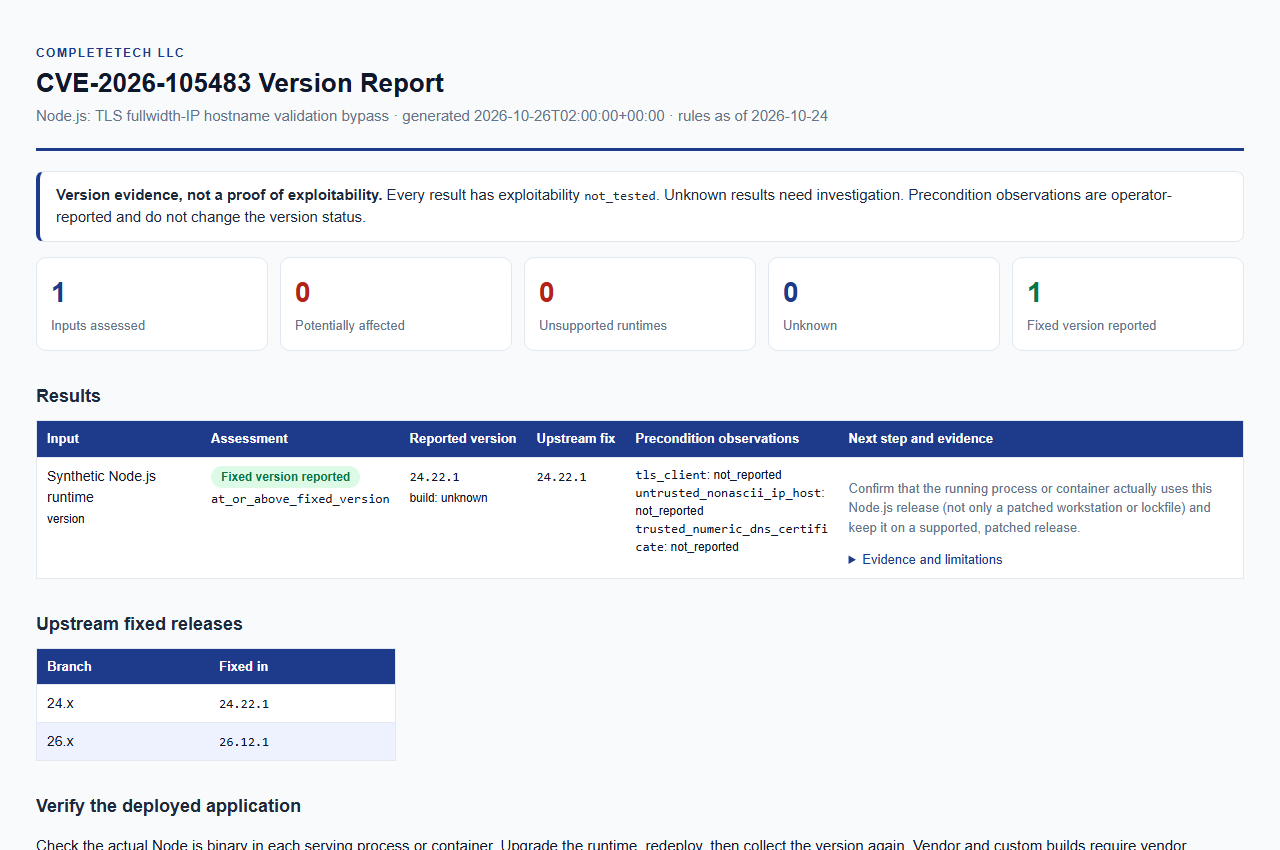
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
2026-10-24 に、公式リリースアドバイザリおよびリンクされた修正リリースに基づいてレビュー済みです。
| Node.js メジャー | 修正バージョン |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
ベンダーはリリースアドバイザリで導入バージョンを明示していません。報告されたバージョンの分類方法は次のとおりです。
potentially_affected。これらのバージョンは修復が必要です。fixed_version_reported。unsupported_runtime。これはアップグレードの指針であり、この特定の脆弱性がすべての過去ビルドに存在するという主張ではありません。サポート終了の状態は、2026-10-24 にレビューした Node.js リリーススケジュールに従います。unknown。修正済みであるとは見なしません。unknown。明示的なエビデンスが必要です。--build-source またはインベントリの build_source が空白、unknown、upstream、official、official_upstream 以外のいずれか): unknown。修正がバックポートされている可能性があり、upstream のバージョンからはビルドに含まれるパッチを判別できないため、ベンダーのエビデンスが必要です。unknown。メタデータの欠落は、ランタイムが影響を受けないことを証明するものではありません。不明なビルドは決して安全とラベル付けしてはなりません。
status | 意味 |
|---|---|
potentially_affected | 報告されたバージョンがそのメジャーの修正リリース未満であり、修復の検討が必要です。 |
fixed_version_reported | 報告されたバージョンが修正リリース以上です。これはデプロイ済みパッチの証明ではありません。パッチ適用済みのワークステーションやロックファイルだけでなく、実行中のプロセスやコンテナが実際にそのリリースを使用していることを確認してください。 |
unsupported_runtime | そのメジャーはサポート終了済みです。アップグレードの指針であり、脆弱性が存在することの証明ではありません。 |
unknown | エビデンスの欠落、競合、修飾付き、ベンダー/カスタムビルド、または対象外です。 |
各結果には、より具体的な version_status も付与されます(例: below_fixed_version、at_or_above_fixed_version、unsupported_release_line、release_line_not_in_rules、qualified_version_unverified、vendor_build_unverified、conflicting_versions、unrecognized_or_partial_version、version_not_disclosed)。
すべての結果には exploitability: not_tested が付きます。報告された修正バージョンは、実際にデプロイされたパッチが検証されたものではなく、potentially_affected という結果は実際の悪用の証拠ではありません。
オペレーターが提供した前提条件は、reported_true、reported_false、または not_reported として別途記録されます。これらは未検証であり、バージョンの結果を変更することはなく、到達可能性を立証するものでもありません。
| 前提条件の観察 | 意味 |
|---|---|
tls_client | tls クライアント |
untrusted_nonascii_ip_host | 信頼されていない非 ASCII IP ホスト |
trusted_numeric_dns_certificate | 信頼された数値 DNS 証明書 |
すべての入力ファイルは通常の UTF-8 ファイルである必要があります。安定したローカルコピーを使用してください。
JSON インベントリ (--inventory) は、1 つのオブジェクトまたは配列です。examples/inventory.example.json を参照してください。
schema_version: 1 と文字列の node_version。runtime: "node"、label、build_source、および上記の 3 つの観察キー(それぞれ boolean または null)。CSV リスト (--csv-list) には、node_version を含むヘッダー行が必要です。任意の列は label、build_source、および 3 つの観察列で、値は true、false、または空白です。schema_version と runtime は CSV の列ではありません。文書化されていない列や重複した列、フィールド数が正しくない行、NUL 文字、引用符で囲まれていないセル内の引用符は拒否されます。
デフォルトの形式は CSV です。JSON とスクリプト不要の HTML も利用できます。UTC ISO 8601 の生成タイムスタンプが CLI 実行ごとに 1 つ取得され、中断からの復旧、および CSV、JSON、HTML の出力に再利用されます。これは証拠取得のタイムスタンプではありません。
tool、tool_version、report_schema_version (1.0)、cve、rules_as_of、sources、complete、generated_at、および results 配列を含む 1 つのドキュメントです。=、+、-、@) を無効化します。record_type=result は完了した評価を示します。結果が存在しない場合、record_type=summary 行がアセットや判定なしで report_complete とルールのメタデータを保持します。tool、tool_version、generated_at はすべての結果行とサマリー行に追加されます。既存の列位置は保持されます。NUL 文字はレポートが書き込まれる前に拒否されます。中断後に書き込まれたレポートは、complete (JSON) または report_complete (CSV) が false に設定されます。
examples/ と docs/example-report.html にあります。| 終了コード | 意味 |
|---|---|
0 | 実行が完了しました。 |
1 | --fail-on-finding を指定した場合、少なくとも 1 つの potentially_affected または unsupported_runtime の結果がありました。 |
2 | 入力、出力、または使用法のエラー。運用上の失敗は評価結果ではありません。 |
130 | 中断されました。 |
中断時の動作:






