




CVE-2026-105482 — Node.js: DNS 解決における NUL 名の切り詰め のためのオフライン証拠チェッカーです。報告された Node.js ランタイムのバージョンを、Node.js 2026年10月のセキュリティアドバイザリで示された修正済みリリースと比較し、結果を CSV、JSON、または HTML として出力します。
Python 3.10 以降、標準ライブラリのみを使用します。単一の実行ファイル node_cve_2026_105482_check.py は単体でコピーできます。
バージョンの証拠であり、稼働中システムの評価ではありません。 結果は提供されたバージョンを記述するものです。パッチが適用されていること、欠陥に到達可能であること、または悪用可能であることを示すものではありません。
このリポジトリは CVE-2026-105482 のみを対象としています。小規模なオフラインのトリアージツールです。
unknown として報告され、安全とラベル付けされることは決してありません。exploitability: not_tested が付きます。fixed_version_reported は、提供されたバージョンがベンダーの修正済みリリース以上であることを意味します。デプロイされている内容の証明ではありません。評価を許可されているシステムについてのみデータを提供してください。
node --version を実行)、および既知であればそのビルドソース。チェッカーがこれを自身で取得することはありません。# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json
# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v
上記の inventory.csv はあなた自身のファイルです。その列については CSV リスト を参照してください。--format を指定しない場合、レポートは CSV になります。--output を指定しない場合、標準出力に出力されます。
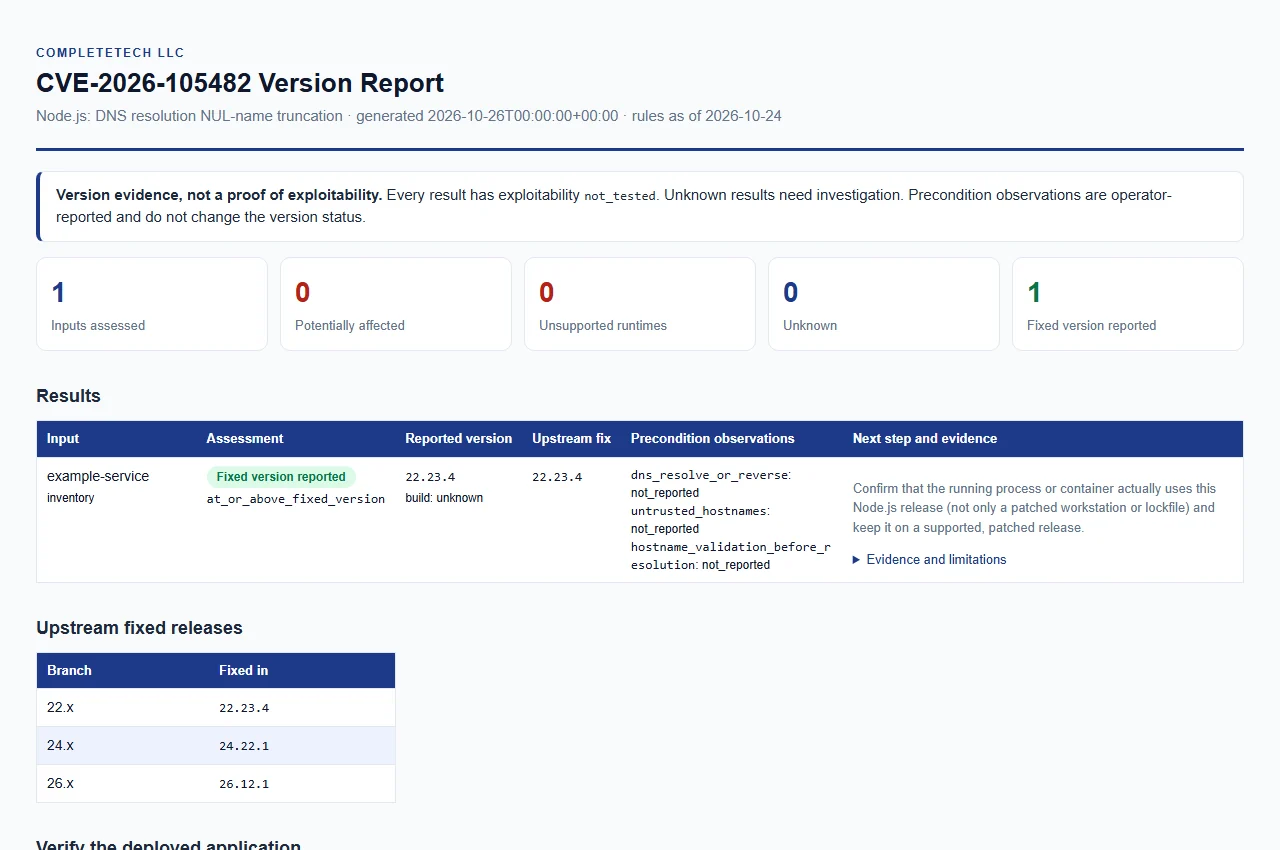
プレビューには、ライトテーマとダークテーマの HTML レポートが表示されています。合成サンプルレポートを開く。これはサンプルデータのみを使用しており、実際の評価ではありません。
ルールの日付は 2026-10-24 です(レポート内の rules_as_of)。これらは 2026-10-21 に公開された公式の Node.js リリースアドバイザリ、およびリンクされた修正済みリリースに対してレビューされています。
| Node.js メジャー | 修正済みバージョン |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
22.20.0 や v24.22.1 のような通常の安定版バージョンがどのように分類されるか:
potentially_affected。ベンダーは導入されたバージョンを明示していないため、各記載メジャーのそれ以前のすべてのバージョンがこのように扱われ、修正済みバージョン未満のバージョンは修復が必要です。fixed_version_reported。unknown。パッチ適用済みとは見なしません。unsupported_runtime。これはアップグレードの指針であり、この脆弱性がすべての過去のビルドに存在するという主張ではありません。ベンダーはサポート終了バージョンが常にセキュリティリリースの影響を受けると述べていますが、チェッカーはこの特定の脆弱性についてそれを主張しません。unknown。これらにはベンダーによる明示的な証拠が必要です。不明なビルドを安全とラベル付けしないでください。サポート終了のメジャーは 0(スケジュールに 0.8、0.10、0.12 のみが記載されているための推測)、4〜21、23、25 であり、2026-10-24 にレビューされた Node.js リリーススケジュールから取得されています。このリストはチェッカーに組み込まれており、スケジュールは実行時に取得されません。
バージョン番号はパッチやビルドの署名ではありません。ベンダー、バックポート、カスタムビルドには、バージョン番号に示されない修正が含まれている場合もあれば、含まれていない場合もあります。
--version、--inventory、--csv-list のうち少なくとも 1 つが必要です。これらは組み合わせることができ、結果は --version の値、次に --inventory ファイル、次に --csv-list ファイルの順に表示されます。各バージョンまたはインベントリの行は、個別のランタイムを表します。
| オプション | 目的 |
|---|---|
--version VERSION(エイリアス --node-version) | 正確な Node.js バージョンを評価します。先頭の v は受け付けられます。繰り返し指定可能で、各値は個別のランタイムです。 |
--build-source SOURCE | --version ビルドの出所。最大 512 文字。ビルドソースを参照してください。 |
--dns-resolve-or-reverse {true,false}--untrusted-hostnames {true,false}--hostname-validation-before-resolution {true,false} | すべての --version 入力に適用される運用者の観察事項。前提条件の観察事項を参照してください。 |
--inventory FILE | JSON インベントリファイル。繰り返し指定可能。 |
--csv-list FILE | CSV リストファイル。繰り返し指定可能。 |
--format {csv,json,html} | レポート形式。デフォルト:csv。 |
--output FILE | レポートを新しいファイルに保存します。デフォルト:標準出力。 |
--force | --output が既存のファイルを置き換えることを許可します。 |
--brand NAME | HTML レポートに表示される組織名。最大 512 文字。デフォルト:CompleteTech LLC。CSV や JSON には影響しません。 |
--fail-on-finding | いずれかの結果が potentially_affected または unsupported_runtime の場合に終了コード 1 で終了します。終了コードと中断を参照してください。 |
--tool-version | ツール名とバージョンを表示します。 |
--help | 使用方法と終了ステータスのヘルプを表示します。 |
--build-source と build_source インベントリフィールドは、ビルドがどこから来たかを示します。空の値、unknown(デフォルト)、upstream、official、official_upstream は公式アップストリームビルドとして比較されます。照合では大文字小文字と前後の空白は無視されます。ディストリビューション名やベンダー名などそれ以外の値は、unknown となり version_status は vendor_build_unverified になります。これは、アップストリームのバージョンだけではそのビルドに含まれるパッチやバックポートが分からないためです。このチェックはバージョン比較より前に行われるため、サポート終了(EOL)や未掲載のメジャーバージョンにも適用されます。
デフォルトがアップストリームとして比較されるため、回答の信頼性は、そのビルドが未改変の公式リリースであるという主張の信頼性に依存します。
これらの任意の、運用者から提供される観測値は、結果の隣に記録されます。これらは検証されておらず、バージョンの結果を変更することはなく、到達可能性を立証するものでもありません。
| インベントリキー | CLI オプション | 観測値 |
|---|---|---|
dns_resolve_or_reverse | --dns-resolve-or-reverse | DNS 解決または逆引き |
untrusted_hostnames | --untrusted-hostnames | 信頼できないホスト名 |
hostname_validation_before_resolution | --hostname-validation-before-resolution | 解決前のホスト名検証 |
レポートでは、各観測値は reported_true、reported_false、または not_reported として表示されます。
JSON インベントリは、1 つのオブジェクト、またはオブジェクトの配列で、1 から 10,000 件のエントリを持ちます。
| フィールド | 必須 | 型 |
|---|---|---|
schema_version | はい | 整数 1 |
node_version | はい | 文字列 |
runtime | いいえ | "node"(唯一受け入れられる値) |
label | いいえ | 文字列。デフォルトは <拡張子を除いたファイル名>:<エントリ番号> |
build_source | いいえ | 文字列。ビルドソースを参照 |
| 上記の観測キー | いいえ | 真偽値または null |
不明なキー、重複キー、非有限数、無効な型は拒否されます。合成例については examples/inventory.example.json を参照してください。







