CVE-2026-88772 向けのオフライン NetScaler ADC / Gateway 証拠チェッカー。報告されたファームウェアと構成の証拠。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





報告された NetScaler ビルドと DTLS 設定を CVE-2026-88772 について評価
CVE-2026-88772 · オフライン、単一ファイル、依存関係なし
検証済みの組み込みアドバイザリスナップショットを使用して、報告された NetScaler ADC および Gateway のビルドと提供された DTLS 設定エクスポートを CVE-2026-88772 について評価する、オフラインの単一ファイルチェッカーです。
必要なのは Python 3.10+ のみで、それ以外は何も要りません。パッケージも、ネットワークアクセスも、付属のランタイムファイルも不要です。netscaler_check.py をコピーして実行するだけです。JSON、CSV、オフライン HTML レポートは、同じ検証済みエビデンスレコードから生成されます。
[!IMPORTANT] これはエビデンス評価であり、スキャンではありません。提供されたビルドやエクスポートは、実際に何がデプロイされているかを証明するものではありません。報告された修正済みビルドは検証済みのパッチではなく、潜在的な露出は確認された悪用可能性ではありません。 悪用可能性は常に
not_testedです。到達可能性、ローカルでの悪用、および事前の侵害はテストされません。欠落、不完全、またはサポートされていないエビデンスはunknownのままです。このリポジトリは 1 つの CVE を対象としています。隣接する NetScaler の脆弱性には、それぞれ専用のチェッカーが必要です。
評価を許可されている資産のみをチェックし、実際のインベントリ、エクスポート、レポートはバージョン管理の対象外にしてください。
要件: Python 3.10+(標準ライブラリのみ)。何もインストールされず、ネットワークにも接続しません。
# One device, by reported build
python netscaler_check.py --product netscaler-adc --edition standard --version 14.1-73.36
python netscaler_check.py --product netscaler-adc --edition fips --version "13.1.37.279 FIPS"

# One device, with a complete exported configuration
python netscaler_check.py --product netscaler-gateway --edition standard --version 14.1-73.36 --config examples/dtls-disabled.conf --config-complete

# Inventory CSV, as JSON or as an offline HTML report
python netscaler_check.py --inventory examples/inventory.csv --format json
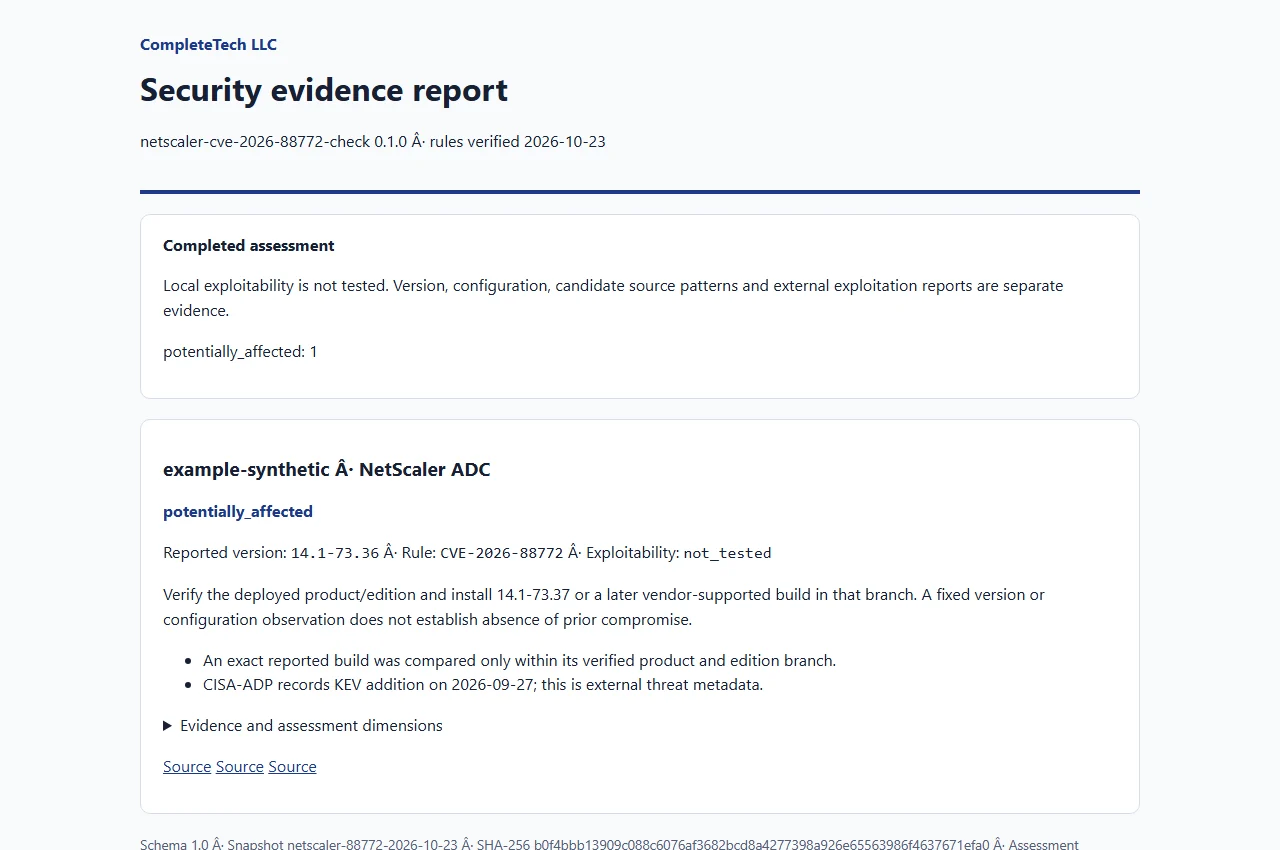
python netscaler_check.py --inventory examples/inventory.csv --format html --output report.html --brand "Example organization" --logo assets/logo.png
examples/ には合成データのみが含まれています。出力ファイルは既存ファイルを上書きせずに作成されます。意図的にレポートを置き換える場合は --force を使用してください。入力および提供されたロゴは --force を指定しても保護されたままです。
完全な CLI については python netscaler_check.py --help を実行してください。--version または --inventory のいずれか 1 つが必須です。
| オプション | 目的 |
|---|---|
--version BUILD | 単一デバイスについて報告された正確なビルド。--product が必要です。 |
--product | netscaler-adc または netscaler-gateway。 |
--edition | unknown(デフォルト)、standard、fips または ndcpp。分類には明示的にサポートされたエディションが必要です。 |
--deployment | self-hosted(デフォルト)、vendor-managed または unknown。マネージドまたは不明なデプロイメントは unknown のままです。 |
--build-source | unknown(デフォルト)、upstream、vendor または custom。ベンダー/カスタムビルドはアップストリームの番号ではクリアできません。 |
--asset-id | 不透明なレポート識別子(デフォルト device-0001)。ホスト名やシークレットを指定しないでください。 |
--config FILE、--config-complete | デバイスのローカルにエクスポートされた設定、およびそれがそのデバイスに対して完全であるというあなたの主張。 |
--inventory CSV | 単一の --version の代わりにデバイスの CSV インベントリ。examples/inventory.csv を参照してください。デバイスごとのオプションとは併用できません。 |
--format json|csv|html | レポート形式(デフォルト json)。 |
--output FILE | stdout の代わりにレポートをアトミックに書き込みます。--force が指定されない限り、既存ファイルは保護されます。 |
--brand TEXT、--logo FILE | HTML のみ: エスケープされた組織ラベルと、最大 1 MiB のオプションの PNG/JPEG/GIF/WebP ロゴ。 |
--fail-on-finding、--fail-on-unknown | 検出結果または未解決の証拠が一致した場合に終了コード 1 で終了します。終了コードを参照してください。 |
アップストリームビルドは正確な数値形式 14.1-73.36 を持ちます。FIPS および NDcPP ビルドは、明示的なエディションとともに一致する FIPS または NDcPP サフィックスを受け入れます。プレリリース、ビルドメタデータ、複数のバージョン、不一致のサフィックス、および先頭のゼロは unknown のままです。比較はリリースブランチやエディションをまたぐことはありません。完全な文法はリファレンスにあります。
--config-complete(または CSV の config_complete=true)を指定して真正なエクスポートを提供するのは、それが対象デバイスをカバーしている場合のみにしてください。このフラグはツールが検証できないオペレーターの主張であり、ファイルは実行されません。サポートされている VPN の add コマンドは DTLS をデフォルトで ON にし、順序付けられた set コマンドはそのサーバーのみを上書きします。欠落、不完全、不正な形式、またはサポートされていない設定は unknown のままであり、完全で曖昧さのないサポートされたエクスポートのみが DTLS 前提条件の不在を立証できます。文法は意図的に狭く設計されているため、有効な完全アプライアンスエクスポートであっても unknown を生じる可能性があります。否定的な結果を得るために行を削除するのではなく、完全なエクスポートを保持してください。文法、制限、および正確な動作はリファレンスにあります。
インベントリ入力は UTF-8 CSV で、1 つのヘッダーと 1 行につき 1 デバイスです(列は asset_id、product、version、edition、deployment、build_source、config_file、config_complete)。config_file は CSV ディレクトリ配下の相対パスです。制限は 4 MiB、1,000 デバイス、およびフィールドあたり 1,024 文字です。レポートのアセットラベルと正確で有効なビルド番号はオペレーターが提供する事実です。レポートを共有する前にそれらを確認してください。列のルールについてはリファレンスを参照してください。
| ステータス | このチェッカーにおける意味 |
|---|---|
unknown | 指定された製品/バージョン/来歴を分類できない。 |
potentially_affected | 報告されたバージョンが検証済みの修正版より前であり、有効な DTLS が未解決である。 |
precondition_present | 影響を受けるバージョンと完全なサポート対象エクスポートが、DTLS が有効であることを示している。 |
mitigated_configuration | 影響を受けるバージョンが記録されたままである一方、提供された完全なエクスポートが DTLS の前提条件が存在しないことを示している。 |
fixed_version_reported | 報告されたビルドが、その正確なブランチ/エディション内で検証済みの修正版を満たしている。パッチのインストールを保証するものではない。 |
このコントラクトはチェッカーファミリー向けに他のステータスも定義しているが、このオフライン実装は likely_exposed や未サポートリリースの主張を出力しない。
KEV の掲載およびベンダー報告の悪用は、別個の外部メタデータである。CISA-ADP の記録では 2026-09-27 に KEV への追加が記録されているが、どちらのフィールドもこの資産に到達した、または悪用されたことを意味しない。カタログ全体の鮮度は主張しない。
運用上の失敗(無効な入力、リソース制限、出力エラー)は終了コード 2 で報告され、評価結果として扱われることは決してない。
このスナップショットは 2026-10-23 に NetScaler の公告 および CNA/CISA-ADP レコード に対して検証された。比較は、記載された製品、エディション、リリースブランチの範囲内にとどまる。
| 製品 | エディション | ブランチ | 修正済みビルド |
|---|---|---|---|
| ADC または Gateway | Standard | 14.1 | 14.1-73.37 |
| ADC または Gateway | Standard | 13.1 | 13.1-64.23 |
| ADC | FIPS | 14.1 | 14.1-73.37 FIPS |
| ADC | FIPS | 13.1 | 13.1.37.279 FIPS |
| ADC | NDcPP | 13.1 | 13.1.37.279 NDcPP |
これらのブランチ内のそれ以前のビルドは影響を受けるものとして評価され、しきい値および同一ブランチ内のそれ以降に報告されたビルドは fixed_version_reported となる。これはパッチのインストールを証明するものではない。ベンダー/カスタムビルド、ベンダー管理のデプロイ、対象外のブランチ、修飾子、および曖昧なバージョンは unknown のままである。修復の前に最新のベンダー公告を参照すること。このツールはスナップショットを自動的に更新することは決してない。
--format html は、JSON および CSV と同じ検証済みエビデンスレコードから、単一の自己完結型オフラインファイルを生成する。これは読者のライトテーマまたはダークテーマに従う。