 completetech-security/netscaler-cve-2026-88778-check
CVE-2026-88778 向けのオフライン NetScaler ADC / Gateway 証拠チェッカー。報告されたファームウェアと構成の証拠。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





CVE-2026-88778(NetScaler の予測可能な TCP 初期シーケンス番号、ISN)向けのオフラインチェッカーです。 運用担当者が報告した NetScaler のビルドおよび設定に関する証拠をトリアージし、JSON、CSV、または HTML レポートを出力します。標準ライブラリのみを使用する、単体で動作する Python 3.10+ スクリプトです。
アプライアンスへの通信、アプリケーションコードの実行、設定のスキャン、悪用可能性のテストは一切行いません。ネットワークモードもエクスプロイトペイロードもありません。
このチェッカーは node2shell-check および php2shell-check の報告規約に従っています。対象はこの 1 件の CVE のみです。すべての入力は、検証されていない運用担当者の申告です。
potentially_affected は、悪用可能性が確認されたことを意味しません。fixed_version_reported は、パッチ適用済みや安全であることを保証するものではありません。unknown が安全であることは決してありません。exploitability: not_tested が付きます。Python 3.10 以降が必要です(システムにそのようにインストールされている場合は python3 を使用してください)。インストールするものはなく、依存関係もありません。
# One reported build
python netscaler_cve_2026_88778_check.py --version 14.1-73.36 --variant standard

# The synthetic example inventory as an HTML report
python netscaler_cve_2026_88778_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory as JSON, exiting 1 on findings
python netscaler_cve_2026_88778_check.py --csv-list inventory.csv --format json --fail-on-finding
認可されたインベントリに対してのみ実行してください。すべてのオプションについては --help を実行してください。
影響ありとは、同じブランチおよびバリアントの修正ビルドより厳密に前であることを意味します。下限やライフサイクルの結論は捏造されません。
| ブランチとバリアント | ベンダー修正ビルド |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
その他のブランチおよび 14.1 NDcPP は unknown のままです。standard と FIPS/NDcPP の比較が一致しない場合、明示されていない 13.1 バリアントは unknown のままです。
受け入れられるビルドテキスト。 14.1-73.37、14.1.73.37、および NS14.1: Build 73.37.nc(オプションの nc マーカーの前に FIPS/NDcPP が付記される場合あり)。ビルドテキストのみを指定してください。不正な形式、修飾付き、非 ASCII、矛盾するもの、カスタムビルド、および対象外の証拠は unknown のままです。
明示的な観測を true、false、または unknown の CLI フラグ、JSON の真偽値または null、あるいは文書化された CSV 値として指定してください。これらはバージョンステータスとは別に保持され、到達可能性を証明するものではありません。ローカルの構成やプロセスデータは収集されません。
| CLI フラグ | 意味 | 露出条件が期待する値 |
|---|---|---|
--tcp-vserver | 少なくとも 1 つの仮想サーバーが、公告に記載された TCP 対応タイプを持つ | true |
--enhanced-isn-enabled | 拡張 ISN 生成が有効化されている | false |
この CVE ではファームウェアだけでは不十分です。 ベンダーはさらに、拡張 ISN 生成を明示的に有効化し、それがアクティブであることを検証することを要求しています。remediation_status は、version_status が fixed_version_reported であっても、必要な構成変更または未検証の構成変更を可視状態に保ちます。独立したレビューにより、リンクされたベンダーの TCP 構成ガイダンスが取得されました。拡張 ISN 生成はデフォルトで無効であり、明示的に有効化する必要があります。チェッカーは構成コマンドを一切実行しません。
--version、--inventory、--csv-list のいずれかを組み合わせてください。既存のレポートは、--force が指定されない限り拒否されます。
| オプション | 目的 |
|---|---|
--version BUILD | 報告された NetScaler ビルド。繰り返し指定可能。 |
--variant standard|fips|ndcpp | すべての CLI バージョンに適用されるバリアント。明示されていない曖昧なバリアントは unknown のままです。 |
--build-source SOURCE | すべての CLI バージョンに適用される来歴。空、unknown、official、citrix のみが比較を許可し、それ以外は unknown のままです。 |
--inventory FILE | 厳格な JSON インベントリ(オブジェクトまたは空でない配列)。繰り返し指定可能。 |
--csv-list FILE | version ヘッダーを持つ厳格な CSV。繰り返し指定可能。 |
--tcp-vserver、--enhanced-isn-enabled | 観測値:true、false、または unknown(デフォルトは unknown)。 |
--format json|csv|html | レポート形式(デフォルトは json)。 |
--output FILE | 新しいレポートファイル(デフォルトは標準出力)。出力ディレクトリは既に存在している必要があります。 |
--force | 既存のレポートを明示的に置き換えます。 |
--fail-on-finding | 影響を受けるファームウェアまたは必要な拡張 ISN 変更がある場合に終了コード 1 で終了します。 |
--tool-version | ツール名とバージョンを出力します。 |
入力には上限があり(1 回の実行あたり最大 100 ファイルおよび 10,000 件の観測、1 ファイルあたり 4 MiB、文字列あたり 512 文字)、通常ファイルである必要があります。出力は、--force を指定した場合でも、いかなる入力にも解決またはハードリンクされてはなりません。フィールド定義、入力スキーマ、制限、および安全規則についてはリファレンスを参照してください。
| コード | 意味 |
|---|---|
0 | レポートが書き込まれました。unknown の結果はそれ自体では終了コードを変更せず、決して問題なしの証明にはなりません。 |
1 | --fail-on-finding が指定され、影響を受けるファームウェアまたは必要な拡張 ISN 変更がある結果が存在します。 |
2 | 使用方法、入力、または出力のエラー。これらは運用上の失敗であり、評価結果ではありません。 |
130 | 中断されました。完了した観測は可能な限り保持され、明示的な完全性メタデータが付与されます。 |
公開、中断、標準出力のセマンティクス、制限、および CSV サマリー行についてはリファレンスを参照してください。
フォーマットはJSON、数式セーフなCSV、および自己完結型でスクリプトを含まないHTMLです。合成サンプル入力と生成レポートは実在するシステムを記述していません。
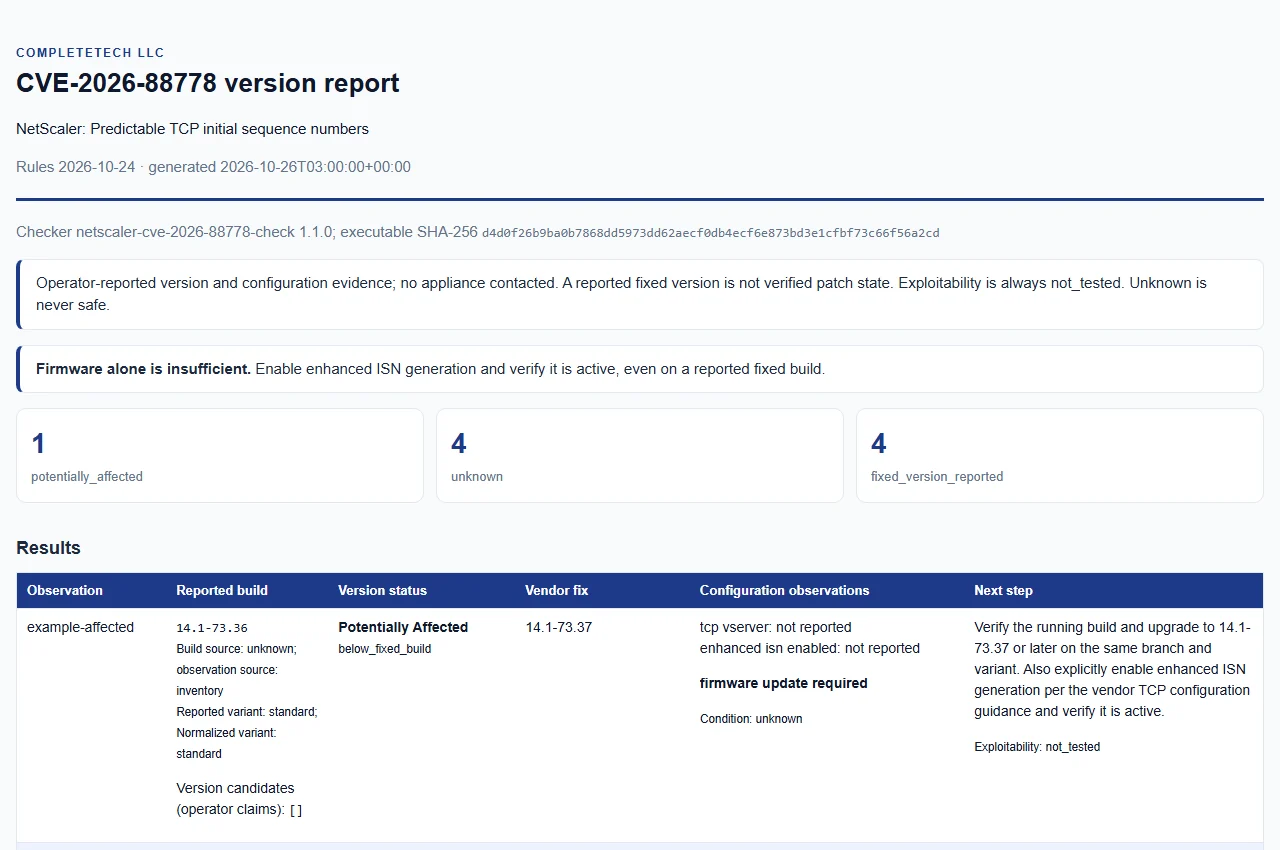
来歴。 すべてのフォーマットはUTC生成時刻とチェッカー識別情報を保持し、実行中のスタンドアロンソースのSHA-256も含みます。空または中断されたCSVレポートも同じ正規の来歴を保持します。生成時刻は証拠取得時刻ではなく、ソースダイジェストは真正性やデプロイ済みパッチ状態を証明するものではありません。
バリアント。 HTMLは報告されたバリアントと正規化されたオペレーター申告バリアントを区別し、証拠が存在しない場合は明示的にunknownを表示します。
バージョン候補。 受理された範囲内のversion_candidatesは、すべてのフォーマットで入力位置、報告および正規化されたビルド、埋め込みバリアント、およびそれを囲む観測ソースを保持します。不正な候補は位置と固定された理由のみを保持します。矛盾する申告はunknownのままであり、悪用可能性はnot_testedのままです。
外部脅威メタデータ。 結果ごとのKEVフィールドは日付付きの埋め込みスナップショットに由来し、ローカル分類を変更することはありません。このアドバイザリは2026-10-25に検証されたスナップショットでnot_listedでしたが、これは安全性の証拠でも、悪用が一度も発生していないことの証拠でもありません。KEVメタデータを参照してください。
出力スキーマとフィールド定義はリファレンスにあります。
ベンダー速報とCNAレコードは2026-10-24にレビューされました。ブランチ、バリアント、修正済みビルドの比較はベンダー速報によって決定されます。
remediation_statusは報告された修正済みビルドであってもこれを可視化したままにします。unknownのままです。一次情報源:
