CVE-2026-19489 向けのオフライン NetScaler ADC / Gateway エビデンスチェッカー。報告されたファームウェアと構成のエビデンス。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





運用担当者が報告した NetScaler ビルドを CVE-2026-19489(NetScaler ADC / Gateway: LSN SIP ALG のメモリ破壊)に対してオフラインでトリアージします。 このチェッカーは、入力されたビルド、バリアント、構成の証拠をベンダーの修正済みビルドと比較します。標準ライブラリのみを使用する、単一のスタンドアロン Python 3.10+ スクリプトです。
完全にオフラインで動作します。アプライアンスへのアクセス、アプリケーションの実行、エクスプロイトペイロード、ネットワークモードはありません。受動的なネットワークメタデータからは実行中のファームウェアビルドや構成を特定できないため、ネットワークモードは意図的に省略されています。
このリポジトリは node2shell-check および php2shell-check の報告規約に従い、CVE-2026-19489 のみを対象としています。
potentially_affected は、エクスプロイト可能性が確認されたことを意味しません。fixed_version_reported は、ベンダーの修正済みビルド以上のバージョンが報告されたことを示します。デプロイ済みパッチの検証や安全性の保証ではありません。unknown は決して安全ではありません。証拠が欠落している、不正な形式である、または矛盾している場合は unknown のままです。exploitability: not_tested が付きます。エクスプロイトやテストは一切行われず、デプロイ済みアプライアンスの評価も行われていません。Python 3.10 以降。インストールやサードパーティの依存関係は不要です。インタープリタ名が python3 の場合は python3 を使用してください。
# One reported build (JSON to stdout)
python netscaler_cve_2026_19489_check.py --version 14.1-73.31 --variant standard

# The synthetic example inventory as an HTML report
python netscaler_cve_2026_19489_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory as JSON, exiting 1 if any firmware is potentially affected
python netscaler_cve_2026_19489_check.py --csv-list inventory.csv --format json --fail-on-finding
--help はすべてのオプションを一覧表示し、--tool-version はチェッカーのバージョンを出力します。入力(--version、--inventory、--csv-list)は組み合わせたり繰り返したりできます。レポートは --output FILE を指定しない限り stdout に出力されます。既存のレポートは --force を指定しない限り拒否されます。
影響ありとは、同じブランチおよびバリアントの修正済みビルドより厳密に前であることを意味します。下限やライフサイクルに関する結論は推測しません。
| ブランチとバリアント | ベンダー修正済みビルド |
|---|---|
| 14.1 standard | 14.1-73.32 |
| 13.1 standard | 13.1-63.21 |
| 14.1 FIPS | 14.1-73.32 |
| 13.1 FIPS/NDcPP | 13.1-37.277 |
unknown のままです。unknown のままです。その場合、修正済みビルドのフィールドには各バリアントのしきい値が一覧表示されます。unknown のままです。受け入れられるビルド表記には 14.1-73.37、14.1.73.37、NS14.1: Build 73.37.nc があり、オプションの nc マーカーの前に FIPS または NDcPP を付けることもできます。完全な show version 行ではなく、ビルドテキストのみを指定してください。
| 入力 | 用途 |
|---|---|
--version BUILD | 報告されたビルド。繰り返し可能。--variant standard|fips|ndcpp と --build-source はすべての CLI ビルドに適用されます。 |
--inventory FILE | 厳密な UTF-8 の JSON オブジェクトまたは空でない配列。繰り返し可能。整数の schema_version: 1 と文字列の version(空は unknown)が必須です。オプション: label、variant、build_source、version_candidates(最大 16 文字列。不一致は unknown)および観測フィールド。 |
--csv-list FILE | 必須の version ヘッダーを持つ UTF-8 CSV。繰り返し可能。オプションの label、variant、build_source および観測列。schema_version と version_candidates は JSON 専用です。 |
比較を許可するのは、ビルドの出所が空、unknown、official、citrix の場合のみです。それ以外の出所は unknown になります。余分なフィールド、重複キー、誤った型、列数が不揃いな CSV 行、不正な引用符はエラーです。1 回の実行で最大 100 個の入力ファイル、10,000 件の観測、ファイルあたり 4 MiB、文字列あたり 512 文字を受け付けます。入力は通常ファイルである必要があり、アーカイブやディレクトリツリーは決して開かれません。リファレンスでは、完全な入力契約、パーサールール、制限を定義しています。
明示的な観測は、true、false、unknown の CLI フラグ、JSON の boolean/null、または文書化された CSV 値として指定します。これらはバージョンステータスとは別に保たれ、ステータスを変更することはなく、到達可能性を証明するものでもありません。ローカルの設定やプロセスデータは収集されません。
| CLI 観測 | 意味 | 露出条件が期待する値 |
|---|---|---|
--sip-alg-on-lsn-group | SIP ALG が LSN グループで有効 | true |
precondition_status はこれらのオペレーター観測のみを要約し(conditions_observed、condition_not_observed、または unknown)、検証済みの露出やクリーンな結果を示すものでは決してありません。
--format json(デフォルト)、csv、html から選択します。HTML は自己完結型で、エスケープされ、スクリプトを含まず、リモートアセットもありません。CSV は数式に対して安全で、record_type 列によって result 行と、結果がゼロ件のレポートで出力される summary 行を区別します。合成のサンプル入力と生成されたレポートは実在のシステムを表すものではありません。
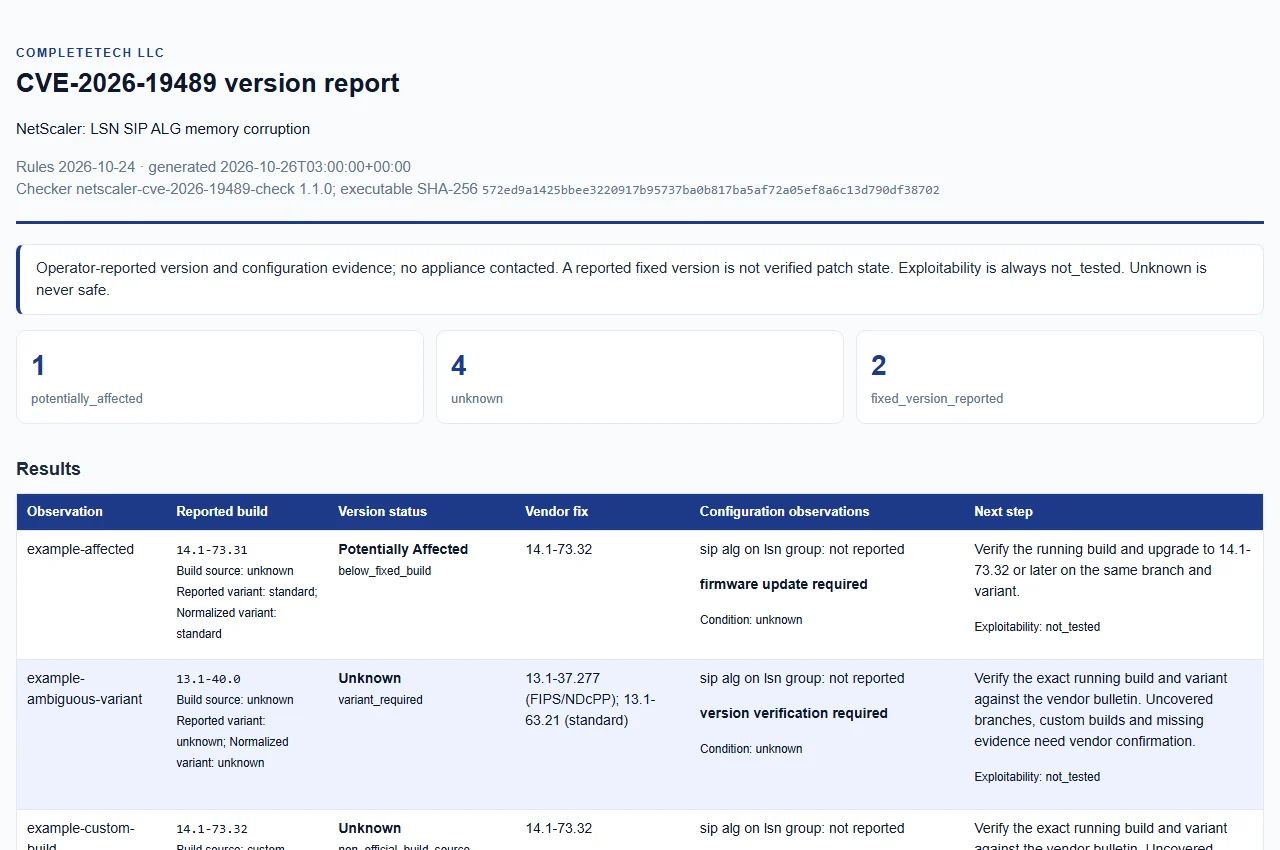
| フィールド | 値と意味 |
|---|---|
version_status | potentially_affected、fixed_version_reported、unknown のいずれか。version_reason はブランチ、ビルド、バリアントの判定を説明します。 |
precondition_status | 上記のとおり、運用者による設定観察の概要です。 |
remediation_status | firmware_update_required、version_requirement_reported、version_verification_required のいずれか。悪用可能性とは独立しています。 |
exploitability | 常に not_tested。 |
evidence_type、evidence_confidence | operator_reported_version、unverified_operator_claim。 |
採用されたバージョン候補は、すべての形式において各観察結果に付随し、元の位置、ビルド表記、正規化されたビルド、埋め込まれたバリアントを含みます。却下された候補テキストは省略されますが、その位置と固定された解析理由は残ります。競合は unknown のままであり、悪用可能性を確立しません。追加の version_candidate_evidence フィールドはリファレンスで規定されています。
すべての形式は、正規のチェッカー名とバージョン、実行ごとに1つのUTC generated_at、および実行中のスタンドアロンファイルを正確に識別する executable_sha256 を保持します。シンボリックリンク経由で実行した場合は、解決されたファイルがハッシュ化されます。埋め込まれたルールのレビュー日とソースは生成時刻とは区別されたままであり、証拠取得時刻やデプロイ済みパッチの証明は捏造されません。
CSVは、すべての結果および空または不完全なサマリーにおいてこれらのフィールドを保持します。variant 列と来歴列は末尾のKEV列の前に配置され、既存の証拠列は順序を維持し、数式保護は新しいセルに適用されます。HTMLは報告されたバリアントと正規化されたバリアントを表示し、存在しないバリアントは明示的に unknown とされます。中断されたCLIの復旧は元の実行時刻を再利用します。Pythonの呼び出し元は report または render_report に generated_at= を渡すことで合成タイムスタンプを再現できます。CLIは自身のUTC時刻を一度だけ取得します。
--force を指定しても入力に解決またはハードリンクできません。--force がない場合、公開処理が上書きリネームにフォールバックすることはありません。| 終了コード | 意味 |
|---|---|
0 | レポートが書き込まれました。unknown の結果は終了コードを変更せず、決して問題なしの証明とはなりません。 |
1 | --fail-on-finding が指定され、少なくとも1つの結果が影響を受けるファームウェア(potentially_affected)を持っています。 |
2 | 使用方法、入力、または出力のエラー。 |
130 | 中断されました。 |
運用上の失敗(終了コード 2)は評価結果とは区別されます。CLIヘルプとリファレンスでは、終了コード 1 に関して必須の拡張ISN設定変更についても言及されています。この文言は共有ツールに由来するものであり、このCVEに対してそのような要件はエンコードされていません。








