Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
grapefruit — iOSおよびAndroid向けのオープンソースモバイルセキュリティテストスイート。旧称はPassionfruit。 | Kitploit
ツール/GitHubGitHub/chichou/grapefruit
AndroidセキュリティiOSセキュリティ動的コード分析 (DAST)モバイルアプリペンテストリバースエンジニアリングペネトレーションテストモバイルセキュリティバイナリ解析iOSセキュリティ 第11位
1.4k1191341日前Kitploit レビュー済み
共有
GitHub
chichou/grapefruit

grapefruit

iOSおよびAndroid向けのオープンソースモバイルセキュリティテストスイート。旧称はPassionfruit。
リポジトリを見るウェブサイト

logo

Grapefruit: オープンソースのモバイルセキュリティテストスイート

John Discord npm version Commits contributors License

Frida を基盤としたランタイムモバイルアプリケーションインストルメンテーションツールキット。 Webベースのインターフェースを通じて、モバイルアプリの検査、フック、および変更を行えます。

現在、iOS と Android の両方をサポートしています!

クイックスタート

デバイス上で Frida サーバーが実行されている必要があります。まず公式セットアップガイド(Android)に従ってください。

npm(推奨、Node.js 22.18+ が必要)

npm install -g igf
igf

インストールせずに実行する場合(Node.js 22.18+ が必要)

npx igf

macOS、Linux、Windows 向けのビルド済みバイナリは GitHub Releases で入手できます。 ソースからの開発とビルド済み実行ファイルの両方で Node.js を使用します。npm ワークフローについては開発ガイドを参照してください。

使用方法

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

環境変数

変数説明デフォルト
HOSTサーバーのバインドアドレス127.0.0.1
PORTサーバーポート31337
FRIDA_VERSIONFrida のメジャーバージョン (16 または 17)17
FRIDA_TIMEOUTFrida 操作のタイムアウト (ms)1000
PROJECT_DIRデータ/キャッシュ/ログ用のプロジェクトディレクトリカレントディレクトリの .igf

コマンドラインフラグと環境変数の両方が設定されている場合、コマンドラインフラグが優先されます。
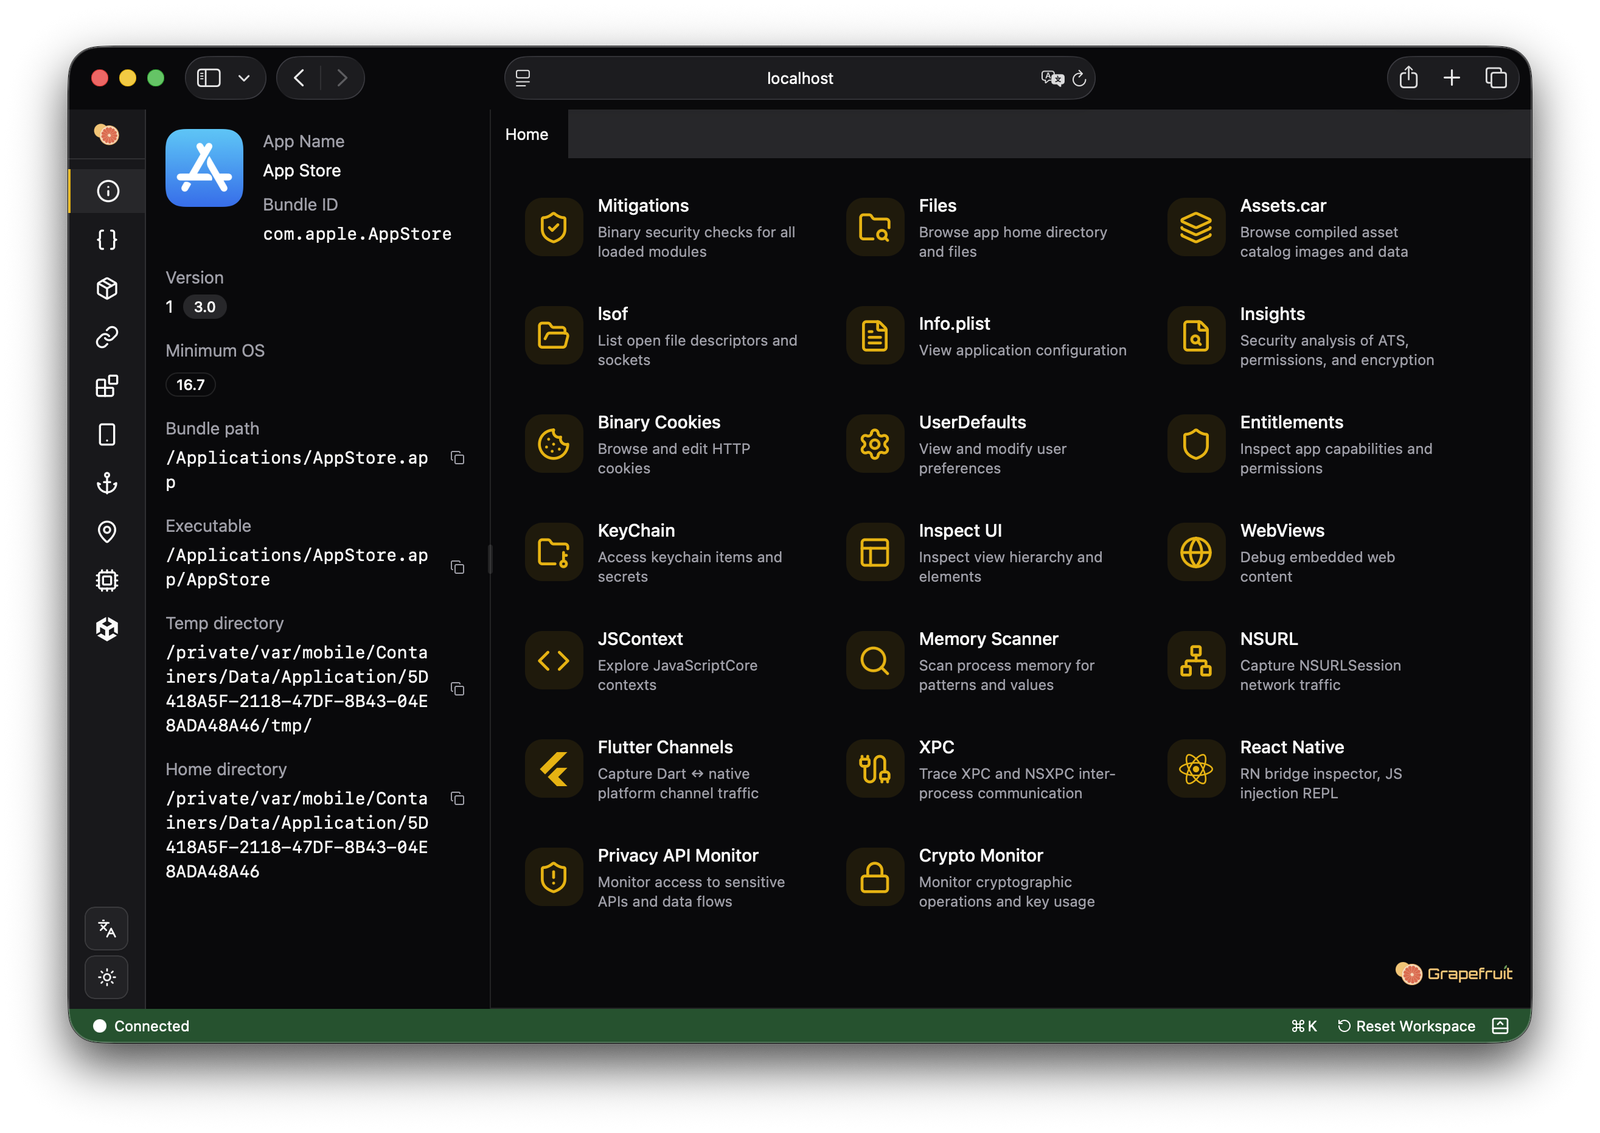
機能

  • ランタイムメソッドフッキング - ネイティブ関数およびマネージド関数をインターセプトし、構造化ログを出力
  • 暗号化 API インターセプション - 暗号化/復号化操作を監視し、データをキャプチャ
  • ファイルシステムブラウザ - ファイルのナビゲート、アップロード、ダウンロード、検査を hex/テキストプレビュー付きで実行
  • SQLite データベース検査 - テーブルの閲覧、クエリの実行、結果の表示
  • Syslog ストリーミング - システムおよびエージェントログのリアルタイム監視
  • プロセスクラッシュレポート - レジスタダンプとバックトレース付きの例外ハンドラ
  • Flutter サポート - プラットフォームメソッドチャネルの監視、および Dart AOT スナップショット、関数、クラス、文字列、参照、復元されたコンポーネントの探索
  • React Native サポート - ブリッジインスペクタおよび JavaScript インジェクション REPL
  • メモリスキャナ - プロセスメモリの検索と検査
  • プライバシーモニタ - 機密 API アクセス (カメラ、マイク、位置情報、センサーなど) の追跡
  • スレッドインスペクタ - プロセススレッドの表示と管理
  • モジュール/シンボルブラウザ - ロードされたモジュールとエクスポートされたシンボルの検査
  • 解析と逆コンパイル - DEX、Flutter AOT、Hermes バイトコード、ネイティブコード。フックスクリプト生成には AI アシスタンスを利用可能

iOS

iOS Screenshot
  • Keychain へのアクセスと変更
  • NSURL セッショントラフィックのキャプチャ (HTTP/HTTPS/WebSocket)
  • JavaScript 実行を伴う WebView および JSContext の検査
  • UI 階層のダンプと要素のハイライト
  • Info.plist、entitlements、バイナリクッキーのビューア
  • 生体認証 (Touch ID / Face ID) のバイパス
  • UserDefaults ブラウザ
  • ペーストボードおよびファイル操作の監視
  • 位置情報の偽装
  • デバイス ID の偽装
  • Objective-C クラスおよびメソッドの検査
  • 開いているファイルハンドルとネットワーク接続 (lsof)
  • セキュリティ解析 (PIE、ARC、スタックカナリア、暗号化)
  • アセットカタログビューア (Assets.car)
  • XPC/NSXPC メッセージの検査

Android

Android Screenshot
  • AndroidManifest.xml デコーダおよびコンポーネントブラウザ (アクティビティ、サービス、レシーバ、プロバイダ)
  • キー属性付きの Android Keystore 検査
  • コンテンツプロバイダのクエリ、挿入、更新、削除
  • 引数、戻り値、バックトレース付きの JNI 呼び出しトレース
  • Java クラスの検査 (メソッド、フィールド、インターフェース)
  • Intent の構築と起動
  • 開いているファイルハンドルとネットワーク接続 (lsof)
  • HTTP トラフィックのキャプチャ (OkHttp、Volley、URLConnection)
  • リソースブラウザ
  • クリップボードおよび SharedPreferences の監視
  • ブロードキャストレシーバの監視

ドキュメント

  • CLI とデーモン
  • 開発
  • アーキテクチャ
  • RPC
  • 謝辞

スコープと非目標

本プロジェクトには、改ざん防止保護に対する組み込みのバイパスは含まれていません:

  • Frida 検出のバイパス
  • SSL/TLS 証明書ピンニングのバイパス
  • ジェイルブレイクまたは root 検出のバイパス

根拠: RASP (Runtime Application Self-Protection) ソリューションは、インストルメンテーションフレームワークを検出するために継続的に進化しています。効果的なバイパスを維持するには、新しい検出方法に追従し続けるための継続的な取り組みが必要であり、大きなメンテナンス負担と潜在的な安定性の問題を引き起こします。また、これらのバイパスはアプリケーションに強く依存するため、汎用的なソリューションは脆弱になります。

Grapefruit は、脆弱な組み込みバイパスを提供するのではなく、専用のバイパスツールと組み合わせてうまく機能するインストルメンテーションおよび検査機能に焦点を当てています。

RASP のバイパスが必要な許可された評価における推奨アプローチ:

  1. Frida Syscall Tracer — frida-strace(Frida 17.8.0+)を使用して、対象プロセス内のシステムコールをトレースします。これは検出アーティファクトの特定や、Grapefruitをアタッチする前に必要なパッチの判断に役立ちます:

    frida-strace -U -f com.example.app
    

    詳細については、Frida 17.8.0 リリースノートを参照してください。

  2. マルチセッションアーキテクチャ — Frida は同一プロセスに複数のセッションをアタッチできます。まず RASP バイパススクリプトを使って別のセッションをスポーンし、その後で Grapefruit を起動します。Grapefruit は対象アプリがすでに実行中であることを検出すると、再スポーンせずに既存のプロセスにアタッチするため、すでに有効になっているバイパスが保持されます。

セキュリティ

Grapefruit はデフォルトで 127.0.0.1 にバインドされ、組み込みの認証機能はありません。Web UI と API は任意のローカルプロセスからアクセス可能です。クロスオリジンリクエストはデフォルトでブロックされますが(CORS ヘッダーなし、Socket.IO はクロスオリジン接続を拒否)、これだけでは共有環境やリモート環境には不十分です。

リモートアクセスやマルチユーザーのセキュリティが必要な場合は、TLS、アクセス制御、ログ記録のために Caddy などの認証付きリバースプロキシの背後に Grapefruit を配置してください。認証なしで Grapefruit をネットワークに直接公開しないでください。


ライセンス

MIT

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →