
 charlie-goldenowl/cve-2026-122006-check
RailsプロジェクトをスキャンしてCVE-2026-122006を検出する読み取り専用のBashスクリプトで、脆弱なactivestorageバージョン、mini_magickのバリアント処理、および寛容なImageMagickコーダーポリシーをフラグ付けします。

CVE-2026-122006 の検出スクリプト — Rails Active Storage はアップロードを無制限のコーダーで ImageMagick に渡すため、細工された SVG/MSL アップロードによってサーバー上の任意のファイルを読み書きできます(CVSS 9.8)。activestorage 8.0.5.2 および 8.1.4.1 で修正済みです。このスクリプトは報告のみを行い、何も変更しません。
出典: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
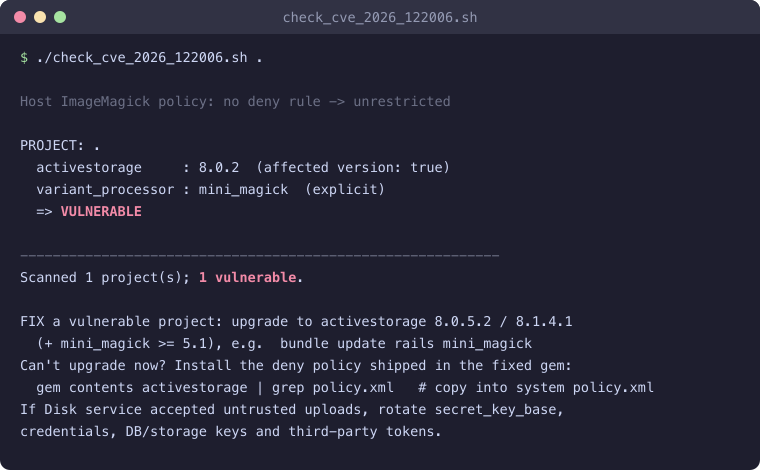
現在のディレクトリで GitHub から直接実行します:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
特定のフォルダをスキャンする(-- の後にルートを渡します):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT のデフォルトは現在のディレクトリ
ROOT 以下を再帰的に探索し、見つかったすべての Rails アプリ(config/application.rb と、activestorage を固定している Gemfile.lock を含むディレクトリ)をチェックし、プロジェクトごとの判定とサマリーを出力します。親フォルダを指定すれば複数のプロジェクトを一度にスキャンできます: ./check_cve_2026_122006.sh ~/projects。0 = 脆弱なものなし、2 = 少なくとも 1 つが脆弱(CI 向け)。NO_COLOR=1 ./check_cve_2026_122006.sh で色付き出力を無効化します。bash + ruby が必要です。magick/convert は任意です(ホストの ImageMagick ポリシーの確認にのみ使用)。activestorage が 8.0.5.2 より古い(8.1 系: 8.1.4.1 より古い)。variant_processor が :mini_magick である(Rails 8 のデフォルト :vips は影響を受けません)。設定から読み取り、なければ load_defaults のデフォルトにフォールバックします。bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
まだアップグレードできない場合? 修正済み gem に同梱されている拒否ポリシーを、すべてのホスト/イメージ/コンテナにインストールしてください:
gem contents activestorage | grep policy.xml # システムの policy.xml にコピー
Disk サービスが信頼できないアップロードを受け入れていた場合は、シークレットが読み取られた可能性を想定してください: secret_key_base、認証情報、DB/ストレージのキー、サードパーティのトークンをローテーションしてください。
このスクリプトはバージョンを Gemfile.lock と設定ファイルから読み取るため(アプリを起動しません)、高速で、多数のリポジトリに対して安全に実行できます。MiniMagick の内部をパッチしているアプリや GraphicsMagick を使用しているアプリは検出できません。それらは手動で確認してください。






