 cappricio-securities/cve-2024-27956
WordPress Automatic Plugin <= 3.92.0 - SQLインジェクション




Python3 と pip をインストールしてください 手順はこちら (これが理解できないなら、このツールを使うべきではありません)
pip install CVE-2024-27956
CVE-2024-27956 -h脆弱性検出のためのインスタント通知を受け取るために、Telegram APIと統合しました。
CVE-2024-27956 --chatid <YourTelegramChatID>
@CappricioSecuritiesTools_bot を検索して「Start」をクリックします。このツールには複数の使用例があります。
CVE-2024-27956 -u http://example.com
CVE-2024-27956 -i urls.txt
CVE-2024-27956 -i urls.txt -o out.txt
CVE-2024-27956について学びたいですか?以下のコマンドを入力してください。
CVE-2024-27956 -b
🚨 免責事項
このツールはセキュリティバグの識別と支援のために作成されています。Cappricio Securitiesは不正使用について一切責任を負いません。法的および倫理的な範囲内で責任を持って使用してください。🔐🛡️
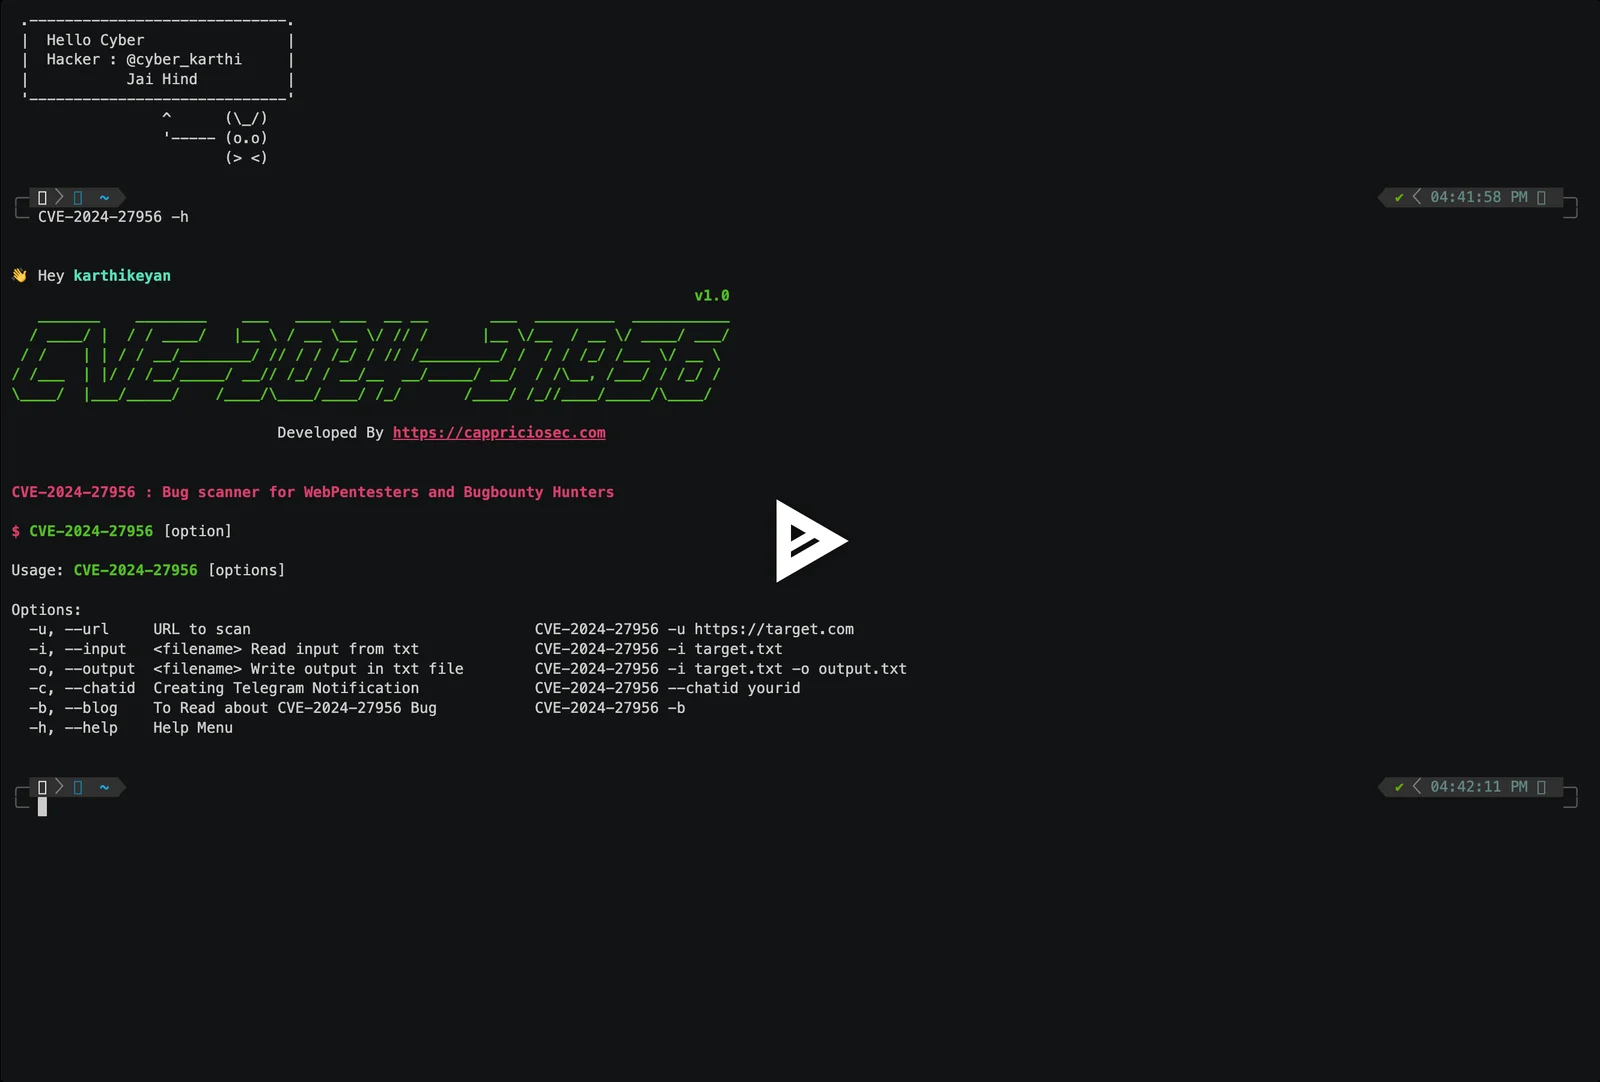
👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ ___  __ __       ___  _________  ___________
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /      |__ \/__  / __ \/ ____/ ___/
 / /    | | / / __/________/ // / / /_/ / // /_________/ /  / / /_/ /___ \/ __ \
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/ __/  / /\__, /___/ / /_/ /
\____/  |___/_____/    /____/\____/____/ /_/       /____/ /_//____/_____/\____/

                              Developed By https://cappriciosec.com


CVE-2024-27956 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2024-27956 [option]

Usage: CVE-2024-27956 [options]
| 引数 | 型 | 説明 | 例 |
|---|---|---|---|
-u | --url | スキャンするURL | CVE-2024-27956 -u https://target.com |
-i | --input | ファイル名: 入力テキストファイルを読み込む | CVE-2024-27956 -i target.txt |
-o | --output | ファイル名: 出力をTXTファイルに書き込む | CVE-2024-27956 -i target.txt -o output.txt |
-c | --chatid | Telegram通知を作成 | CVE-2024-27956 --chatid yourid |
-b | --blog | CVE-2024-27956バグについて読む | CVE-2024-27956 -b |
-h | --help | ヘルプメニュー | CVE-2024-27956 -h |

ご意見やフィードバックがございましたら、[email protected] までお問い合わせください。