Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-3094 — CVE-2024-3094 実践環境構築および報告 | Kitploit
ツール/GitHubGitHub/been22426/cve-2024-3094
コンテナセキュリティ脆弱性分析エクスプロイトサプライチェーンセキュリティ学習と教育ラボと実践
GitHubbeen22426/cve-2024-3094

CVE-2024-3094

CVE-2024-3094 実践環境構築および報告

リポジトリを見る
351年前未レビュー
共有

CVE-2024-3094

CVE-2024-3094 演習環境の構築と報告

CVE-2024-3094 演習

XZ Utils 5.6.0及び5.6.1に挿入されたバックドアを演習環境で再現し、SSH認証フッキングの有無および危険性を分析しました。

環境

  • Host OS : - Windows 11
  • Docker : Docker Desktop 28.0.1
  • Dockerfile Base Image : debian:experimental-20240311
  • liblzama5 version : 5.6.0
  • SSH Port : 2222 (root / pw : whs)

Dockerfile
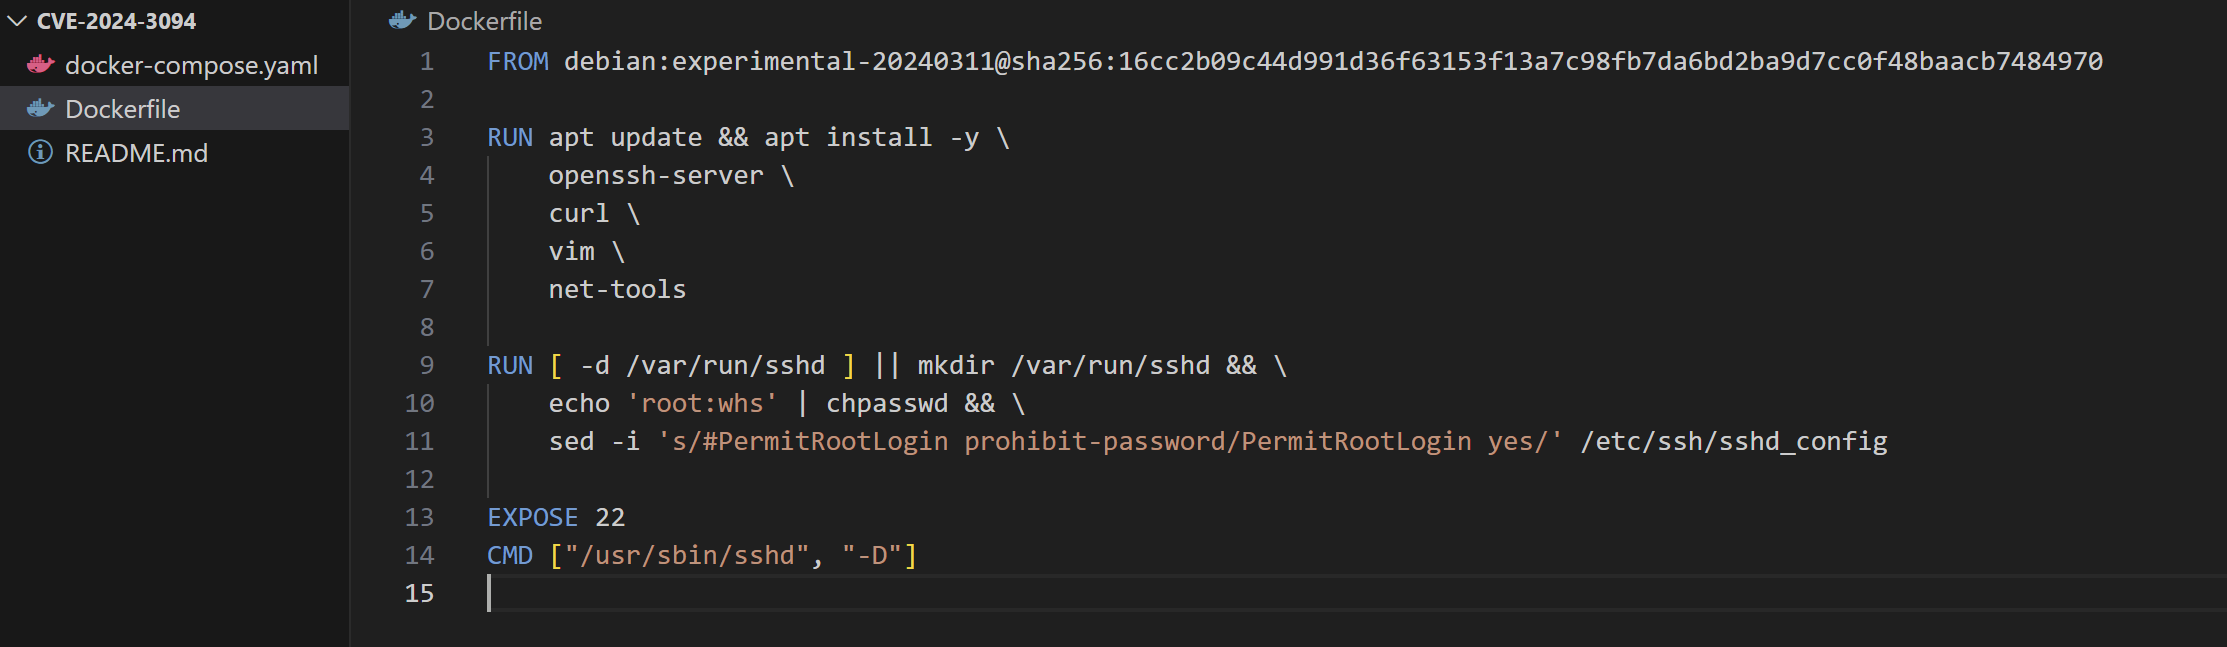
image

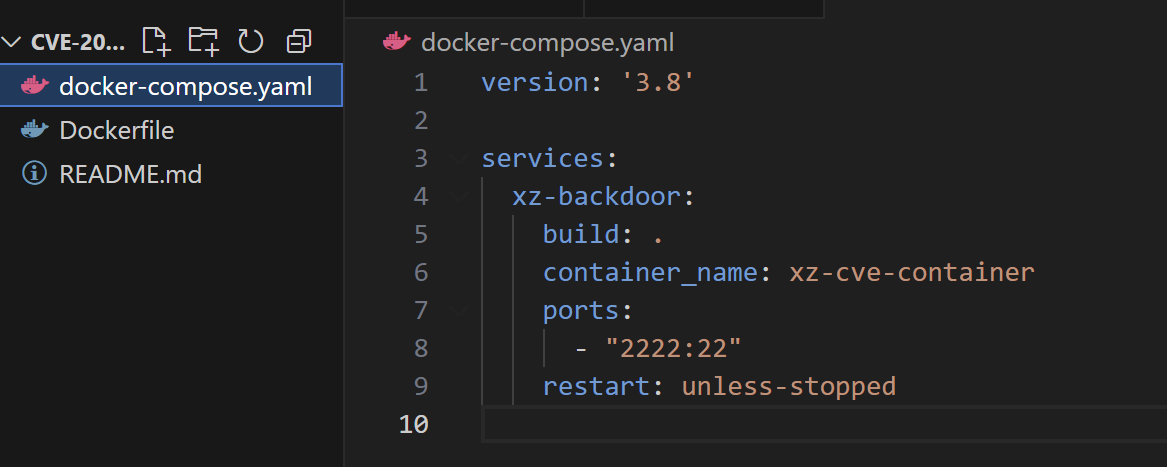
docker-compose.yaml

image

演習手順

  1. Dockerfile + docker-compose.yaml の作成

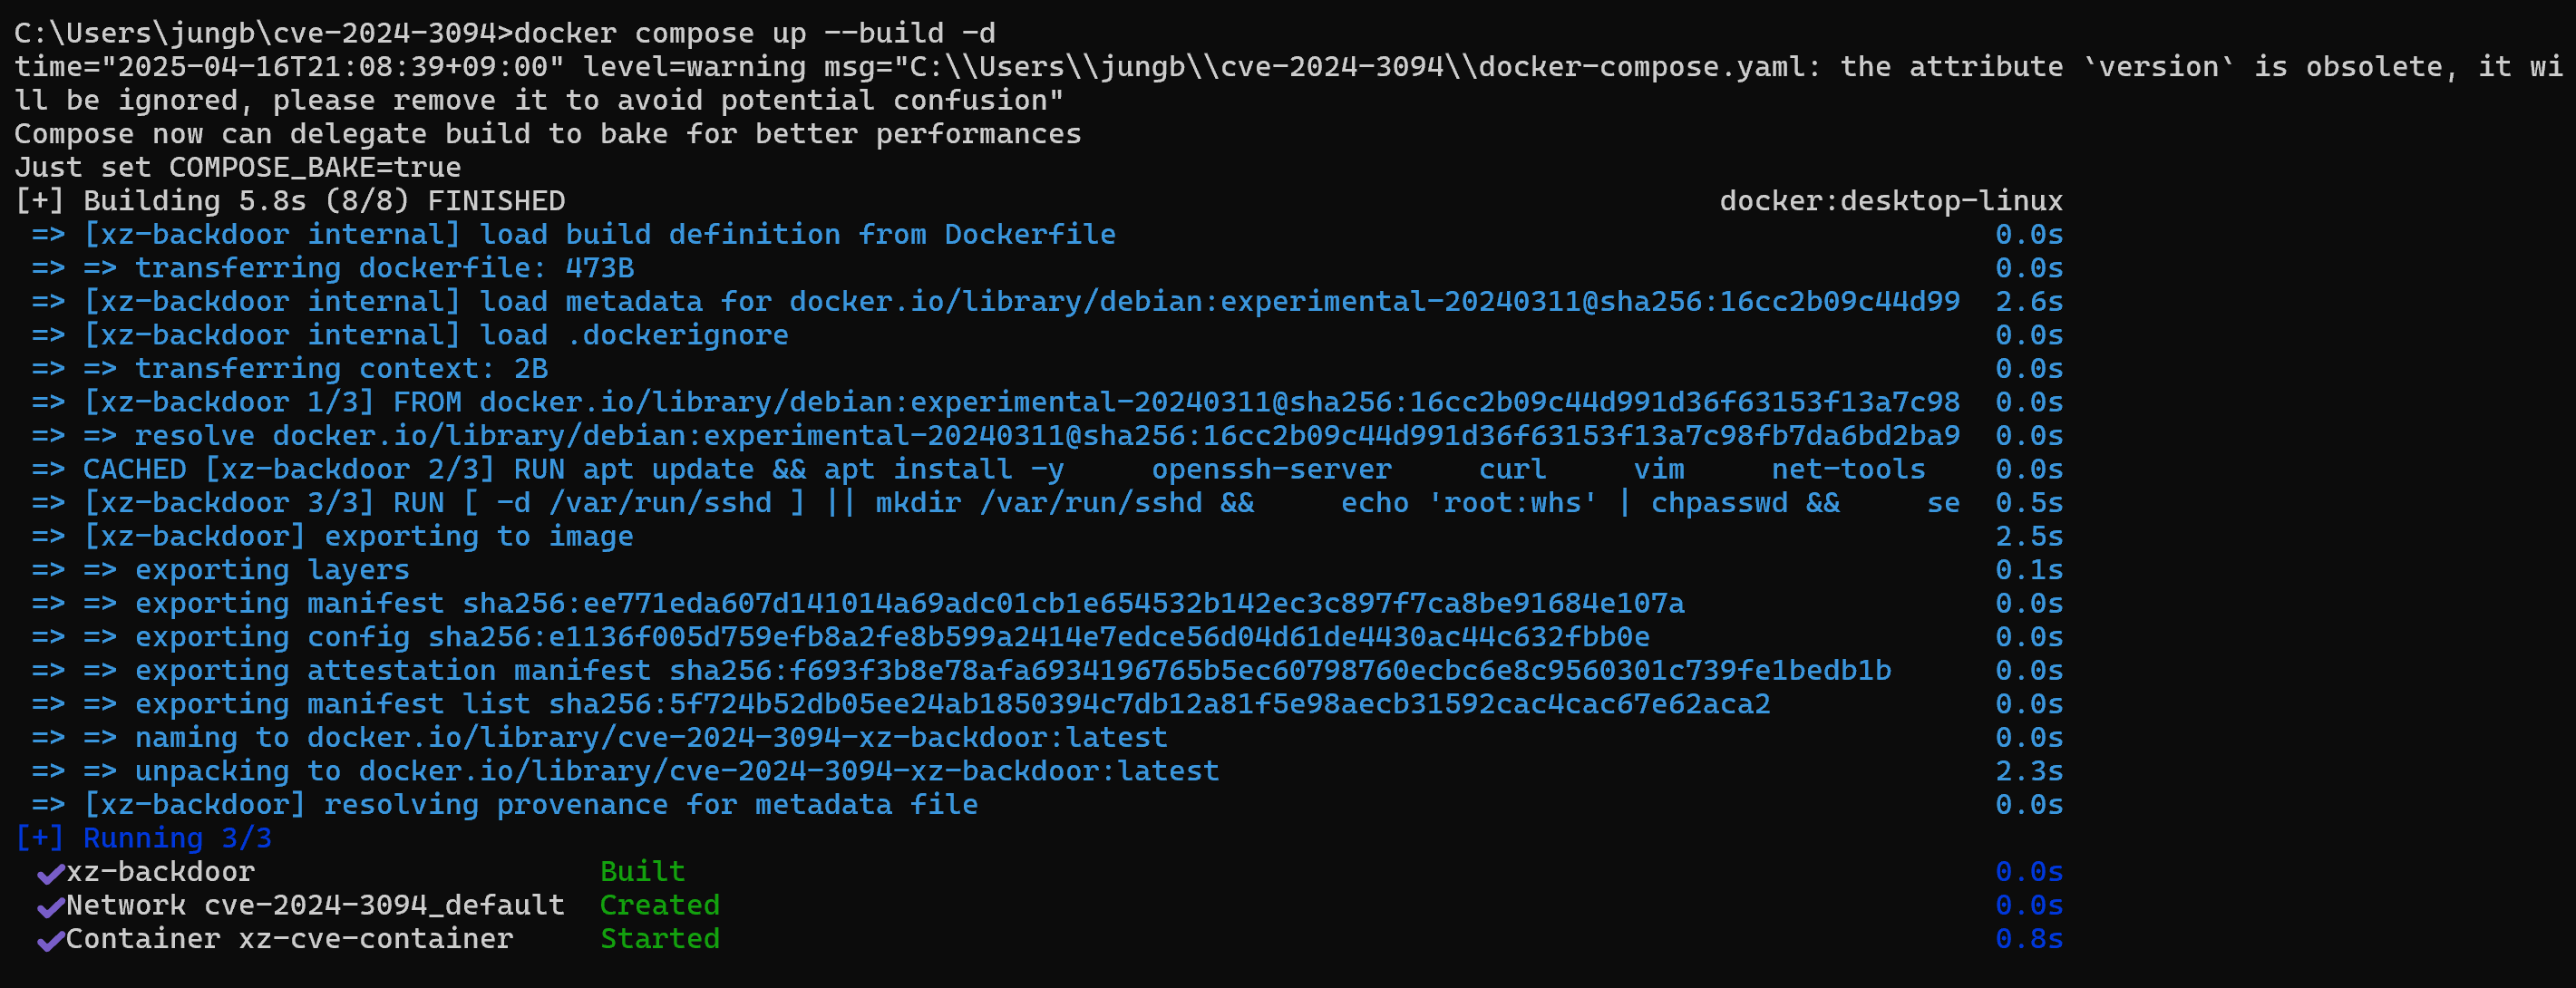
  2. コンテナのビルドと実行 docker compose up --build -d image
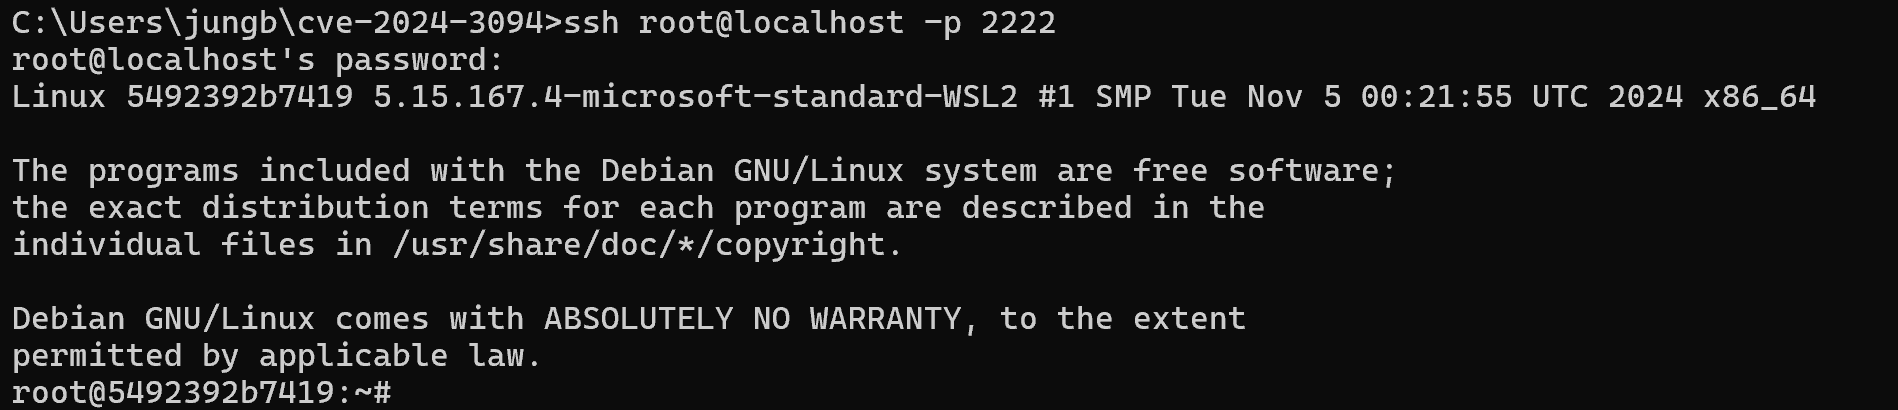
  3. SSH接続によるシステムアクセス ssh root@localhost -p 2222 #password : whs image
  4. dpkgでlibzma5のバージョンが5.6.0であることを確認 dpkg -l | grep libzlma image

  5. sshdがliblzma.soを使用しているか確認 ldd /usr/sbin/sshd | grep lzma image

  • 出力なし -> この演習環境ではsshdバイナリがliblzma.soと動的リンクされていないようですが、liblzma5の脆弱なバージョンがインストールされていることは確認できました。また、PoC実行の可能性も確認できました。
  1. PoCスクリプトの作成 file name : poc_detect_backdoor.sh image

  2. 実行結果 chmod +x poc_detect_backdoor.sh ./poc_detect_backdoor.sh image

この結果により、コンテナ内でPoCスクリプトが正常に実行されることを確認でき、Dockerfileとdocker-compose.yamlのみで演習環境が正常に構築されたことを立証できました。

結論

  • XZバックドアが含まれた脆弱バージョンを基にDocker環境を構成し、sshdがそのライブラリを参照しているか確認後、簡単なPoC実行で動作検証まで行いました。
  • Dockerfileとdocker-compose.yamlのみで再現可能であることを確認しました。
  • 本脆弱性を対策する方法は、脆弱なXZバージョンを削除するか、パッチが適用されたバージョンにアップグレードすることです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →