
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SMBGhost_AutomateExploitation — SMBGhost (CVE-2020-0796) エクスプロイトと検出の自動化 | Kitploit

ツール/GitHubGitHub/barriuso/smbghost_automateexploitation
ペイロード生成脆弱性分析エクスプロイトシェルコードペネトレーションテストリモートアクセスツール
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) エクスプロイトと検出の自動化

共有
リポジトリを見る
35349724年前Kitploit レビュー済み

SMBGhost (CVE-2020-0796) 自動エクスプロイトと検出

このPythonプログラムは、RCE SMBGhost脆弱性のラッパーです。動作するエクスプロイトのクレジットはすべてchompie1337にあります。スキャナーのクレジットはioncodesにあります。

これらの機能を1つのプログラムに自動化しました。リバースシェルを作成する際には、Windowsターゲットのアーキテクチャを考慮する必要があります。

このエクスプロイトは安定していません。自己責任で使用してください。最初はうまくいかないことがあるため、2回目のリトライを追加しました。

独自のシェルコードを使用する場合、シェルコードの最大サイズは600バイトであることに注意してください。

  • Windows 10 x64(Microsoft Windows [Versión 10.0.18362.113]. Build 1903)でテスト済み
  • @tijldeneut によりWin10 Enterprise (Eng) x64 v1903 Build 18362.30でテスト済み

エクスプロイトをテストするための脆弱なWindows ISO(x64):MEGA DOWNLOAD

デモ

1. msfvenomから作成されたステージレスリバースシェル(x64)

Demo3

2. ターゲットにユーザー"di.security"を管理者として追加するカスタムシェルコードの試行。シェルコードのクレジットはrastatingにあります。
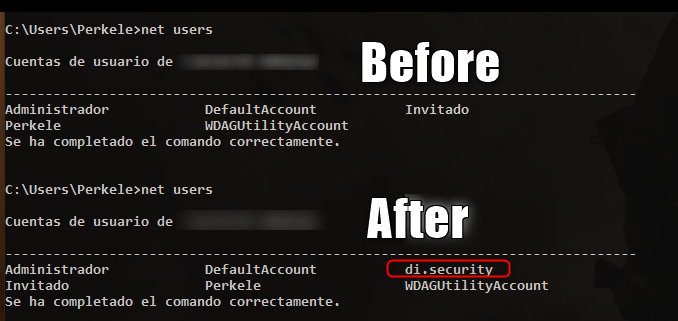
2020-06-12_11h49_05

オプション

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

作成者

  • Alberto Barriuso (@_Barriuso)

免責事項

本ソフトウェアの誤用は、作成者の責任ではありません。自己のネットワーク、またはネットワーク所有者の許可を得て使用してください。

TODO

  • ペイロードを追加する。
  • 他のWindowsバージョン(x86)でのテスト
  • スキャナーの精度向上。現在のスキャナーはSMBv3.1.1が使用されているかどうかのみ検出しますが、ホストがパッチ適用済みの場合、誤検出を引き起こします。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





