Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Best-Practices-Cybersecurity-Otanata-Project — CVE-2024-3273 — 認可済み侵入テストレポート D-Link DNS-320L NAS | クライアント: Otonata | Kitploit

ツール/GitHubGitHub/askhatov21/best-practices-cybersecurity-otanata-project
組み込みシステムセキュリティOSINT (オープンソースインテリジェンス)偵察脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールハードウェアとIoTセキュリティ
共有
論文と研究
学習と教育
GitHubaskhatov21/best-practices-cybersecurity-otanata-project

Best-Practices-Cybersecurity-Otanata-Project

CVE-2024-3273 — 認可済み侵入テストレポート D-Link DNS-320L NAS | クライアント: Otonata
リポジトリを見る
376ヶ月前未レビュー

CP3418_BestPracticesCybersecurity_OTANATA_Project

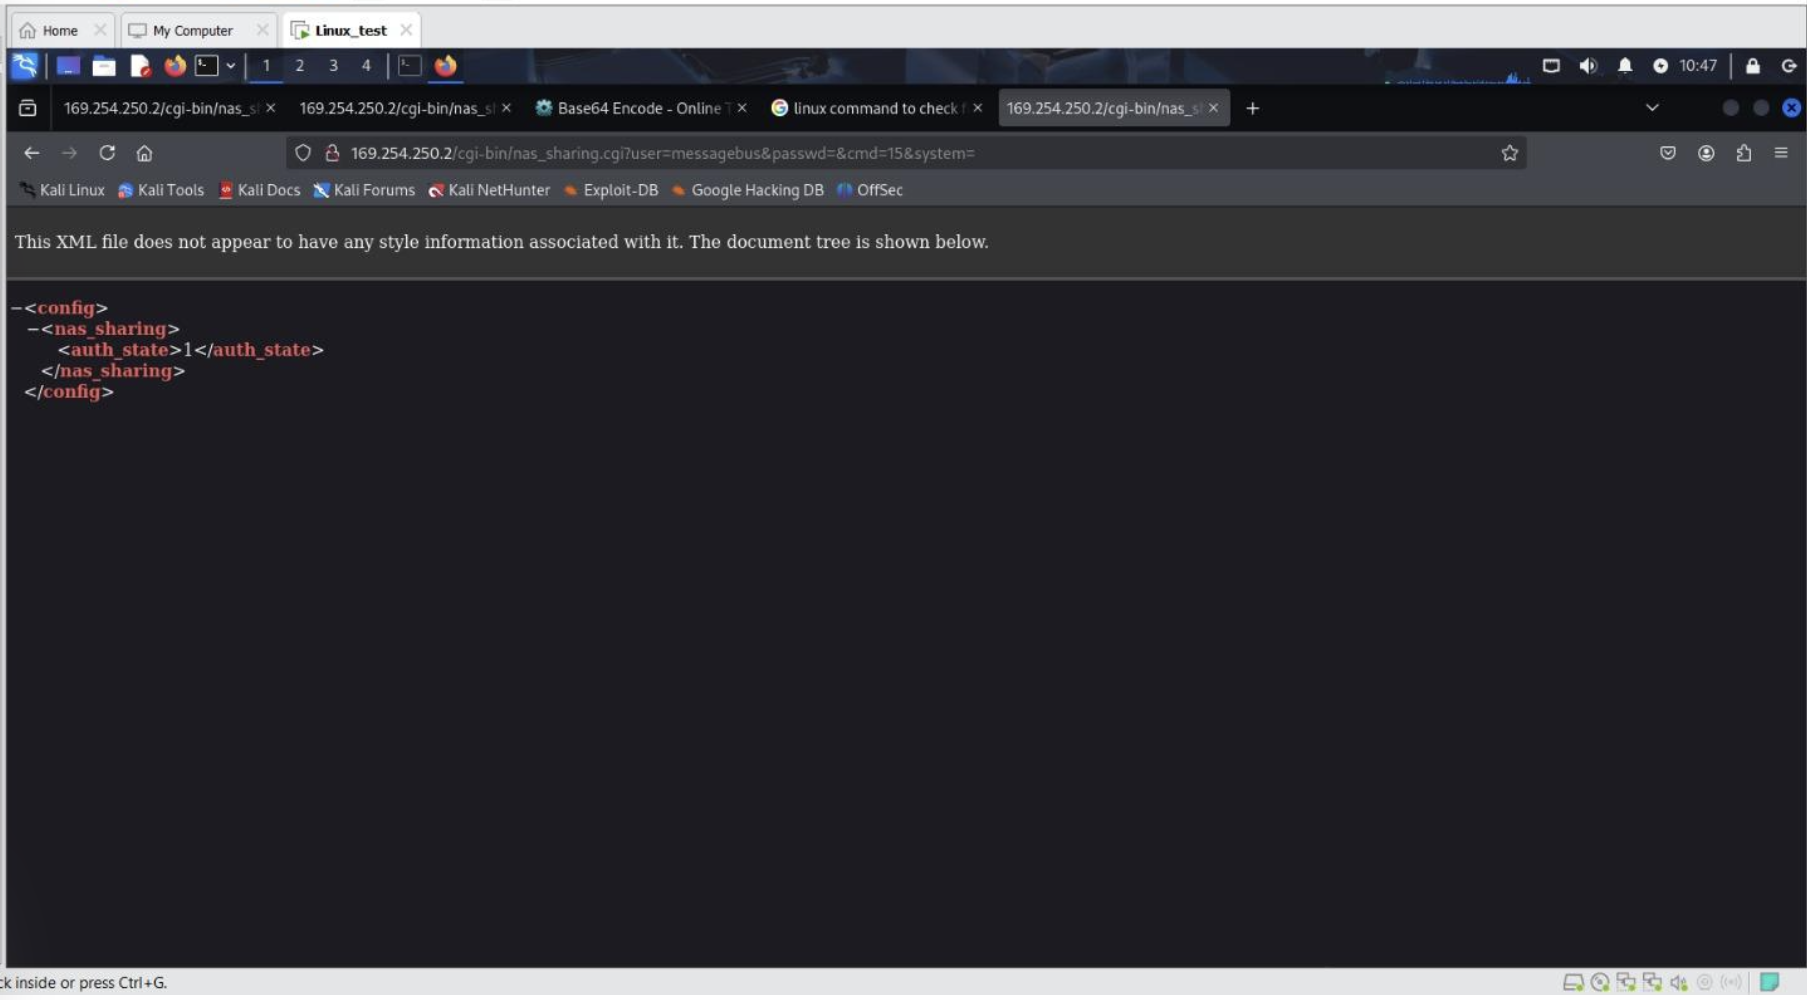
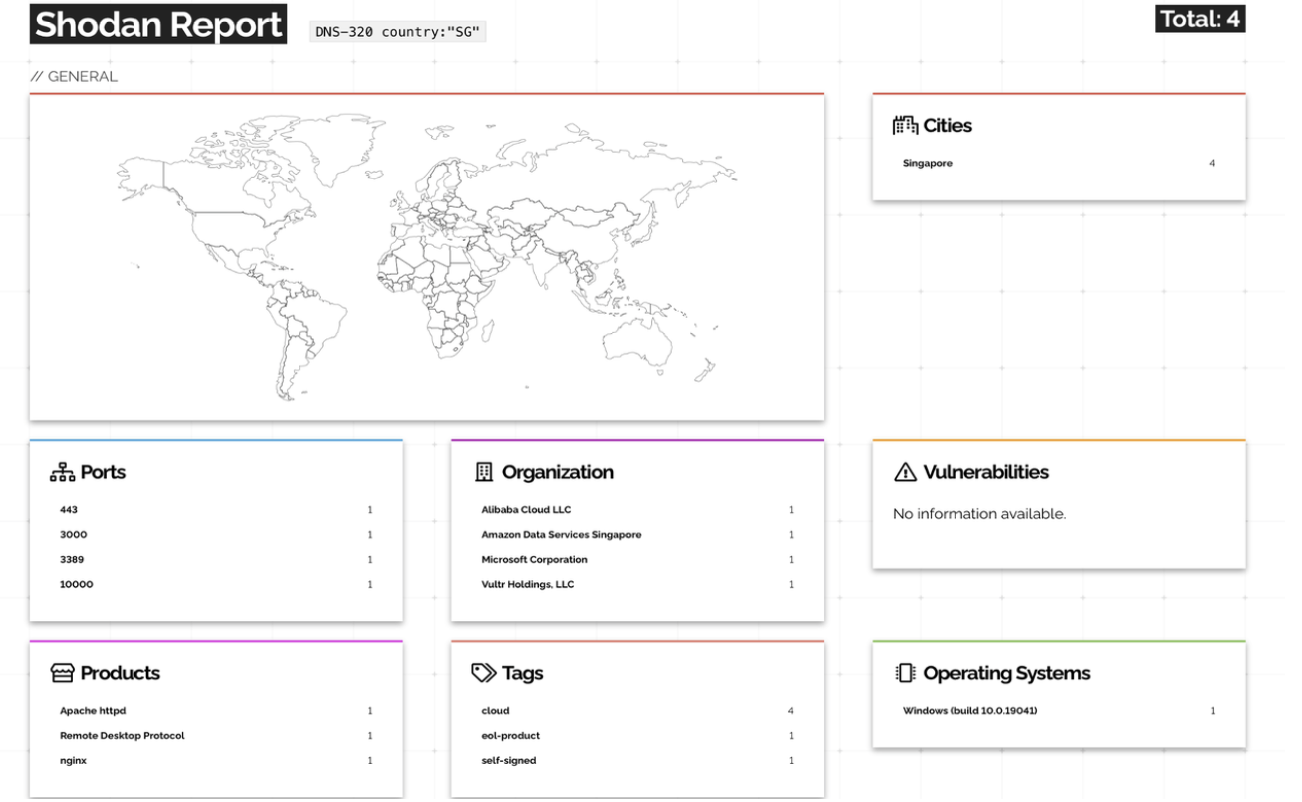
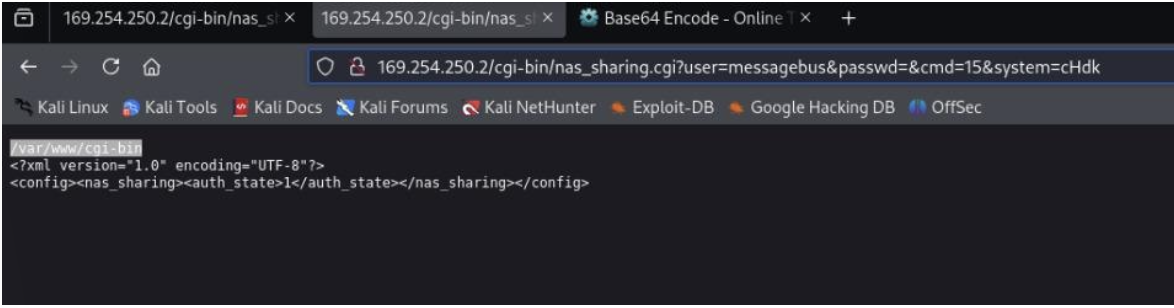
CVE-2024-3273 — 認可済みペネトレーションテストレポート D-Link DNS-320L NAS | クライアント: Otonata スクリーンショット 2026-04-25 5:15:52 PM スクリーンショット 2026-04-25 5:15:44 PM スクリーンショット 2026-04-25 5:15:35 PM
概要 このリポジトリには、James Cook University Singapore(ジェームズクック大学シンガポール校)の CP3418 サイバーセキュリティのベストプラクティス(Best Practices in Cybersecurity)の一環として、クライアント Otonata(Johnny Yap 氏)向けに D-Link DNS-320L NAS デバイスに対して実施した、認可済みペネトレーションテストの完全なセキュリティ評価レポートが含まれています。 役割: Web アプリケーション & API セキュリティテスター 日付: 2026年3月 対象: D-Link DNS-320L NAS — /cgi-bin/nas_sharing.cgi エンドポイント

特定された脆弱性

脆弱性重要度CVE
ハードコードされた認証情報(messagebus アカウント)CRITICALCVE-2024-3272
HTTP GET コマンドインジェクション(cmd/system パラメータ)CRITICALCVE-2024-3273

実施した内容

  • ハードコードされた認証情報の悪用 — /cgi-bin/nas_sharing.cgi エンドポイントを介した messagebus バックドアアカウントによる未認証アクセスを実証しました
  • コマンドインジェクション — Base64 エンコードされたペイロードで cmd および system HTTP GET パラメータを操作し、リモートでのシステムレベルコマンド実行を達成しました
  • Shodan OSINT 分析 — 世界中で露出している 172 台の DNS-320 デバイス(うち 89 台はサポート終了とタグ付け)と、シンガポールの主要クラウドプロバイダー上で露出している 4 台のデバイスを特定しました
  • セキュリティ評価レポート — 脆弱性を HIGH リスクに分類し、証拠、影響分析、是正推奨事項を含む構造化された 57 ページのレポートを作成しました

使用したツール

  • Kali Linux
  • Shodan
  • HTTP GET リクエスト操作
  • Base64 エンコード/デコード
  • Burp Suite(基本)

主な発見 脆弱性: ハードコードされた認証情報 エンドポイント: /cgi-bin/nas_sharing.cgi パラメータ: user=messagebus&passwd= 影響: NAS システムへの完全な未認証アクセス

脆弱性: コマンドインジェクション パラメータ: cmd=15&system=<BASE64_COMMAND> 影響: root としてのリモート任意コマンド実行

Shodan 露出分析

  • 世界中で 172 台のインターネット公開 D-Link DNS-320 デバイスを確認
  • 89 台のデバイスがサポート終了(end-of-life)とタグ付け(セキュリティパッチなし)
  • シンガポールで 4 台の露出デバイス(Alibaba Cloud、Amazon、Microsoft、Vultr)

免責事項

本ペネトレーションテストは、学術目的およびクライアント目的のみのために、所有者の承認を得たハードウェア上で管理されたラボ環境において実施されました。すべてのテストは、クライアント(Otonata)からの明示的な書面による同意を得て実施されました。明示的な許可なくこれらの手法をシステムに対して使用することは違法かつ非倫理的です。著者は、本情報の悪用について一切の責任を負いません。

リポジトリの内容

├── Report_CVE_2024_3273_DNS320L.pdf    # 全57ページのセキュリティ評価レポート
└── README.md

作成者について Amir Askhatov — ジュニアサイバーセキュリティアナリスト サイバーセキュリティ学士号取得、James Cook University Singapore(ジェームズクック大学シンガポール校) LinkedIn | GitHub


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    257
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →