Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-33825 — CVE-2026-33825(BlueHammer)に関するドキュメントと調査。Windows上のMicrosoft DefenderにおけるTOCTOUローカル権限昇格脆弱性であり、エクスプロイトの流れ、指標、緩和策を扱う。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-33825
防御ツール特権昇格脆弱性分析エクスプロイト論文と研究学習と教育
GitHubashrafzaryouh/cve-2026-33825

CVE-2026-33825

CVE-2026-33825(BlueHammer)に関するドキュメントと調査。Windows上のMicrosoft DefenderにおけるTOCTOUローカル権限昇格脆弱性であり、エクスプロイトの流れ、指標、緩和策を扱う。

リポジトリを見る
956ヶ月前未レビュー
共有

🔵 CVE-2026-33825 — 「BlueHammer」 🔵

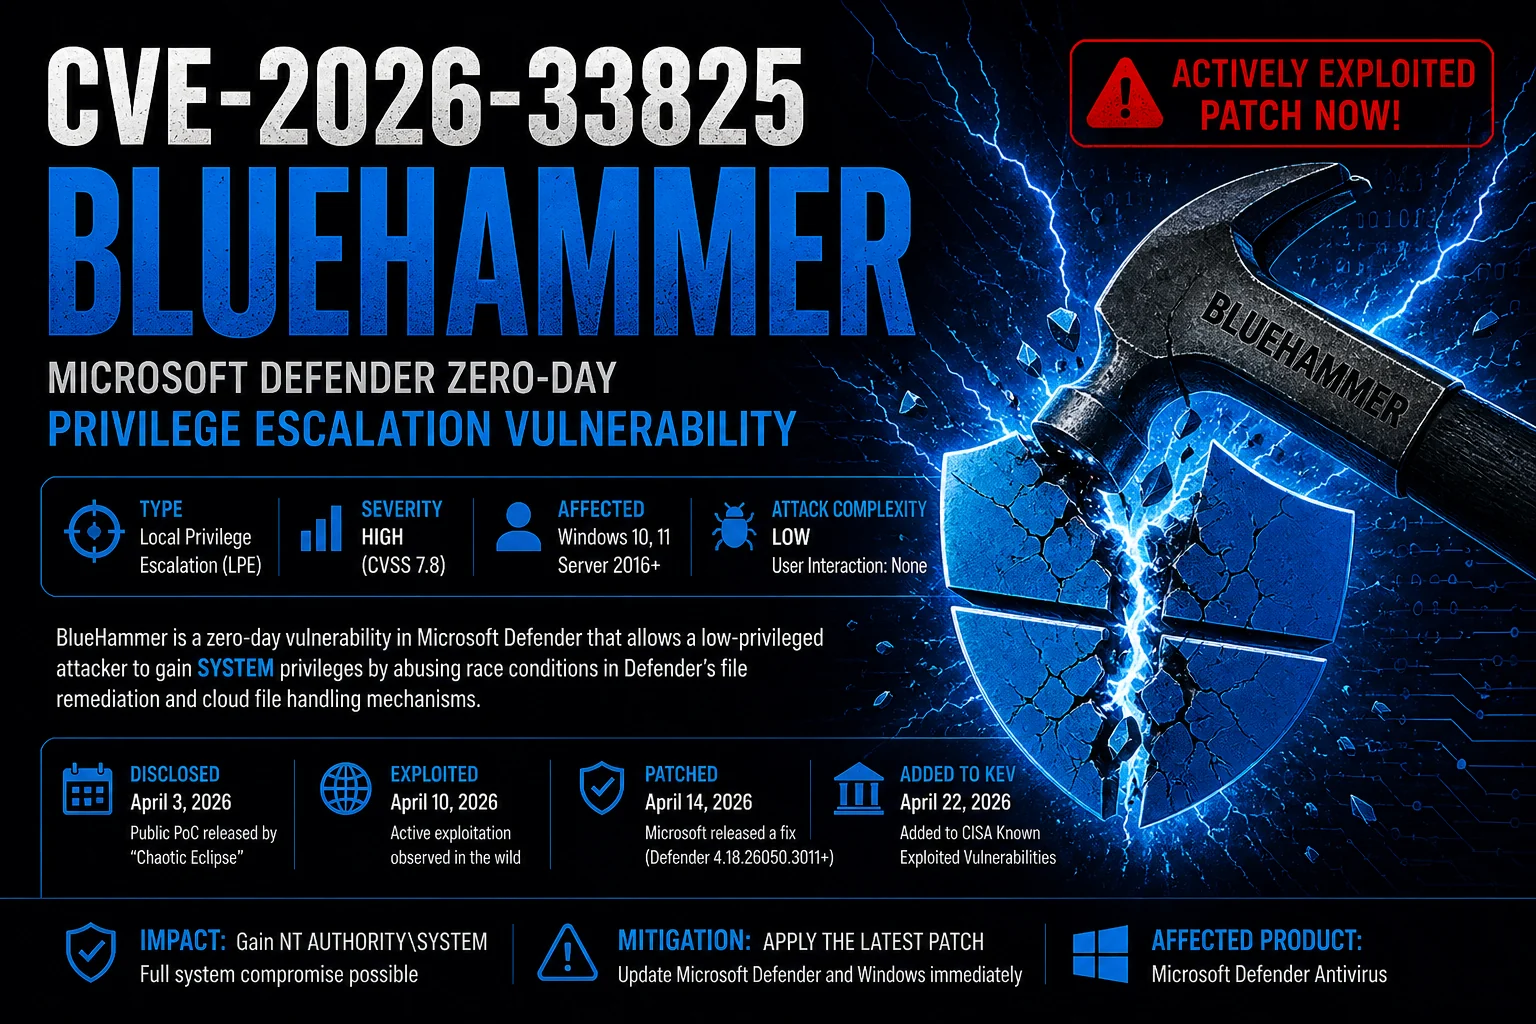
ChatGPT Image May 18, 2026, 01_04_48 PM

Microsoft Defender ローカル特権昇格 (LPE)


BlueHammer は、Windows システム上の Microsoft Defender コンポーネントに影響を与える高深刻度のローカル特権昇格脆弱性です。
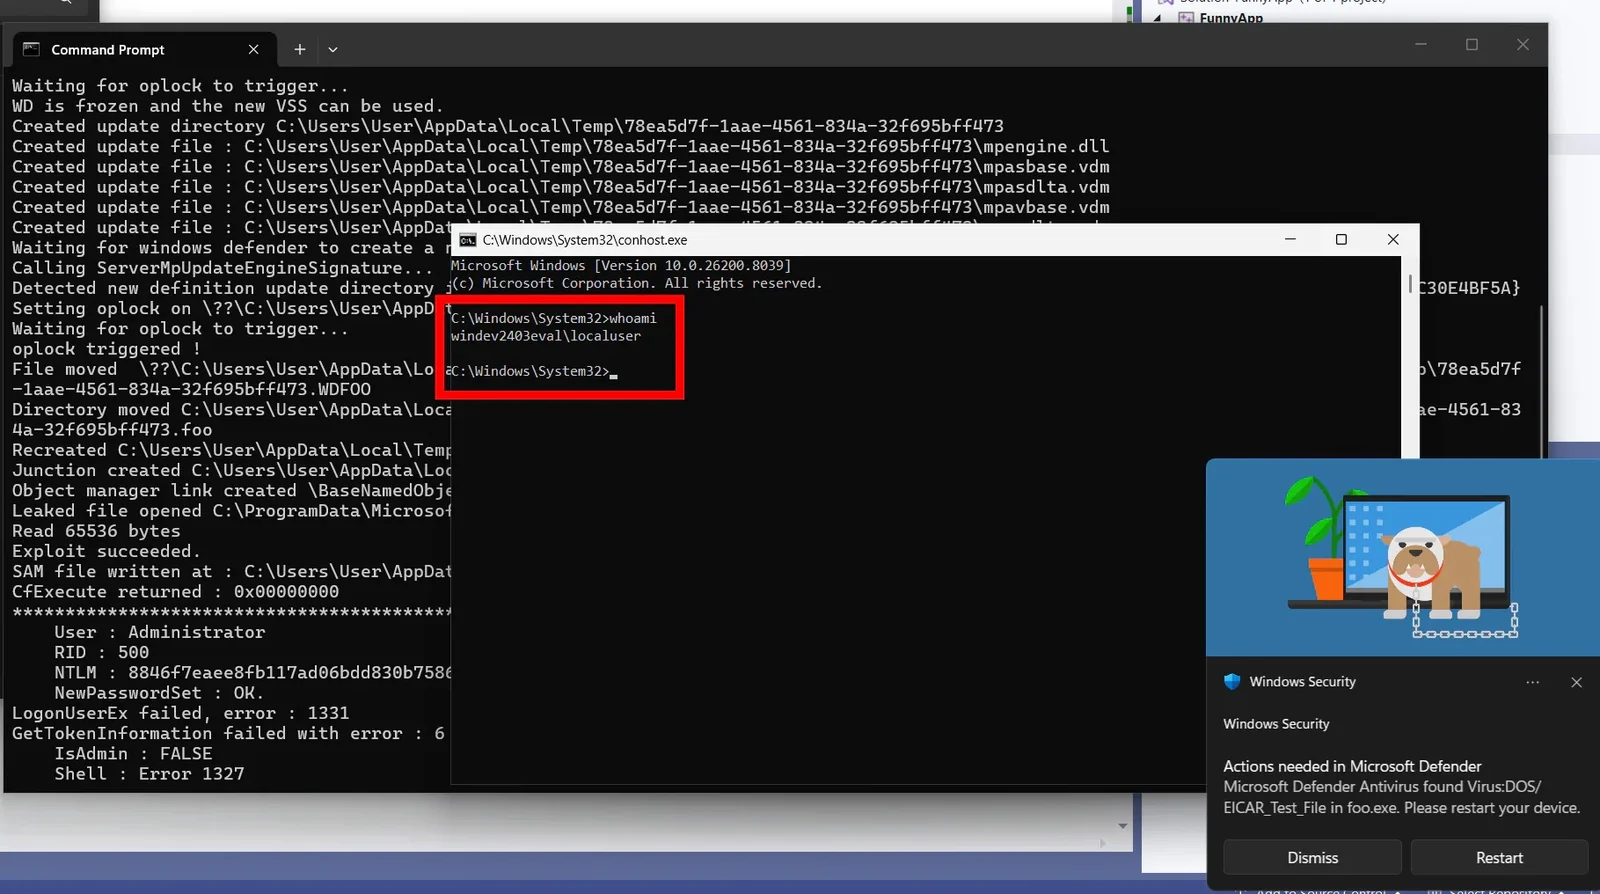
この欠陥により、低権限の攻撃者がファイルシステムの競合状態と特権的な Defender 操作を悪用して、NT AUTHORITY\SYSTEM へ特権を昇格させることが可能になります。


📌 概要

項目値
CVECVE-2026-33825
通称BlueHammer
深刻度高
CVSS~7.8
種類ローカル特権昇格
影響対象Windows 10 / 11 / Server
コンポーネントMicrosoft Defender
悪用状況公開 PoC が報告済み
必要な権限低
影響SYSTEM 特権昇格

🧠 BlueHammer とは?

BlueHammer は、特権的な Microsoft Defender 操作内部に存在する TOCTOU (Time-of-Check to Time-of-Use) 競合状態の脆弱性です。

この脆弱性は、以下のものを悪用すると報告されています:

  • NTFS シンボリックリンク
  • リパースポイント
  • 日和見ロック (Oplocks)
  • Defender の修復/更新ワークフロー
  • 特権的なファイル処理

このエクスプロイトは、Defender を操作して攻撃者が制御するターゲットに対して特権的なファイルシステム操作を実行させます。


⚠️ 影響

悪用に成功すると、攻撃者は以下が可能になる場合があります:

exploit
  • NT AUTHORITY\SYSTEM の取得
  • 資格情報のダンプ
  • SAM/SYSTEM ハイブへのアクセス
  • セキュリティ製品の無効化
  • 永続化の確立
  • ランサムウェアの展開
  • エンタープライズ環境での横展開

🏗️ エクスプロイトの概要フロー

Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM

🔍 技術的概念

⏱️ TOCTOU 競合状態

BlueHammer は以下の中間にある隙間を悪用します:

Time of Check
        ↓
Time of Use

Defender はファイル/パスを検証するが、特権操作が完了する前に攻撃者が対象をすり替える。


🔗 NTFS リパースポイントとシンボリックリンク

報告によると、攻撃者は以下を使用する:

  • ジャンクション
  • シンボリックリンク
  • オブジェクトマネージャーリンク

これらを用いて Defender の特権操作をリダイレクトする。

概念的な例:

Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file

🧊 日和見ロック (Oplocks)

Oplocks は、攻撃者がファイル操作を一時的に凍結するのに役立ちます:

Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges

これにより競合状態の信頼性が向上します。


🖥️ 影響を受けるコンポーネント

影響を受けると報告されているもの:

  • MsMpEng.exe
  • MpSigStub.exe
  • Defenderの修復パイプライン
  • Defenderの更新ワークフロー

🧨 なぜ重要なのか

セキュリティソフトウェアは:

  • 昇格された権限で実行され、
  • 信頼できないファイルとやり取りし、
  • 自動修復を実行します。

そのため、ファイルシステムの競合状態の脆弱性は極めて危険です。

BlueHammerは次のことを実証しました:

防御ソフトウェア自体が権限昇格の経路になり得るということです。


🛡️ 緩和策

推奨される対応

✅ Microsoft Defenderを更新する

最新のDefenderプラットフォーム更新プログラムをインストールしてください。

✅ Windowsセキュリティ更新プログラムを適用する

すべてのPatch Tuesday更新プログラムがインストールされていることを確認してください。

✅ 不審なアクティビティを監視する

以下を探してください:

  • 予期しないSYSTEMシェル、
  • Defenderが異常なパスとやり取りしている、
  • 異常なVSSアクティビティ、
  • 不審なシンボリックリンクの作成。

✅ ローカルでの実行を制限する

信頼できないユーザーおよびアプリケーションの実行を制限してください。


🧪 悪用の指標

潜在的な指標には以下が含まれる場合があります:

Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns

🔬 関連する脆弱性

脆弱性説明
PrintNightmareWindows Print Spooler の RCE/LPE
HiveNightmareSAM 露出の脆弱性
RedSun関連する Defender 悪用手法
unDefendDefender 悪用手法群

📚 主要な概念

概念説明
LPEローカル権限昇格
TOCTOUチェック時と使用時の競合(Time-of-check vs time-of-use)の欠陥
Oplocksファイルシステム操作の同期
Reparse Pointsファイルシステムのリダイレクト機能
SYSTEMWindows における最高のローカル権限

⚖️ 免責事項

このリポジトリ/ドキュメントは以下を目的として提供されています:

  • 教育目的、
  • 防御的セキュリティ研究、
  • 脆弱性に関する認識向上。

この情報を無許可の活動に使用しないでください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →