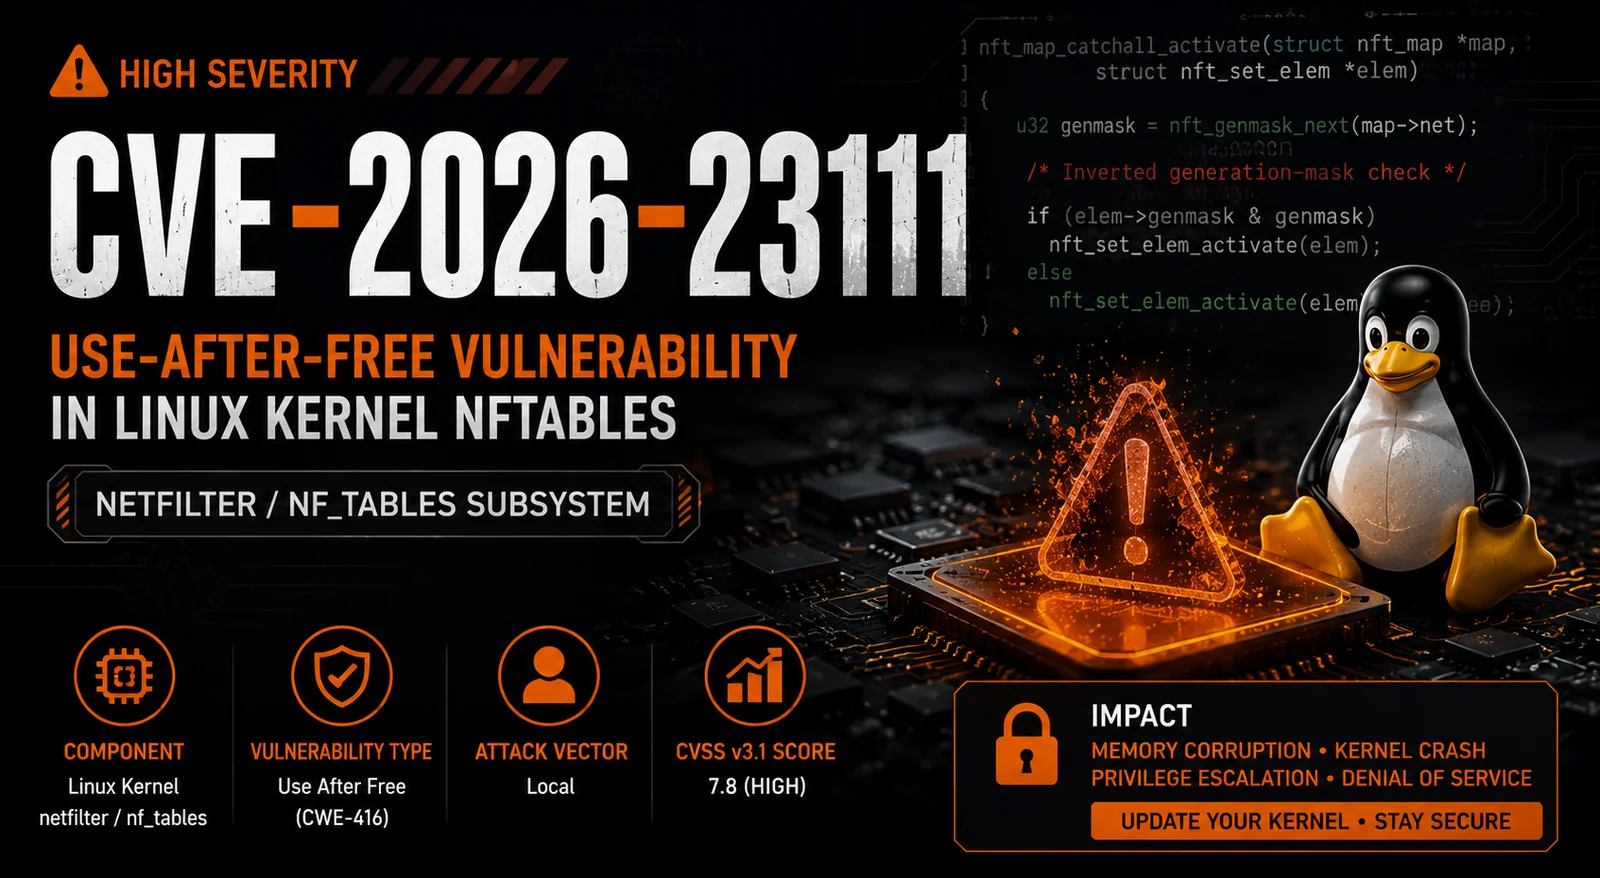


CVE-2026-23111 は、Linuxカーネルの netfilter/nf_tables サブシステムに影響を与える高深刻度の ユースアフターフリー (UAF) 脆弱性です。
この欠陥は、nftables のトランザクションロールバック操作中におけるキャッチオールマップ要素の不適切な処理に起因し、ローカル攻撃者がカーネルメモリ破壊を引き起こす可能性があるメモリ安全性の問題を生じさせます。
| 項目 | 値 |
|---|---|
| CVE | CVE-2026-23111 |
| 深刻度 | 高 |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| 脆弱性の種類 | ユースアフターフリー |
| 攻撃ベクトル | ローカル |
| 必要な権限 | 低 |
| ユーザー操作 | 不要 |
| コンポーネント | netfilter / nf_tables |
| 悪用の複雑さ | 低 |
この脆弱性は以下に存在します:
net/netfilter/
            └── nf_tables
トランザクションのロールバック中に、この関数は次の処理を行います:
nft_map_catchall_activate()
反転された生成マスク検証ロジックを含んでいます。
これにより、カーネルがキャッチオールマップ要素を誤って再アクティブ化し、すでに解放されたメモリへの参照が発生する可能性があります。
影響には以下が含まれます:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
カーネルメモリが露出する可能性があります。
🔴 High
メモリ破損により、カーネル構造体が変更される可能性があります。
🔴 High
カーネルパニックやシステムクラッシュが発生する可能性があります。
🔴 High
ローカル攻撃者がこの脆弱性を悪用して権限を昇格させる可能性があります。
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
以下を監視するシステム:
有用なログ:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
カーネルバージョンを確認します:
uname -r
nftables を確認する:
nft list ruleset
| カテゴリ | リスク |
|---|---|
| 悪用可能性 | 🟠 中 |
| 権限昇格 | 🔴 高 |
| サービス拒否 | 🔴 高 |
| メモリ破壊 | 🔴 高 |
| リモート悪用 | 🟢 なし |
| ローカル悪用 | 🔴 あり |
| イベント | ステータス |
|---|---|
| 脆弱性の発見 | ✅ |
| CVEの割り当て | ✅ |
| 公開開示 | ✅ |
| カーネル修正のリリース | ✅ |
| ベンダーアドバイザリの公開 | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 は、カーネルのメモリ管理における微妙な論理エラーが、いかに深刻なセキュリティ上の結果を招きうるかを示しています。
⭐ このリポジトリが役に立ったら、スターを付けてください。










