Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-21962
防御ツール脆弱性分析ウェブセキュリティ脅威インテリジェンス認証
GitHubashrafzaryouh/cve-2026-21962

CVE-2026-21962

CVE-2026-21962 に関するアドバイザリ。Oracle HTTP Server および WebLogic プロキシプラグインにおける、認証不要の重大な認証バイパス脆弱性について、影響を受けるバージョン、検出指標、および緩和策のガイダンスを提供します。

リポジトリを見る
216ヶ月前未レビュー
共有

🚨 CVE-2026-21962 - 重大な認証バイパス脆弱性

Oracle_logo svg

CVE Severity CVSS Attack Vector Privileges User Interaction

🧾 概要

🔥 Oracleミドルウェアシステムへの未認証のリモートアクセスを可能にする**最大深刻度(10.0)**の脆弱性。


CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)


🧠 技術的洞察

- 認証境界が不適切に適用されている
- 細工されたHTTPリクエストがアクセス制御をバイパスする
+ 保護されたバックエンドリソースへの直接アクセス

⚡ ログイン不要 — 攻撃者は公開されたサービスと直接やり取りする。
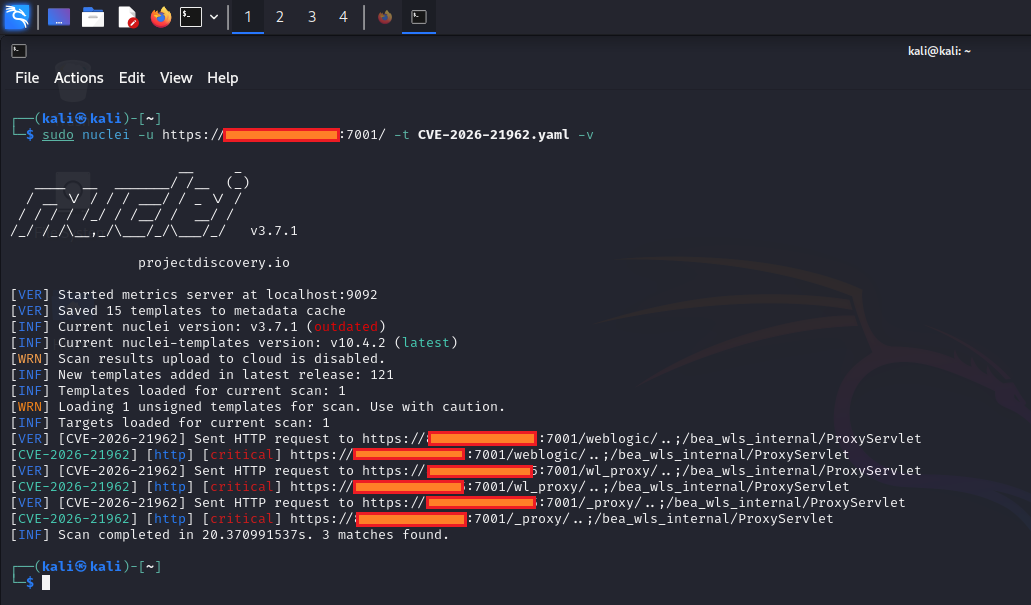
CVE-2026-21962

⚠️ 影響

+ アプリケーションデータへの完全な不正アクセス
+ データの改ざんまたは削除
+ プロキシチェーンを介したバックエンドシステムの露出
+ サービス間の横移動の可能性

🌐 攻撃プロファイル

属性値
🌍 ベクターネットワーク
⚙️ 複雑さ低
❌ 必要な権限なし
👤 ユーザー操作なし
🔄 スコープ変更済み

📦 影響を受けるシステム

📂 クリックして展開

🖥️ Oracle HTTP Server

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

🔌 WebLogic Proxy Plug-in

Apache

  • 12.2.1.4.0
  • 14.1.1.0.0
  • 14.1.2.0.0

IIS

  • 12.2.1.4.0

🛡️ 緩和戦略

✅ 主要な修正

+ 最新のOracle Critical Patch Update(2026年1月)を適用する

🧯 多層防御

# 露出を減らす
- プロキシエンドポイントを制限する
- 外部アクセスを制限する
- ネットワークセグメンテーションを実施する

# 検出と監視
- HTTPリクエストの検査を有効にする
- 異常をログに記録して分析する
- WAF保護を導入する

🔍 検出指標

+ プロキシエンドポイントへの予期しないHTTPリクエスト
+ 認証トークンなしでのアクセス
+ 不規則なリクエストパターンまたはヘッダー
+ バックエンド応答の突然の急増

📊 リスクマトリクス

要因評価
🔥 深刻度CRITICAL
⚡ 悪用可能性HIGH
💥 影響MAXIMUM

🧬 エクスプロイトの特性

Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low

⚡ TL;DR

🚨 インターネットに公開されたシステムは直ちに危険にさらされています。 🔓 認証は完全にバイパスされる可能性があります。 🛠️ 直ちにパッチを適用するか、影響を受けるサービスを隔離してください。


🧩 視覚的脅威フロー

[ 攻撃者 ]
      │
      ▼
[ 細工されたHTTPリクエスト ]
      │
      ▼
[ プロキシバイパス ]
      │
      ▼
[ バックエンドアクセス ]
      │
      ▼
[ データ侵害 ]

🏁 最後に

- この脆弱性には直ちな対応が必要です
- パッチ適用の遅延はリスクを大幅に高めます
+ 現実世界のシナリオで積極的に悪用可能なものとして扱ってください

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








