
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-21858 — CVE-2026-21858(「Ni8mare」)に関するアドバイザリ。n8nワークフロー自動化におけるWebhookのContent-Type混同を悪用した未認証RCEで、エクスプロイト、検出、パッチ適用のガイダンスを提供します。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-21858
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテストリモートアクセスツール
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

CVE-2026-21858(「Ni8mare」)に関するアドバイザリ。n8nワークフロー自動化におけるWebhookのContent-Type混同を悪用した未認証RCEで、エクスプロイト、検出、パッチ適用のガイダンスを提供します。

リポジトリを見る
18ヶ月前未レビュー
共有

🚨 CVE-2026-21858 — 「Ni8mare」

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

オープンソースのワークフロー自動化プラットフォームにおける、認証不要の重大なリモートコード実行脆弱性。


📖 目次

  • 概要
  • 技術的詳細
  • 深刻度とCVSS
  • 影響を受けるバージョン
  • 影響
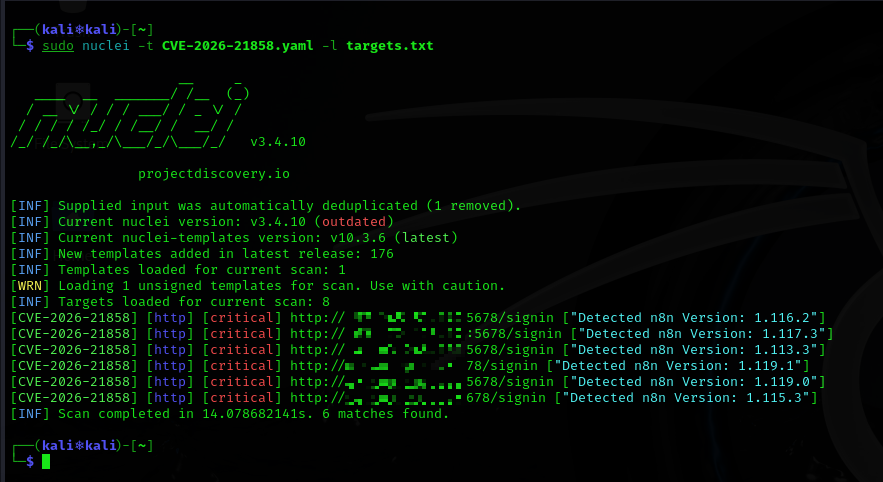
  • 悪用
  • 検出
  • 修正
  • 緩和策
  • まとめ

🔎 概要

CVE-2026-21858 は、「Ni8mare」 という愛称で呼ばれる重大な脆弱性であり、自動化ワークフローを構築するための人気プラットフォームである n8n で発見されました(例:API 呼び出し、連携、SaaS コネクタの自動化)。

これにより、認証されていないリモート攻撃者が、適切に検証されていない webhook/フォームエンドポイントとやり取りし、ファイルやサーバー内部リソースへ不正にアクセスできるようになります。

悪用に成功すると、完全なリモートコード実行(RCE) およびインスタンス全体の乗っ取りにつながる可能性があります。


🧠 技術的詳細

  • 根本原因: webhook/フォーム処理ロジックにおける不適切な入力検証と Content-Type の混同。
  • 攻撃者は細工した HTTP リクエストを送信し、システムを欺いてファイル内容を露出させたり、安全でないワークフローを起動させたりすることができます。
  • この欠陥により、攻撃者は以下を実行できます:
    • ホストから任意のファイルを読み取る
    • 機密の認証情報やトークンを露出させる
    • 管理者セッショントークンを偽造する
    • ワークフローノード(例:Execute Command)を悪用して任意の OS コマンドを実行する
    • サーバーインスタンスを完全に侵害する

📊 深刻度とCVSS

指標詳細
CVSS スコア(v3.1)10.0 — 重大
攻撃元ネットワーク
必要な権限なし
必要な認証❌ なし
ユーザー操作❌ なし
機密性への影響高
完全性への影響高
可用性への影響なし

これはリモートコード実行の欠陥として考えうる最大の深刻度を示しています。


📦 影響を受けるバージョン

この脆弱性はオープンソースの n8n プラットフォームに影響します:

= 1.65.0 かつ < 1.121.0

id="vsurvey1"

1.121.0 より前のバージョンを実行しているすべてのセルフホストインスタンスが脆弱です。


🔥 影響

この脆弱性を悪用した攻撃者は以下を実行できます:

  • 🔓 任意のシステムファイルを読み取る
  • 🔑 データベースの認証情報、API キー、トークンを露出させる
  • 🔐 認証セッションを偽造する
  • 🛠 任意のシステムコマンドを実行する
  • 💥 ホストマシンを完全に侵害する
  • ↔ 接続されたシステムや連携へ横展開する

パブリックインターネットに公開されているインスタンスは特に危険です。


🧨 悪用

cve-2026-21858

この脆弱性の特徴は以下のとおりです:

  • リモート: webhook/フォームエンドポイントへのアクセス以外にネットワーク制限は不要
  • 認証不要: ログインや認証情報は不要
  • 低い複雑性: 攻撃者が悪用リクエストを容易に作成可能

インターネットスキャンの証拠によると、数万もの潜在的に露出したインスタンスがオンライン上で到達可能なまま残っていると考えられます。


🔍 検出

以下に注意してください:

  • 異常な Content-Type ヘッダーを伴う予期しない HTTP リクエスト
  • 信頼できない送信元からの webhook/フォームエンドポイントへのアクセスパターン
  • 不審なファイルアクセスやノード実行ログ
  • 異常なワークフロー実行を示すウェブサーバーログ

🛠 修正

✅ 直ちにパッチを適用

n8n を バージョン 1.121.0 以降 に更新してください — このリリースには CVE-2026-21858 の修正が含まれています。

  1. 現在の n8n インスタンスを停止する
  2. 1.121.0+ にアップグレードする
  3. サービスを再起動する
  4. 未パッチの露出したノードが残っていないことを確認する

🧱 一時的な緩和策(パッチ適用が遅れる場合)

更新を行う間、露出を軽減してください:

  • webhook およびフォームのエンドポイントへの外部アクセスを制限する
  • すべての受信リクエストに認証を必須とする
  • ファイアウォールルールを使用してインバウンドトラフィックを制限する
  • パッチが適用されるまでパブリック webhook を無効化する

🔐 セキュリティチェックリスト

  • n8n ≥ 1.121.0 を実行する
  • ネットワークアクセスを信頼できる IP に制限する
  • 保存されているすべてのシークレット(API キー/トークン/認証情報)をローテーションする
  • ワークフロー定義に安全でないコンテンツがないか確認する
  • アクセスログを監査し、悪用の試みを確認する

📌 概要

項目値
CVE IDCVE-2026-21858
通称Ni8mare
製品n8n Workflow Automation
深刻度重大 (CVSS 10.0)
種類未認証のリモートコード実行
認証要否不要
修正バージョン≥ 1.121.0

⚠️ 最終勧告

n8n を**どこで実行していても — 特にセルフホストでインターネットに公開されているインスタンスでは — 直ちにバージョン 1.121.0 以降にパッチを適用してください。システム全体が侵害されるリスクは高く、この問題の詳細が公開されていることから自動化された悪用が可能です。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    396
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →