CVE-2023-4636
- Limelightの脆弱性は、Imagickを介した画像処理中に発生するファイルパスの不十分な制御に起因する、認証されていないリモートコード実行(RCE)の問題です。攻撃者はFTP経由でファイルを提供できるようになり、ローカルファイルインクルードとリモートコード実行につながります。この条件下では、攻撃者は修正されていないWordPressサイトを乗っ取る可能性があります。
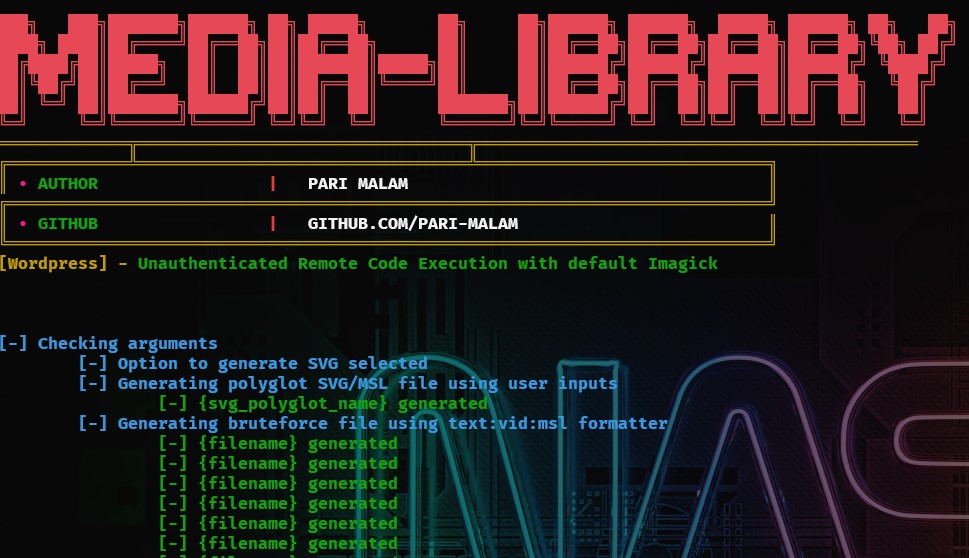
スクリーンショット
必要条件
サポート対象OS
始め方
$ git clone https://github.com/ThatNotEasy/CVE-2023-4636
$ cd CVE-2023-4636
$ pip/pip3 install -r requirements.txt
$ python/python3 CVE-2023-4636.py
注意事項
- このツールを使用することにより、教育目的でのみ使用し、違法行為には使用しないことに同意したものとみなします。また、このツールの使用に伴うすべてのリスクを負うことに同意します。私はこのツールの使用によって生じた直接的または間接的な損害について一切責任を負いません。私を訴えないでください!
作者
連絡先


クレジット:
 ap0dexme0/cve-2023-4636

