
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/alejandro609x/jefazo-cve-2025-55182-checker
偵察静的分析脆弱性スキャナー情報収集ウェブセキュリティ学習と教育
GitHubalejandro609x/jefazo-cve-2025-55182-checker

JEFAZO-CVE-2025-55182-Checker

CVE-2025-55182向けのパッシブセキュリティスキャナで、Next.jsおよびReact Server Componentsに関連する公開指標を識別します。安全な検証を実行し、ヘッダーとルートを分析し、悪用を行わず証拠に基づいた露出評価を提供します。

共有
リポジトリを見る
1325ヶ月前未レビュー

JEFAZO-CVE-2025-55182-Checker

Despliegue

Despliegue

説明

JEFAZO-CVE-2025-55182-Checkerは、Next.jsおよびReact Server Components (RSC)で開発されたアプリケーションにおけるCVE-2025-55182関連の指標を特定するために設計されたパッシブ分析ツールです。

このツールは、脆弱性を悪用したり対象システムでコードを実行したりすることなく、安全かつ非侵入的な確認を実行します。


特徴

  • パッシブな露出分析。
  • Next.jsの指標の検出。
  • React Server Components (RSC)の検出。
  • HTTPヘッダーの分析。
  • フレームワークの一般的なルートの検証。
  • 証拠に基づくスコアリングシステム。
  • ターミナルでの色付き出力。
  • 悪用や変更は行いません。

用途

このツールは、管理者、開発者、セキュリティアナリストがCVE-2025-55182に関連する可能性のある露出の指標を特定するのに役立ちます。

より詳細な監査や手動での設定・バージョンレビューを実施する前に、迅速な初期評価を得ることができます。


動作方法

スキャナーは以下の確認を実行します:

  1. ターゲットサイトのHTTPヘッダーを取得します。

  2. 次のような指標を探します:

    • RSC
    • Next-Router-State-Tree
    • Next-Router-Prefetch
    • Next-Router-Segment-Prefetch
    • X-Powered-By: Next.js
  3. HTMLコンテンツを分析し、Next.jsの公開成果物を探します。

  4. フレームワークで使用される一般的なルートを確認します。

  5. 見つかった指標に基づいてスコアを計算します。

  6. 信頼性評価(低、中、高)を生成します。


インストール

リポジトリをクローン:

git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker

依存関係をインストール:

pip install -r requirements.txt

または手動で:

pip install requests colorama urllib3

使用方法

プログラムを実行:

python3 can_cve_2025_55182.py

プロンプトが表示されたらURLを入力:

Introduce la URL objetivo: https://ejemplo.com

結果の解釈

明確な兆候なし

ターゲットをNext.jsまたはReact Server Componentsの関連指標に関連付けるのに十分な証拠が見つかりませんでした。

中程度の兆候

潜在的にに関連するテクノロジーの存在を示唆するいくつかの指標が検出されました。

露出の可能性あり

Next.jsおよびReact Server Componentsと互換性のある複数の指標が検出されました。

重要: この結果は悪用可能な脆弱性の存在を確認するものではありません。バージョン、設定を確認し、該当するパッチを適用することをお勧めします。


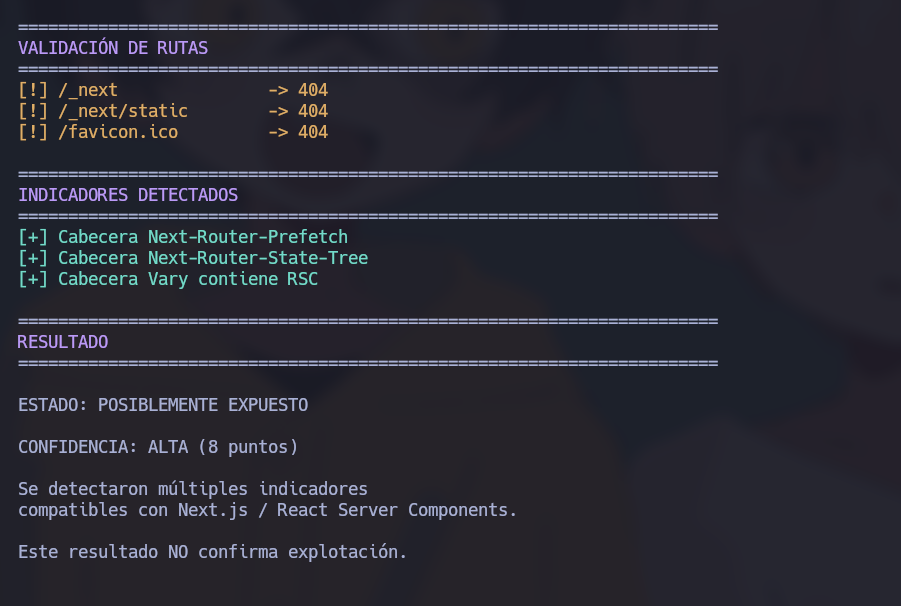
出力例

======================================================
RESULTADO
======================================================

ESTADO: POSIBLEMENTE EXPUESTO

CONFIDENCIA: ALTA (10 puntos)

Se detectaron múltiples indicadores compatibles
con Next.js y React Server Components.

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






