
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-7593 — CVE-2024-7593のエクスプロイト。Pulse Secure VPN管理インターフェースにおける重大なRCEであり、認証済みの攻撃者が任意のコマンドを実行できるようにします。脆弱な資産を発見するためのFOFAおよびZoomEyeダークを含みます。 | Kitploit
ツール/GitHubGitHub/aerchy/cve-2024-7593
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubaerchy/cve-2024-7593

CVE-2024-7593

CVE-2024-7593のエクスプロイト。Pulse Secure VPN管理インターフェースにおける重大なRCEであり、認証済みの攻撃者が任意のコマンドを実行できるようにします。脆弱な資産を発見するためのFOFAおよびZoomEyeダークを含みます。

リポジトリを見る
382年前未レビュー
共有

CVE-2024-7593

説明:

CVE-2024-7593 は、Pulse Secure VPN を含む複数の Pulse Secure 製品に影響を与える重大な脆弱性です。この脆弱性により、管理インターフェースにアクセスできる認証済みの攻撃者が、影響を受けるサーバー上で任意のコマンドを実行できる可能性があります。これにより、悪意のあるコードが実行され、システムの整合性と可用性が損なわれる可能性があります。

技術的詳細 種類: リモートコード実行 (RCE)。 深刻度: 重大 (CVSS: 9.8)。 影響を受けるバージョン: Pulse Secure VPN の特定のバージョンが影響を受けます。詳細については、Pulse Secure のセキュリティアドバイザリを参照してください。 潜在的な影響 この脆弱性を悪用する攻撃者は、以下のことを行える可能性があります:

影響を受けるサーバーを完全に制御する。 トラフィックをリダイレクトしたり、データを操作したりする。 システムに保存されている機密情報にアクセスする。 緩和策 システム管理者は、最新のソフトウェアバージョンに更新し、Pulse Secure が提供するセキュリティパッチを適用することをお勧めします。さらに、管理インターフェースへのアクセスを必要なユーザーのみに制限することも推奨されます。

Dorks

FOFA クエリ: app="Virtual-Traffic-Manager" ZoomEye Dork: app:"Virtual Traffic Manager Appliance"

注意

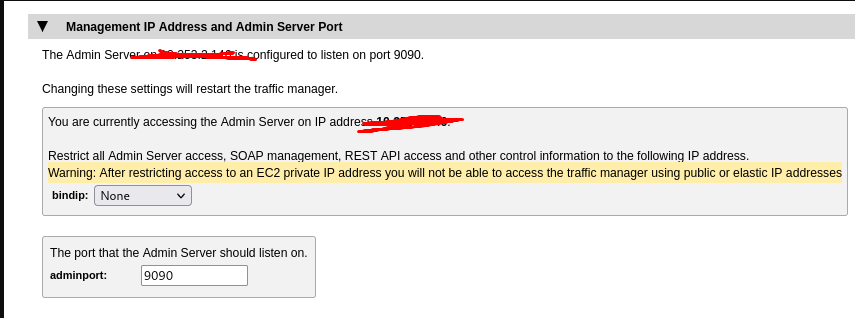
Pulse Secure VPN は通常、管理インターフェースにポート 9090 を使用します。このポートは、特に CVE-2024-7593 のような脆弱性を考慮すると、攻撃者の標的となる可能性があります。信頼できる IP へのアクセスを制限し、アクセス試行を監視することで、このポートを保護し、悪用を防ぐことができます。

alt text

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





