Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-19607 — Keycloakにおける不適切な認証の脆弱性CVE-2026-19607を文書化したもので、サードパーティのIDブローカー登録を通じてユーザー名の乗っ取りを可能にし、概念実証の悪用手順を含みます。 | Kitploit
ツール/GitHubGitHub/7ragnarok7/cve-2026-19607
ID管理脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ認証厳選リソース
GitHub7ragnarok7/cve-2026-19607

CVE-2026-19607

Keycloakにおける不適切な認証の脆弱性CVE-2026-19607を文書化したもので、サードパーティのIDブローカー登録を通じてユーザー名の乗っ取りを可能にし、概念実証の悪用手順を含みます。

リポジトリを見る
311ヶ月前未レビュー
共有
ウェブサイト

CVE-2026-19607

このリポジトリは、2026年8月8日にAnurag Mondal (7Ragnarok7) によって発見され、責任ある形で報告されたCVE-2026-19607の脆弱性の詳細とエクスプロイトを文書化したものです。

メトリクス

  • CWE-287: 不適切な認証
  • CVSS: 5.3 (中)

説明:

Keycloak (バージョン <= 26.7.14、26.4.16、および 26.6.7) に欠陥が発見されました。この欠陥では、攻撃者がサードパーティのログインブローカー / IDP 経由でアクセスする場合に、既存の任意のユーザーのユーザー名と一致するメールアドレスを使用して登録することができます。
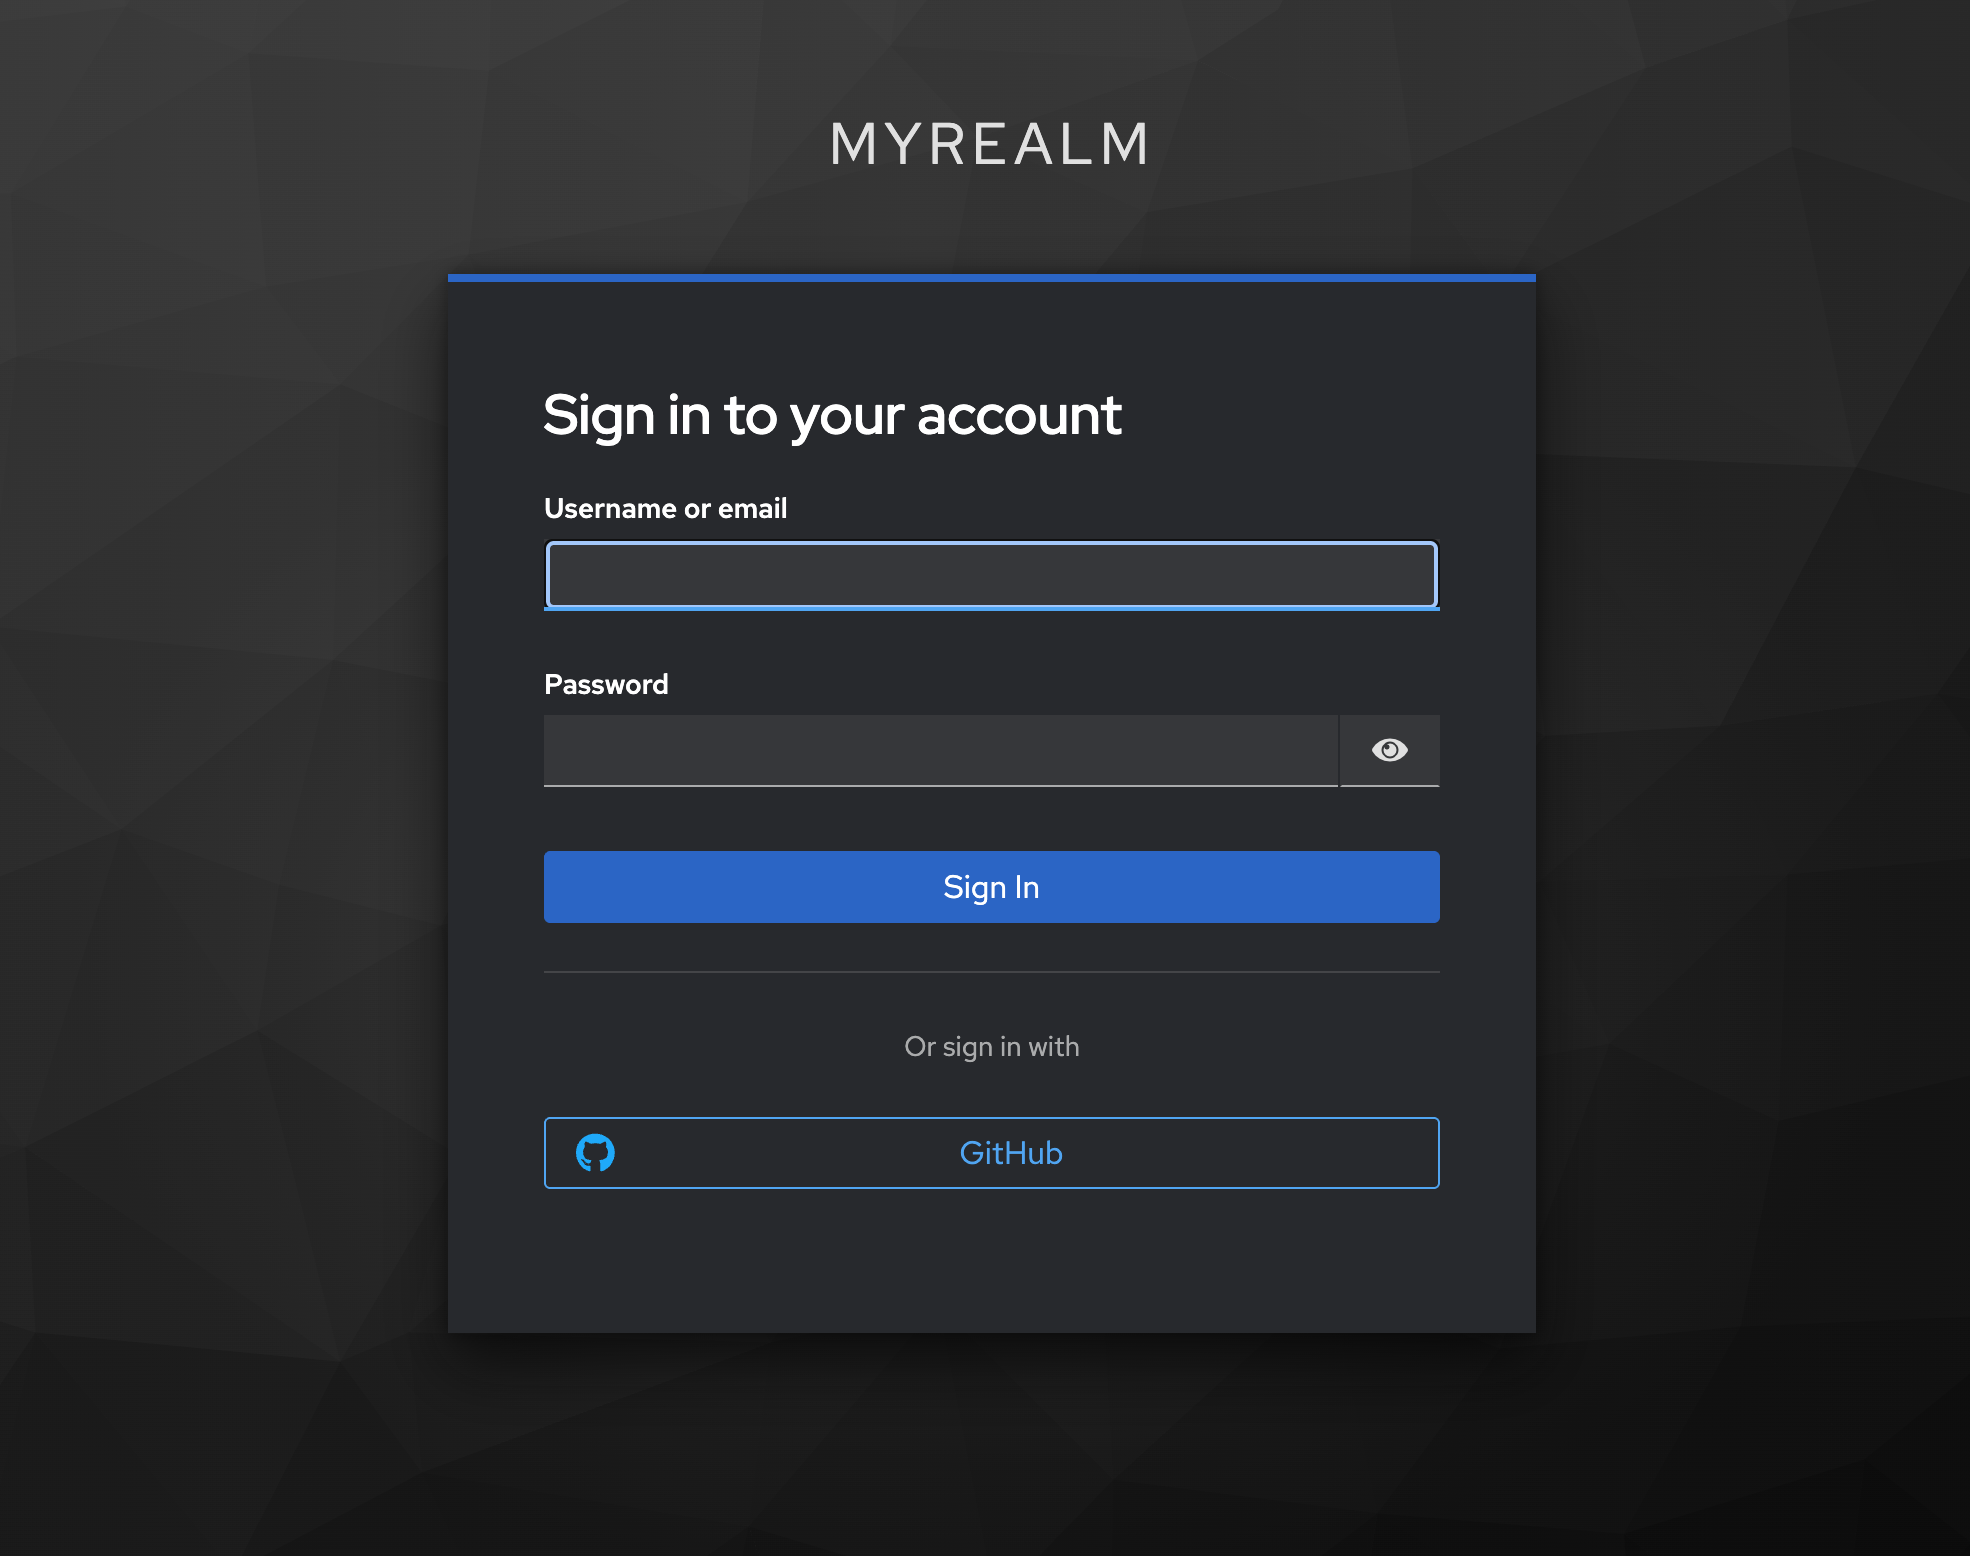
login

影響:

上記の動作により、ユーザー名がメールIDとして設定されている場合、攻撃者は被害者アカウントのユーザー名を乗っ取り、関連するユーザーをそのアカウントから締め出すことができます。被害者のユーザー名を使用したすべての認証試行は失敗します。
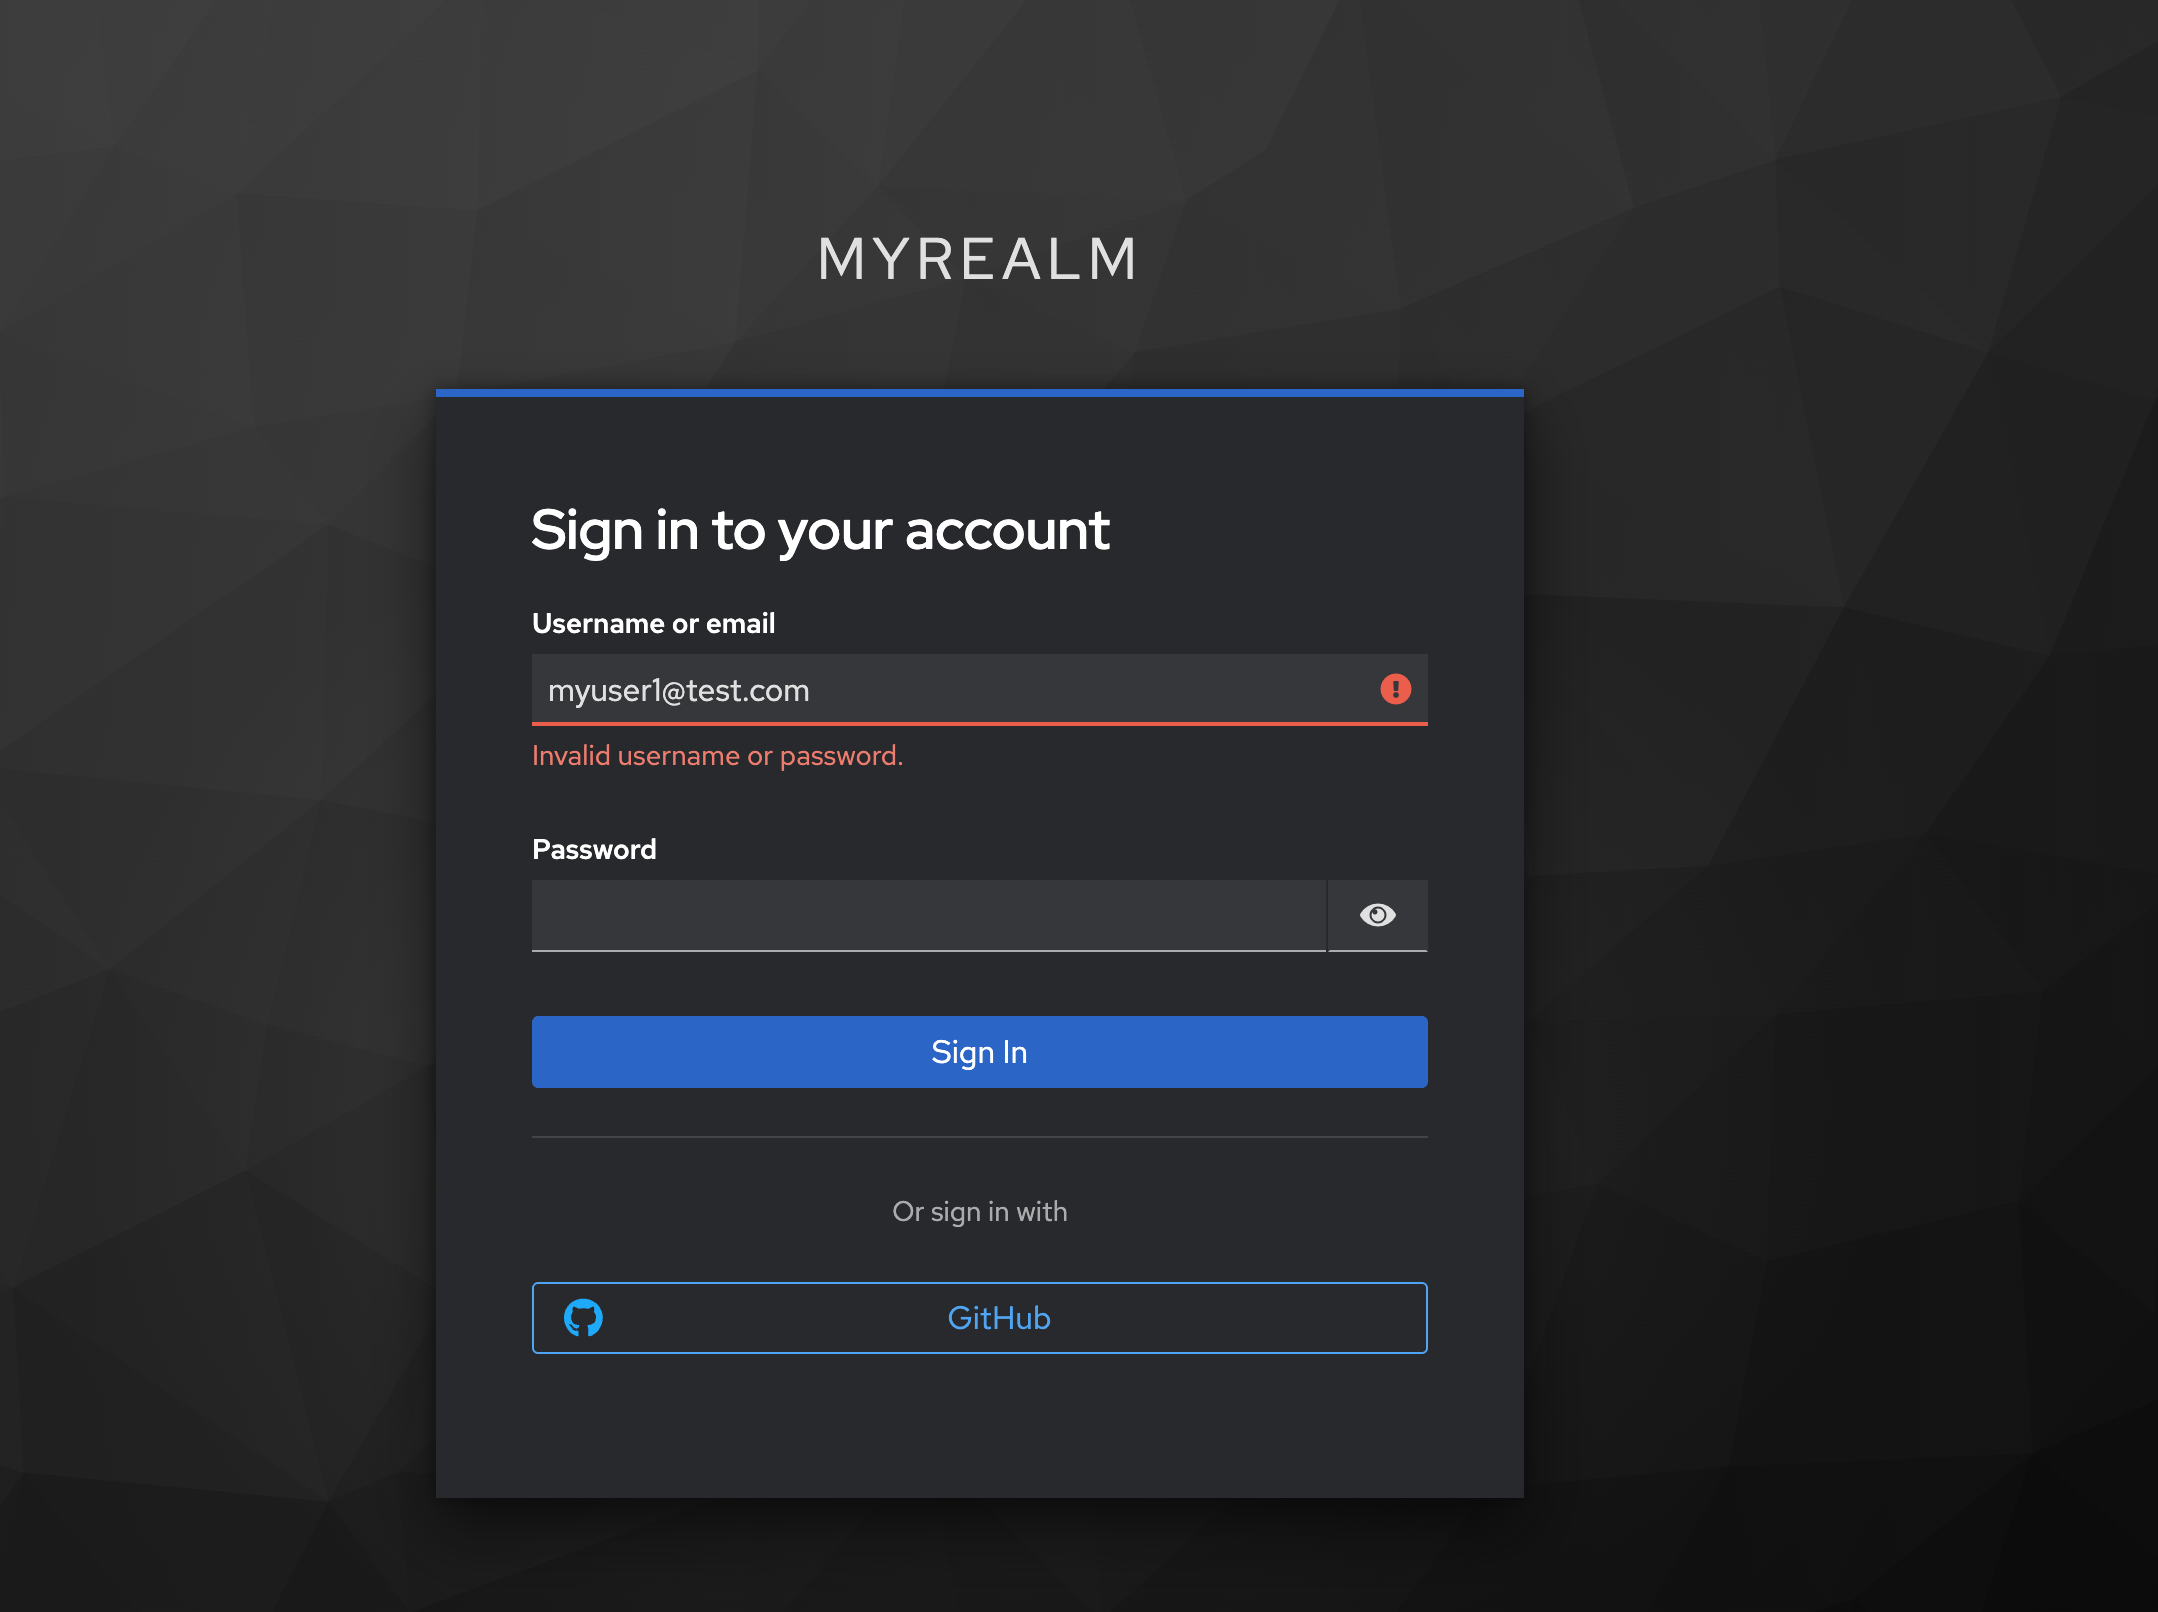
forgot password

アドバイザリ

  • プロジェクトメンテナーによる公式アドバイザリは https://github.com/advisories/GHSA-h87q-rx56-87wm で確認できます。

概念実証 / エクスプロイト:

以下は、脆弱性の詳細とエクスプロイト手順を示す概念実証の動画です:

重要なリンク:

  • https://7Ragnarok7.github.io/CVE-2026-19607/
  • https://www.keycloak.org/2026/09/keycloak-2674-released
  • https://access.redhat.com/security/cve/cve-2026-19607
  • https://github.com/keycloak/keycloak/issues/52837
  • https://github.com/advisories/GHSA-h87q-rx56-87wm
  • https://bugzilla.redhat.com/show_bug.cgi?id=2514529
  • https://www.cve.org/CVERecord?id=CVE-2026-19607
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








