 4onurdemir/tcl-androidtv-root-attempts
TCL Android TVのファクトリーレイヤーのリバースエンジニアリングを文書化したもの: 56 kHz赤外線プロトコル、tclfactoryosデーモン、カーネルIRドライバー、およびソフトウェアルートが達成不可能であるという証拠。

🌐 言語: English(このファイル) · 🇹🇷 Türkçe
8日間、1台のTCL 65T61C、1台のArduino Uno、そして数百の閉ざされた扉。 このリポジトリは「ルートガイド」ではない — クロージャレポートである。TVのファクトリー/サービス レイヤーを端から端までマッピングし、ソフトウェアルートがこのファームウェアでは 達成不可能であることを証拠とともに示し、次の研究者が同じ墓場を 歩き直さずに済むようすべてを文書化した。
ざっくり言うと: TVの内部ではtclfactoryosというルートデーモンが動いており、その内部では
system()呼び出しを背後に持つコマンドプロセッサが動いている。そこへ至る経路は3つ: IR、UART、p2p。
我々はIRプロトコルを完全にリバースエンジニアリングし(56 kHz!)、カーネルドライバを逆アセンブルし、
ファクトリーキーシーケンスの固定マーカーバイトがTV自身のキーテーブルに単純に存在しないことを
証明した — 有効なシーケンスは決して送信できない。 UARTは物理的なもの; p2pスレッドは
有効なIRシーケンスからしか生成されない。ソフトウェア面は: 出尽くした。このリポジトリはその全行程である。
言語についての注記: このREADMEは英語であり、完全なドキュメントも英語である: 7つのフェーズ文書は
docs/en/にあり(トルコ語の原文はdocs/)、コードコメントは重要な箇所で英語に従っている。
| モデル | TCL 65T61C(65インチ、Android TV 12) |
| プラットフォーム | Realtek RTD2875P / rtd6748 |
| ファームウェア | V8-R75PT01-LF1V618(ビルド STT2.230203.001 release-keys) |
| カーネル | 5.4.284+ · セキュリティパッチ 2025-12-05 |
| リモコン | RC833A デュアルモード(Bluetooth HID + IR) |
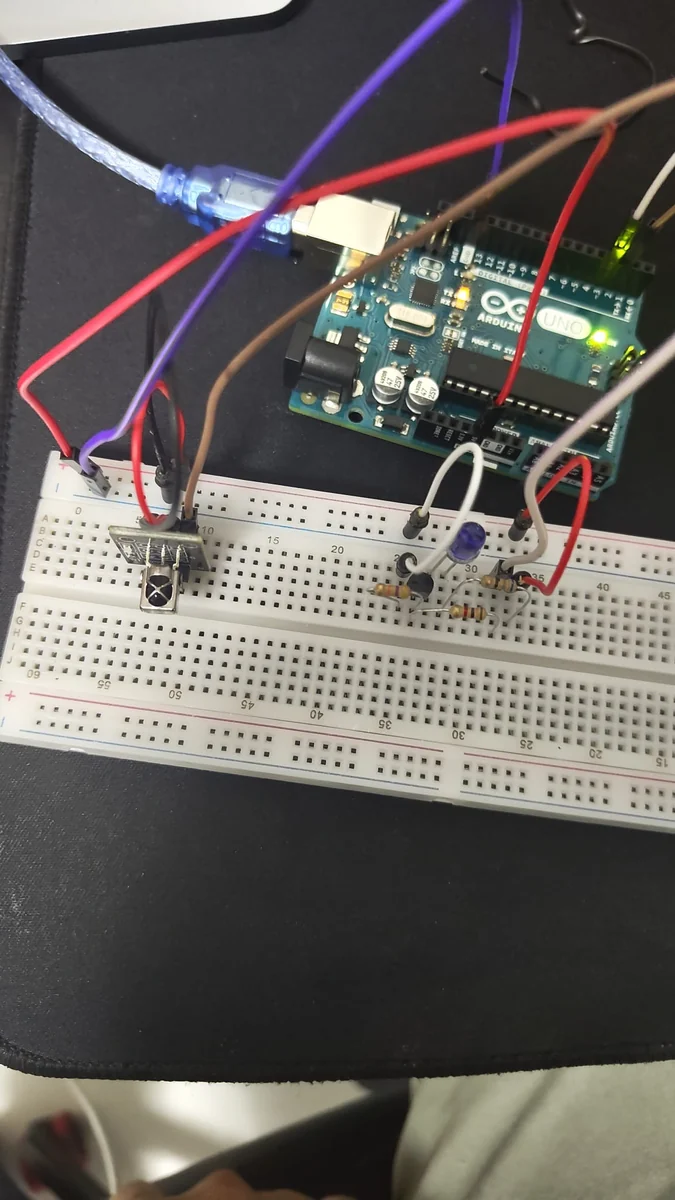
TVと通信した実際の機材: Arduino Uno + 2N2222Aドライバ + 940 nm赤外線LED — セッション中に撮影。この回路はTVの音量をキー1つずつ上げ下げし、docs/04の すべてのファクトリープローブを運んだ。
この研究は著者が所有するデバイス上で、厳密に自宅のネットワーク内で行われた。 TVは一度も開けられておらず、永続的な書き込みもキー/MID/SNの改ざんもない; 作業終了と同時にデバイスは工場出荷状態に戻された。
ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8)、ビット = 500 µsマーク
data/TCL-kumanda-kodlari.md。w19に格納される; キーテーブルは
これらの値と一致する(VOL+ = 0x0b0f4f00、バイト単位で検証済み)。ファクトリーキーは
特別なtype-0x19入力イベントとして現れる — そして引数バイトはフレームではなく
キーテーブルから来る。0x01と0x0Cを
要求する; これらの値はテーブルの数字ファミリー({b2,a3,f7,ac,81,58,92,ef})から
来なければならないが、そこには存在しない。有効なシーケンスは構築できない。
さらに、type-0x19の発行を制御するレポートモードフラグはroot専用のsysfsの
背後にある。すべての主張はログ/getevent/逆アセンブリに対して検証済みです。サンプル抜粋:
data/kanit-ornekleri.md · 生のIR測定ログ:
data/tus_kaydi_ham.log · カーネルのキーテーブル本体:
data/ir_table.bin (+ パーサー: tools/arduino/ir_tablo_parse.py)。
docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)
ここまでのすべては、ソフトウェアのドアが閉ざされていることを証明しています。ただ一つのチャネルだけが 未検証のままであり、それが閉ざされているという証拠はありません:物理 UART です。 この特定の テレビの所有者は家族のデバイスを開くことができませんでした — しかし、あなたがこのモデルまたは 同系統のモデルでサービスラインに到達できるなら、これはすべての部品がすでに準備された、真に有望な経路です:
/dev/ttyS0)経由で UART を読み取ります。
背面パネルのサービス/RS232 ジャックを探してください(ホテル向けモデルの TCL には搭載されています)。
なければ、UART のテストポイントはメインボード上にあります。myuart → transfer_data → FCMD
(docs/en/02 §3)— まさに同じ root コマンド
プロセッサであり、56 バイトの get_system_prop インジェクションペイロードが準備されて待っています。pmon)。テストしたら — 成功でも失敗でも — issue または PR を開いてください。このリポジトリは あなたの発見を掲載します。
factory_ro パーティションから ir_table.bin を
取り出し、0xD ファミリに 0x01/0x0C キーコードがあるか確認してください — あれば、
IR-RCU シーケンスはそのモデルで機能する可能性があります(私たちの証明はこの
ファームウェアのテーブルに固有のものです)。get_system_prop キー =
x;id>/sdcard/Download/R1.txt;id>/data/local/tmp/R2.txt;#
(56 バイト < 64 — docs/02)。証明を伴う否定的な結果もまた貢献だからです。このリポジトリは、間違った搬送周波数で 何日も無駄にした人(56 kHz の教訓)に、間違ったピン配置で「動いた」回路(C–B–E の 正誤表)に、「とりあえず再起動すれば、もしかしたら」という希望(そしてそれがなぜ うまくいかないかの証拠)に、そして TCL テレビの内部で何が動いているかに興味を持つ すべての人に属します。姉妹プロジェクト:gt111a-ozgurlestirme (救えなかったカメラの救出の教訓)。
著者が所有する単一のデバイス上で、自身のネットワーク内で実施しました。第三者への 攻撃はなく、損害もありません。テレビは最後に工場出荷状態に戻されました(クリーンアップの 記録は docs/06、教訓 13)。ここにあるすべては防御的なセキュリティ研究と教育です。
このリポジトリがあなたの作業に役立ったなら、ライセンスは一つの小さなことを求めています: あなたのプロジェクトのクレジット/帰属セクションに著者を明記してください:
Author: 4onurdemir
GitHub: https://github.com/4onurdemir
Web:    https://onurdemir.dev
それ以外はすべてあなた次第です — 変更、再配布、商用製品の構築、 自分の作品に好きなライセンスを付けることも自由です。
MIT + Attribution — 上記のクレジット表記を条件に、自由に使用できます。







