Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BeaconHunter — ETWを使用してCobalt Strikeビーコンを検出し、対応します。 | Kitploit
ツール/GitHubGitHub/3lp4tr0n/beaconhunter
防御ツールマルウェア分析脅威インテリジェンスインシデントレスポンス
GitHub3lp4tr0n/beaconhunter

BeaconHunter

ETWを使用してCobalt Strikeビーコンを検出し、対応します。

リポジトリを見る
51649374年前Kitploit レビュー済み
共有

BeaconHunter

C#で構築されたETWトレーシングを利用した、動作ベースの監視およびハンティングツール。ブルーチームはこのツールを使用して、潜在的なCobalt Strikeビーコンを検出・対応できます。レッドチームはこのツールを使用して、ETWバイパスを研究し、ビーコンのように振る舞う新しいプロセスを発見できます。

著者: Andrew Oliveau (@AndrewOliveau)
image

TL;DR

良性プロセスに注入されたビーコンインプラントは、Wait:DelayExecution 状態のスレッド内に存在します(おそらくCobalt Strikeのsleepに関連)。Wait:DelayExecution 状態のスレッドを含むすべてのプロセスを検出します。次に、ETWトレーシングを活用して、不審なスレッドアクティビティを具体的に監視します:

  • HTTP/HTTPSコールバック
  • DNSクエリ
  • ファイルシステム (cd、ls、upload、rm)
  • プロセス終了 (kill)
  • シェルコマンド (run、execute)

不審な動作をスコアリングします。ログを記録し、表示し、それらに対してアクションを実行します。

ビルド / インストール

プリコンパイル済み

リリース

または git clone を実行し、Release フォルダに移動します。

.NET Framework バージョン

4.5

ナゲット:

ツール -> NuGet パッケージ マネージャー -> パッケージ マネージャー コンソール

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

BeaconHunter の実行

  • PowerShell または CMD を管理者として開く
  • .\BeaconHunter.exe

モニター

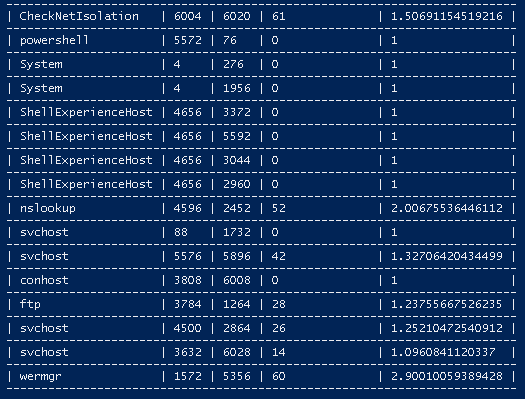
ネットワークビーコンスコア
  • スコアは、ビーコンコールバック間の時間差(デルタ)を計算し、次にデルタの一次微分を計算し、その結果を逆関数 100/x(xはデルタの一次微分)に入力することで決定されます。(注:おそらくもっと良い方法がありますが、これで機能します)
image

IP およびポート統計

image

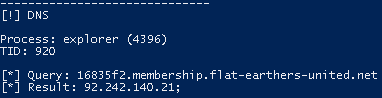
DNSクエリ

  • DNSビーコンの検出に役立ちます。

image

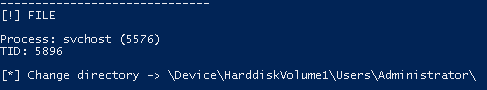
ディレクトリ変更

image

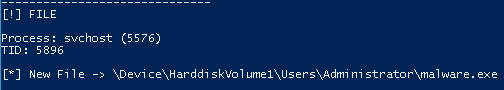
新しくアップロードされたファイル

image

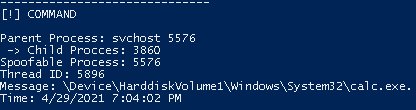
シェルコマンド

  • PPIDスプーフィングを検出します

image

アクション

スレッドIDの一時停止 - 手動

image

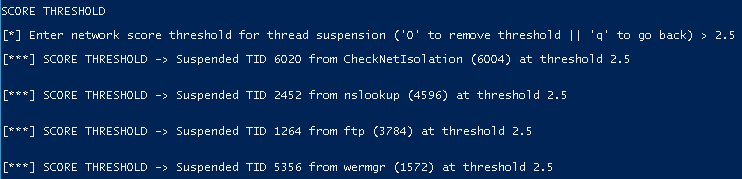
スレッドIDの一時停止 - 自動

  • スコアのしきい値を設定します。ネットワークビーコンスコアがしきい値を超えると、BeaconHunterが自動的にスレッドを一時停止します。

image

参考文献

  • ETWプロバイダー: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • ETWイベント: https://github.com/jdu2600/Windows10EtwEvents
  • TraceEventライブラリガイド: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →