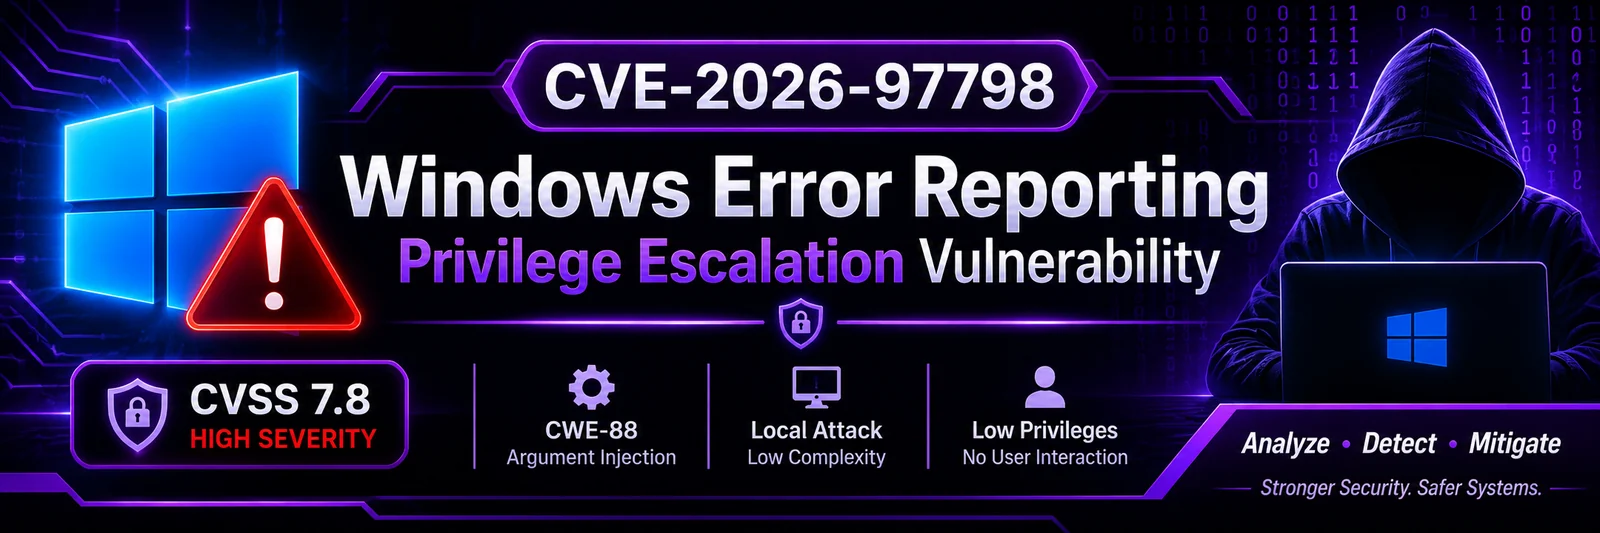



CVE-2026-97798 は、Windows Error Reporting (WER) サービスにおける脆弱性で、コマンド内の引数区切り文字が適切に無害化されていない問題、一般に 引数インジェクション として知られるものです。
この脆弱性により、認可されたローカル攻撃者が影響を受ける Windows システム上で特権を昇格できる可能性があります。
このリポジトリでは、脆弱性、その技術的分類、潜在的なセキュリティ影響、影響を受ける Windows バージョン、防御的な調査、および修復の推奨事項について文書化しています。
| 属性 | 詳細 |
|---|---|
| CVE ID | CVE-2026-97798 |
| ベンダー | Microsoft |
| コンポーネント | Windows Error Reporting |
| 脆弱性の種類 | 引数インジェクション |
| CWE | CWE-88 |
| 攻撃ベクトル | ローカル |
| 攻撃の複雑さ | 低 |
| 必要な特権 | 低 |
| ユーザー操作 | なし |
| スコープ | 変更なし |
| CVSS バージョン | 3.1 |
| CVSS スコア | 7.8 |
| 深刻度 | 高 |
| 公開日 | 2026年10月13日 |
悪用に成功した場合、以下のような結果が生じる可能性があります:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — コマンド内の引数区切り文字の不適切な中和(「引数インジェクション」)
引数インジェクションは、アプリケーションが引数を適切に分離または検証せずにコマンドを構築した場合に発生します。
これにより、信頼できない入力が別のプロセスによるコマンドラインパラメータの解釈に影響を与える可能性があります。
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
この例は安全でないプログラミングパターンを示しています。これは CVE-2026-97798 のエクスプロイトではありません。
以下の Windows 製品ブランチが脆弱性レコードで特定されています。
| オペレーティングシステム | 修正ビルドより前の影響バージョン |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
重要: 表示されているバージョンはブランチ固有の修復しきい値です。該当する累積更新プログラムとサービス提供状況を Microsoft の公式アドバイザリで確認してください。
以下のコマンドは、管理者が Windows システム情報を検査するのに役立ちます。
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
これらのコマンドは基本的な防御的検査を実行するものです。脆弱性を悪用したり、システムが脆弱かどうかを独立して証明するものではありません。
推奨される防御的措置:
Microsoft Security Response Center — CVE-2026-97798
このリポジトリは防御的脆弱性研究を中心に構成されています。
| フェーズ | 活動 |
|---|---|
| 01 | CVE の特定 |
| 02 | 脆弱性の分類 |
| 03 | 影響を受けるバージョンの分析 |
| 04 | 根本原因の調査 |
| 05 | 防御的なシステム検査 |
| 06 | パッチの検証 |
| 07 | セキュリティドキュメント |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
このリポジトリは、教育目的、サイバーセキュリティ研究、脆弱性の認知、および許可された防御的セキュリティ評価のみを目的としています。
すべてのテストは、隔離された実験環境、または明示的な許可を得たシステム上で実施してください。
作者は、このリポジトリで提供される情報の悪用について一切の責任を負いません。
🔐 サイバーセキュリティ研究 | 脆弱性分析 | 防御的セキュリティ
脆弱性を理解する。セキュリティを強化する。システムを保護する。

