Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-7574 — CVE-2026-7574 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-7574
永続化メカニズム脆弱性分析エクスプロイト論文と研究学習と教育厳選リソース
GitHub0xblackash/cve-2026-7574

CVE-2026-7574

CVE-2026-7574

リポジトリを見る
1344ヶ月前未レビュー
共有

🚨 CVE-2026-7574 — Claude Desktop Cowork VM 整合性バイパス

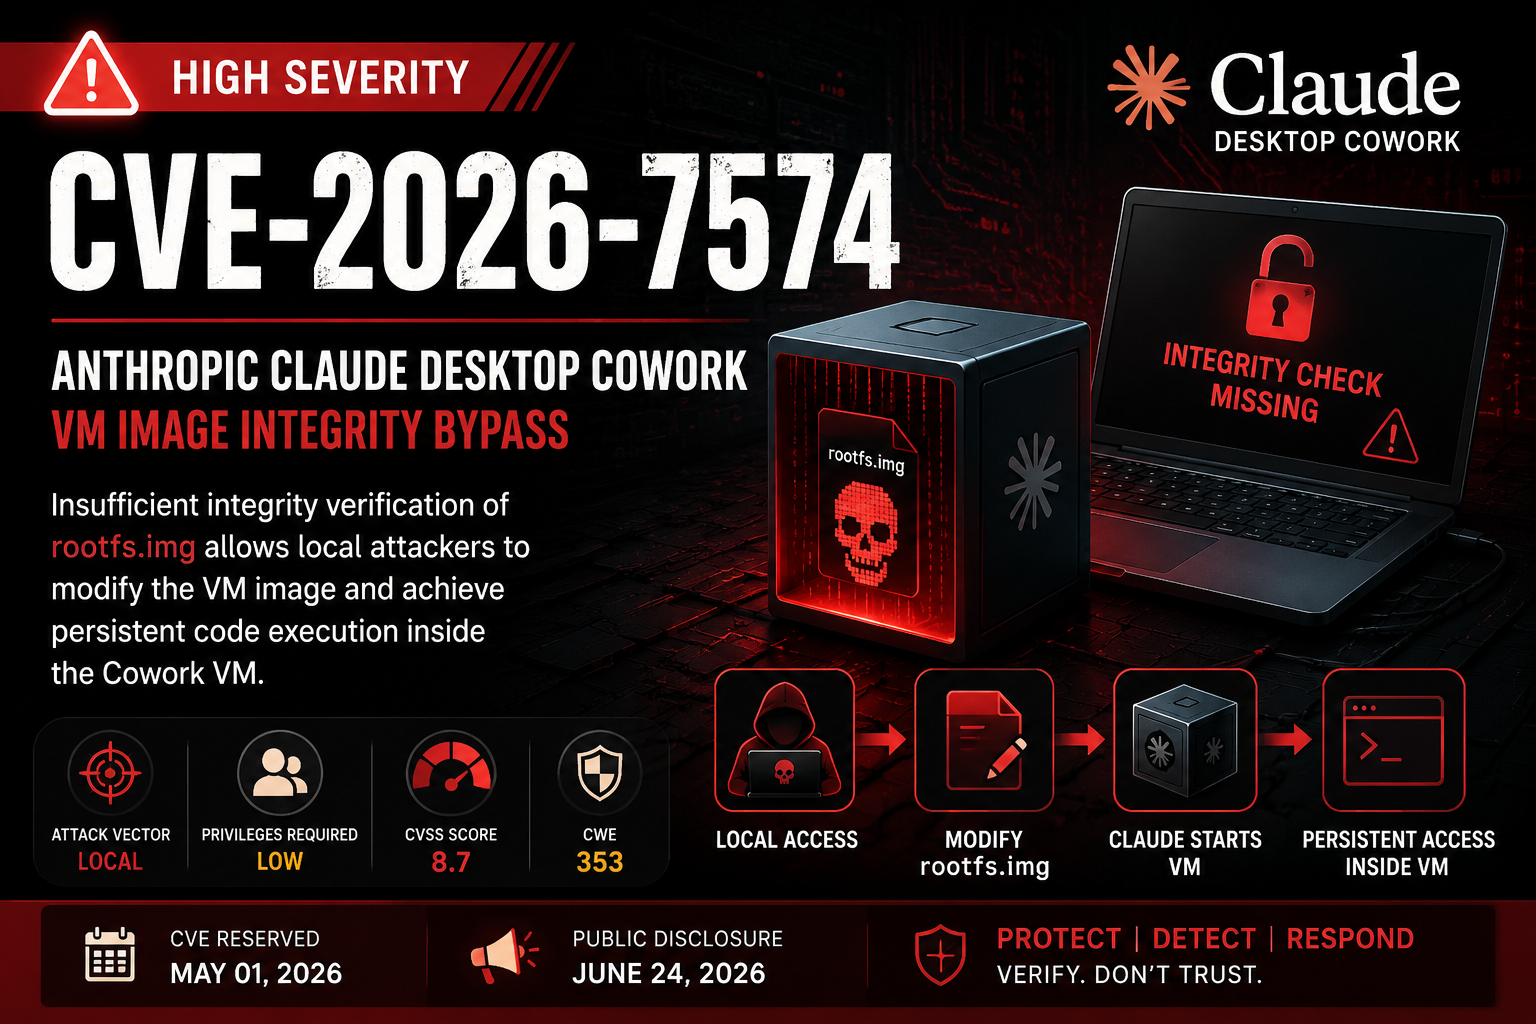
ChatGPT 画像 2026年6月25日 09_16_52 AM

Anthropic Claude Desktop Cowork VM イメージ整合性バイパス

🔥 VM イメージ改ざんによるローカル永続化

Claude Desktop Cowork VM のファイルシステムイメージ (rootfs.img) の変更を可能にする整合性検証の脆弱性により、VM 環境内での永続的なコード実行が可能になります。


📖 概要

CVE-2026-7574 は、Anthropic Claude Desktop Cowork に影響を与える高深刻度の脆弱性です。

この問題は、アプリケーションが VM を起動する前に仮想マシンのファイルシステムイメージ (rootfs.img) の存在とバージョンメタデータのみを検証し、イメージの内容自体は暗号検証されないことに起因します。

これにより、ローカルアクセスを持つ攻撃者が VM イメージを置き換えまたは変更し、Cowork 仮想マシン内で永続的な実行能力を維持することが可能になります。


🎯 影響を受ける製品

製品ステータス
Claude Desktop Cowork脆弱
macOS デプロイ影響あり
Linux デプロイ未確認
Windows デプロイ未確認

影響を受けるバージョン

v1.1348.0 – v1.2278.0

⚡ 脆弱性詳細

フィールド値
CVECVE-2026-7574
深刻度高
CVSS スコア8.7
CWECWE-353
攻撃ベクトルローカル
必要な権限低
ユーザー操作なし
スコープ変更あり
悪用侵害後

🧠 根本原因

アプリケーションは以下の処理を行います:

✓ ファイル存在確認
✓ バージョン一致確認

✗ 整合性検証
✗ 暗号署名検証
✗ セキュアハッシュ検証

その結果、改ざんされた VM ファイルシステムイメージが後続の起動時に信頼されます。


🔍 攻撃フロー

┌──────────────────────┐
│ ローカルユーザーアクセス│
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ rootfs.img を改ざん  │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Claude が VM を起動  │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ 悪意のあるイメージ   │
│ 信頼され実行される   │
└──────────┬───────────┘
           │
           ▼
┌──────────────────────┐
│ Cowork VM 内での     │
│ 永続的アクセス       │
└──────────────────────┘

💥 潜在的な影響

永続化

攻撃者は VM 再起動をまたいでコード実行を維持できます。

データ露出

ホストと VM 間でマウントされたディレクトリへのアクセス。

侵害後活動

初期侵害後の足掛かり維持に有効です。

VM 操作

改ざんされた環境では、攻撃者が制御するサービスやスクリプトが実行される可能性があります。


🛠 概念実証ロジック

教育目的の表現のみです。

# Locate VM image

rootfs.img

# Modify filesystem image

# Replace startup scripts

# Restart Claude Desktop Cowork

# Modified image executes automatically

🛡 検出

侵害指標

  • rootfs.img の予期しない変更時刻
  • 不正な VM イメージの置き換え
  • VM 内の未知の起動スクリプト
  • アプリケーション再インストール後も持続する永続化
  • Cowork VM 内の予期しないプロセス

🔒 緩和策

即時対応

  • ローカルアクセスを制限する。
  • VM イメージの整合性を監視する。
  • ファイルシステム監査を実装する。
  • VM 起動設定を確認する。
  • 疑わしい VM イメージを再作成する。

ベンダーの推奨事項

以下を実装する:

SHA-256 Validation
Cryptographic Signatures
Secure Boot Verification
Image Trust Chains
Runtime Integrity Checks

📅 タイムライン

イベント日付
CVE 予約2026-05-01
公開開示2026-06-24
CVE 公開2026-06-24

🏷 分類

CWE-353
Missing Support for Integrity Check

📚 参考情報

  • 公開 CVE アドバイザリ
  • ベンダーセキュリティ情報
  • CWE-353 ドキュメント

⚠ 免責事項

このリポジトリは以下の目的を意図しています:

  • セキュリティ研究
  • 脆弱性認識
  • 防御的セキュリティ教育
  • インシデント対応準備

明示的な許可なくシステムを攻撃するためにこの情報を使用しないでください。


🔴 CVE-2026-7574

Claude Desktop Cowork VM 整合性バイパス

検証なしの信頼による永続化

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








