

wazuh v5.0.0-beta4
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
Wazuh



Wazuhは、脅威の防止、検出、対応に使用される無料のオープンソースプラットフォームです。オンプレミス、仮想化、コンテナ化、およびクラウドベースの環境にわたるワークロードを保護することができます。
Wazuhソリューションは、監視対象システムにデプロイされるエンドポイントセキュリティエージェントと、エージェントが収集したデータを収集・分析する管理サーバーで構成されています。さらに、WazuhはWazuh Indexerと完全に統合されており、ユーザーがセキュリティアラートを閲覧できる検索エンジンとデータ可視化ツールを提供します。
Wazuhの機能
Wazuhソリューションのより一般的なユースケースのいくつかを簡単に紹介します。
侵入検知
Wazuhエージェントは、監視対象システムをスキャンしてマルウェア、ルートキット、および疑わしい異常を探します。隠しファイル、偽装されたプロセス、未登録のネットワークリスナー、およびシステムコール応答の不整合を検出できます。
エージェントの機能に加えて、サーバーコンポーネントはシグネチャベースの侵入検知アプローチを使用し、正規表現エンジンを用いて収集されたログデータを分析し、侵害の指標を探します。
ログデータ分析
Wazuhエージェントは、オペレーティングシステムとアプリケーションのログを読み取り、ルールベースの分析と保存のために中央マネージャーに安全に転送します。エージェントがデプロイされていない場合、サーバーはネットワークデバイスやアプリケーションからsyslog経由でデータを受信することもできます。
Wazuhのルールは、アプリケーションやシステムのエラー、設定ミス、試行された、および/または成功した悪意のある活動、ポリシー違反、その他さまざまなセキュリティおよび運用上の問題に気付くのに役立ちます。
ファイル整合性監視
Wazuhはファイルシステムを監視し、注意を払う必要があるファイルの内容、権限、所有権、および属性の変更を特定します。さらに、ファイルの作成や変更に使用されたユーザーとアプリケーションをネイティブに特定します。
ファイル整合性監視機能は、脅威インテリジェンスと組み合わせて使用することで、脅威や侵害されたホストを特定できます。さらに、PCI DSSなどのいくつかの規制コンプライアンス基準でこれが要求されています。
脆弱性検出
Wazuhエージェントはソフトウェアインベントリデータを取得し、この情報をサーバーに送信します。サーバーでは、継続的に更新されるCVE(Common Vulnerabilities and Exposure)データベースと照合され、よく知られた脆弱なソフトウェアを特定します。
自動脆弱性評価は、重要な資産の弱点を見つけ出し、攻撃者がビジネスを妨害したり機密データを盗んだりするために悪用する前に是正措置を講じるのに役立ちます。
構成評価
Wazuhはシステムとアプリケーションの構成設定を監視し、セキュリティポリシー、標準、および/またはハードニングガイドに準拠していることを確認します。エージェントは定期的なスキャンを実行し、脆弱であることが知られている、パッチが適用されていない、または安全でない構成のアプリケーションを検出します。
さらに、構成チェックはカスタマイズでき、組織に適切に合わせて調整できます。アラートには、より良い構成のための推奨事項、参照、および規制コンプライアンスとのマッピングが含まれます。
インシデント対応
Wazuhエージェントは、特定の基準が満たされたときに脅威源からのシステムへのアクセスをブロックするなど、アクティブな脅威に対処するためのさまざまな対策を実行するためのすぐに使えるアクティブレスポンスを提供します。
さらに、Wazuhはエージェント上でリモートでコマンドやシステムクエリを実行するために使用でき、侵害の指標(IOC)を特定し、その他のライブフォレンジックやインシデント対応タスクの実行を支援します。
規制コンプライアンス
Wazuhは、業界標準および規制に準拠するために必要なセキュリティコントロールの一部を提供します。これらの機能は、そのスケーラビリティとマルチプラットフォームサポートと組み合わせることで、組織が技術的なコンプライアンス要件を満たすのに役立ちます。
Wazuhは、PCI DSS(Payment Card Industry Data Security Standard)要件を満たすために、決済処理会社や金融機関で広く使用されています。そのWebユーザーインターフェースは、これやその他の規制(例:GPG13やGDPR)に役立つレポートとダッシュボードを提供します。
クラウドセキュリティ
Wazuhは、Amazon AWS、Azure、Google Cloudなどのよく知られたクラウドプロバイダーからセキュリティデータを取得できる統合モジュールを使用して、APIレベルでクラウドインフラストラクチャを監視するのに役立ちます。さらに、Wazuhはクラウド環境の構成を評価し、弱点を簡単に特定するためのルールを提供します。
さらに、Wazuhの軽量でマルチプラットフォームなエージェントは、インスタンスレベルでクラウド環境を監視するためによく使用されます。
コンテナセキュリティ
Wazuhは、Dockerホストとコンテナに対するセキュリティの可視性を提供し、それらの動作を監視して脅威、脆弱性、および異常を検出します。WazuhエージェントはDockerエンジンとネイティブに統合されており、ユーザーはイメージ、ボリューム、ネットワーク設定、および実行中のコンテナを監視できます。
Wazuhは詳細なランタイム情報を継続的に収集および分析します。たとえば、特権モードで実行されているコンテナ、脆弱なアプリケーション、コンテナ内で実行されているシェル、永続ボリュームやイメージへの変更、その他の潜在的な脅威についてアラートを出します。
WUI
Wazuh WUIは、データの可視化と分析のための強力なユーザーインターフェースを提供します。このインターフェースは、Wazuhの構成を管理し、そのステータスを監視するためにも使用できます。
モジュールの概要
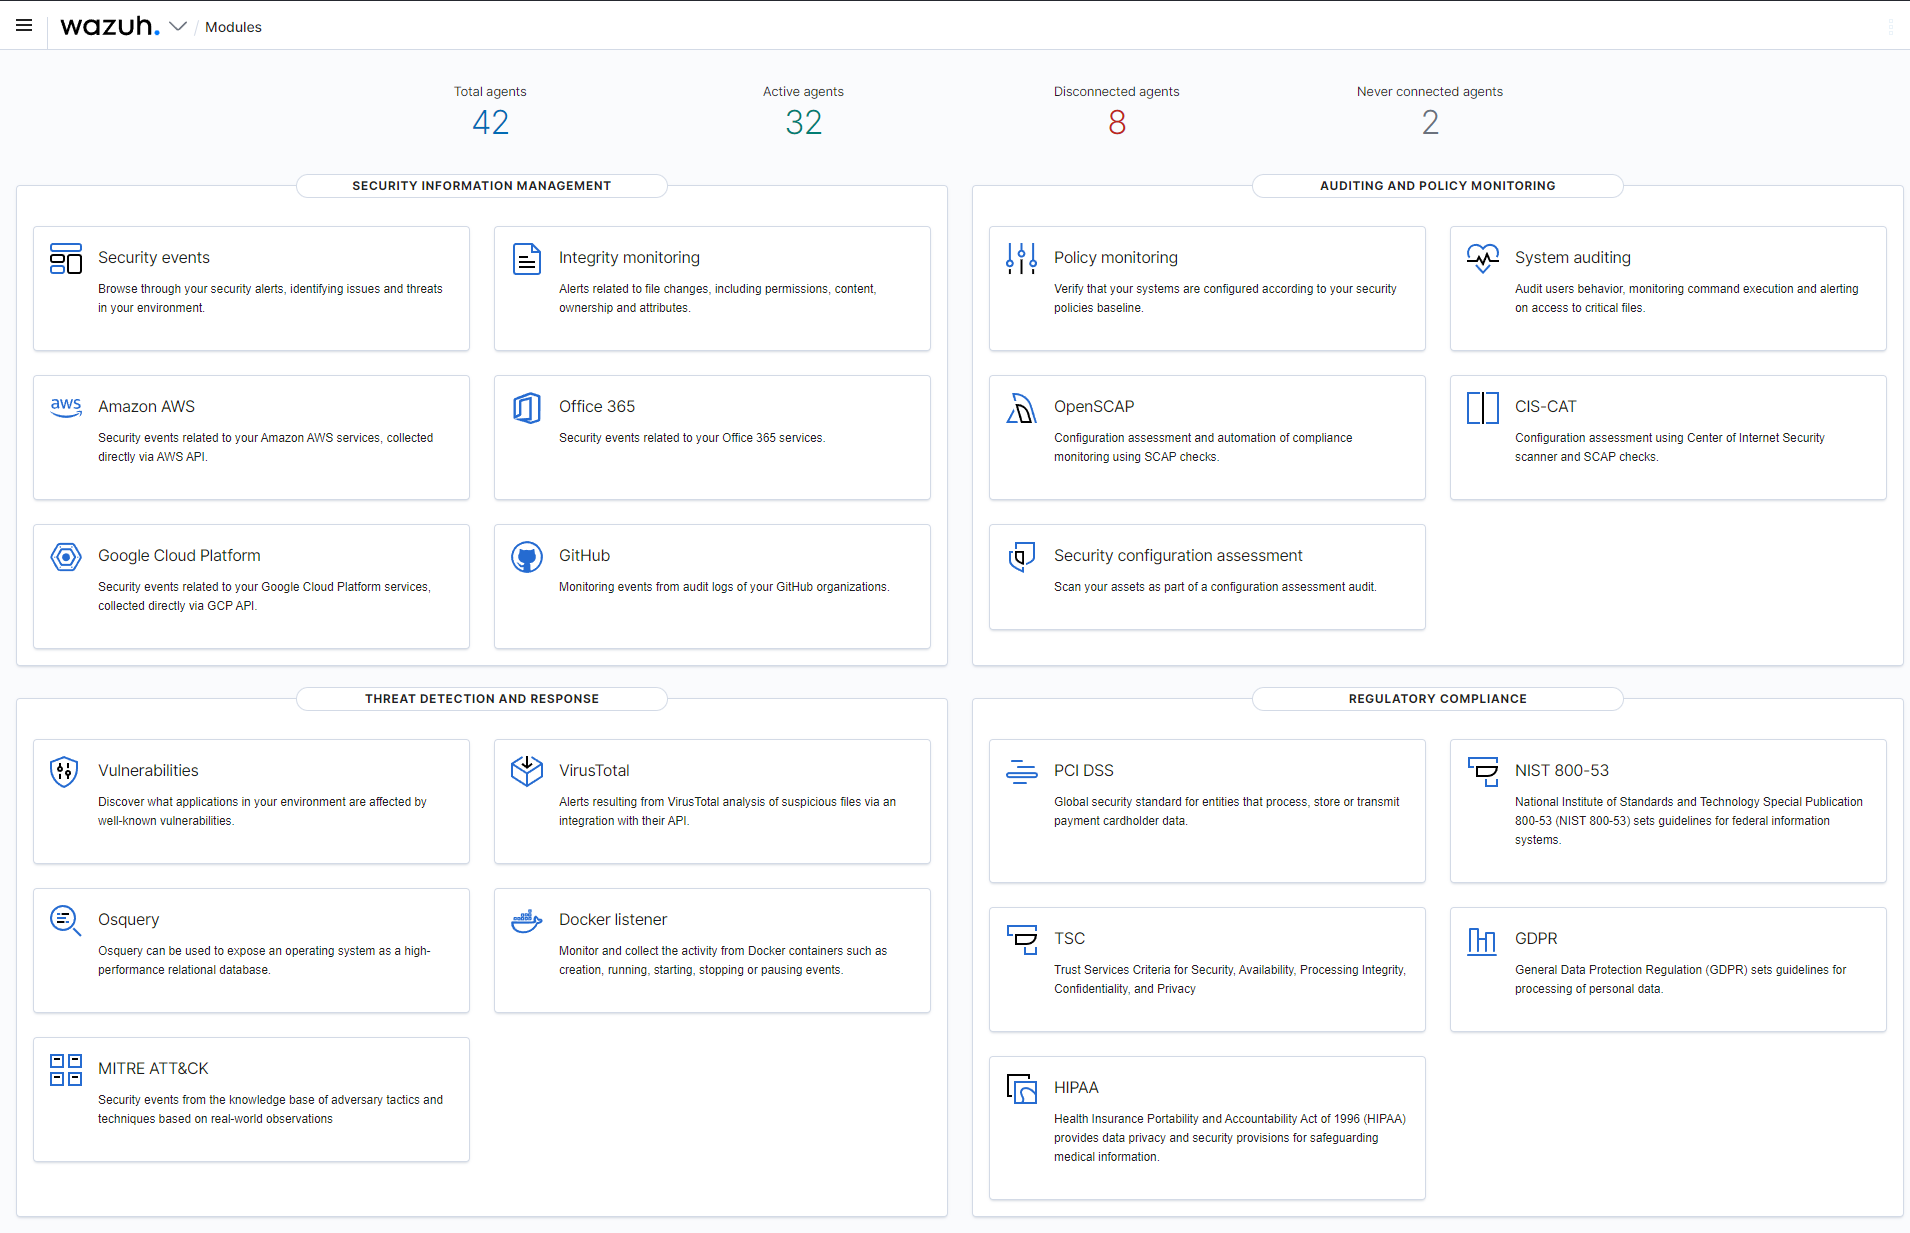
セキュリティイベント

整合性監視

脆弱性検出

規制コンプライアンス

エージェントの概要

エージェントのサマリー

オーケストレーション
ここでは、Wazuhチームによって維持されているすべての自動化ツールを見つけることができます。
ブランチ
mainブランチには最新のコードが含まれています。このブランチにはバグが存在する可能性があることに注意してください。