

noir v1.2.0
コード内のすべてのエンドポイントをハントし、シャドウAPIを露出させ、攻撃対象領域をマッピングします。
コード内のすべてのエンドポイントを探し出し、シャドウAPIを明らかにし、攻撃対象領域をマッピングします。


ドキュメント • インストール • 使用方法 • Github Action • コントリビューション • 変更履歴
Noirは、ソースコードを読み取り、アプリケーションが公開しているエンドポイント——パス、メソッド、パラメータ、ヘッダー、Cookie、およびそれらの背後にあるソースファイル——を抽出するSASTツールです。シャドウAPI、非推奨のルート、文書化されていないハンドラーも同じインベントリの一部として出力されます。これらは別個のモードではありません。
このインベントリは3つの利用者に提供されます:
- 人間のレビュアー。 セキュリティエンジニアやコード監査担当者は、リポジトリ全体をざっと目を通す代わりに、攻撃者が到達可能なエントリポイント——パス、パラメータ、ソースファイル、タグ——の絞り込まれたリストを得られます。
- AI監査ツール。 LLMベースのSASTエージェントは同じ絞り込まれたリストに加え、エンドポイントごとのレビューコンテキスト(1ホップの呼び出し先には
--include callee、ガード、シンク、バリデータ、シグナルには--ai-context)を得られます。 - DASTツール。 ZAP、Burp Suite、Caido、Goriは、クロールでは決して到達できなかったパスを含む、実際のルートリストをスキャン対象として得られます。
Noirが行うこと
- エンドポイント抽出。 261のフレームワークにわたる静的解析。エンドポイント、パラメータ、ヘッダー、Cookie、およびそれらの由来となるソースファイルを返します。
- LLMフォールバック。 静的ルールが適用できない未対応のフレームワーク(または一回限りのカスタムルーティング)をOpenAI / Ollama / などに委ねます。
- 次段階向けの出力。 JSON、YAML、OpenAPI、SARIF、cURL、Postman、HTML——パイプラインの次のツールが読み取る形式を選択できます。
- DAST統合。 ZAP、Burp Suite、Caido、Goriにプロキシターゲットとして直接パイプするか、OpenAPIをエクスポートしてインポートさせます。
- AI SASTコンテキスト。 エンドポイントインベントリ(および
--include callee使用時は各ハンドラーが呼び出す1ホップの関数)は、LLM監査ツールが攻撃者到達可能なバグを見つけるために必要な絞り込まれたコンテキストです。--ai-contextはさらに進み、エンドポイントごとに集約されたレビューコンテキスト——ガード、呼び出し先、シンク、バリデータ、シグナル——を付加するため、LLMがそれらを再発見する必要がありません。 - CI/CD。 GitHub Action、SARIF出力、終了コード——既存のパイプラインに適合します。
使用方法
noir -h
例
noir scan <source_dir>
GitHub Action で使用する場合は、こちらのドキュメントを参照してください。
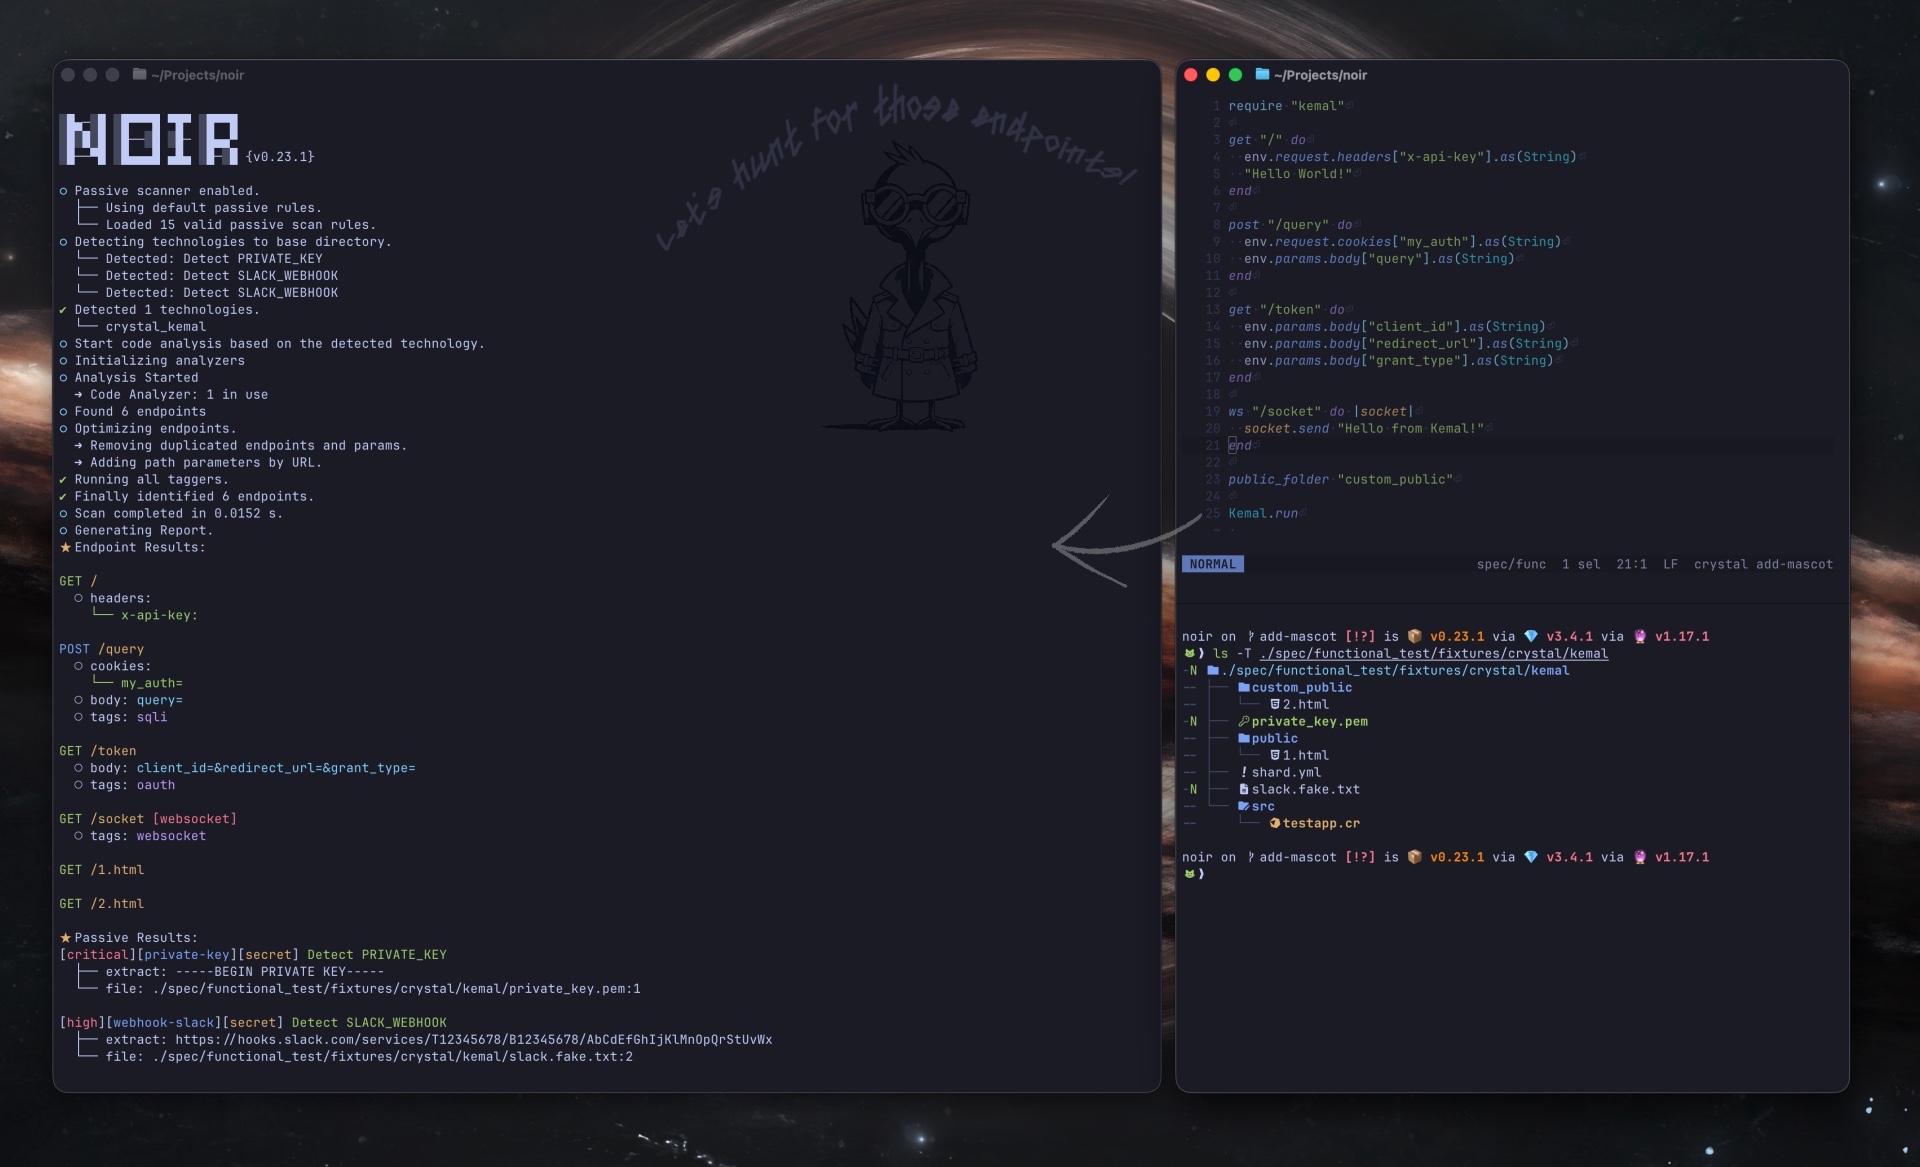
詳細については、ドキュメントページをご覧ください。
ロードマップ
Noir は WhiteBox テスト支援ツールとして始まりました。ソースからエンドポイントを抽出し、DAST がより正確にスキャンできるようにするためです。その役割は拡大し、同じインベントリが現在では人間の監査者や AI SAST エージェントにも提供されています。ここからの目標は、3 つの利用者すべてに等しく貢献することです。すなわち、コードをレビューする人間、コードを監査する LLM、そしてコードをスキャンする DAST ツールです。
ここからは:
- 言語とフレームワークの対応範囲を広げ、フレームワークごとのフィクスチャで精度を誠実に保つ。
- 静的解析では届かないケースに対して、LLM をさらに活用する。
- エンドポイントごとのレビューコンテキスト(ガード、呼び出し先、シンク、バリデータ、シグナル)を充実させ、人間のレビュアーと AI 監査者が各ハンドラについて同じ焦点の合ったビューを共有できるようにする。
- DAST 統合を第一級に保つ — OpenAPI、プロキシターゲット、ZAP / Burp / Caido / Gori への直接ハンドオフ。
OWASP プロジェクト
OWASP Noir は 2024 年 6 月に OWASP Foundation に参加しました。
- 公式プロジェクトページ: https://owasp.org/projects/noir
- OWASP Nest: https://nest.owasp.org/projects/noir
ニュースとアップデート
- 2026 年 5 月: v1.0.0 をリリース — すべてのアナライザー、タガー、パッシブスキャンにわたる安定した 1.x 系と、動詞中心のまったく新しい CLI 構造を導入。
- 2026 年 5 月: ロードマップを刷新 — Noir の目標は、同じエンドポイントインベントリの利用者として、人間、AI 監査者、DAST ツールに等しく貢献することになりました。
- 2025 年 8 月: OWASP Seoul Meetup で発表。(Open Source Gardening)
- 2024 年 11 月: ZAP ブログにゲストブログ記事 "Powering Up DAST with ZAP and Noir" を公開。
- 2024 年 6 月: OWASP Noir として OWASP に参加
- GitHub オーガニゼーション名を noir-cr から owasp-noir に変更
- @ksg97031 との共同リード体制に移行
- 2023 年 11 月: Noir リポジトリを noir-cr GitHub オーガニゼーションに移動。
- 2023 年 8 月: @hahwul の個人プロジェクトとして開始。
コアチーム
コントリビューション
Noir は ❤️ を込めて作られたオープンソースプロジェクトです。 コントリビュートをご希望の場合は、CONTRIBUTING.md を確認し、Pull Request を送信してください。
マスコット
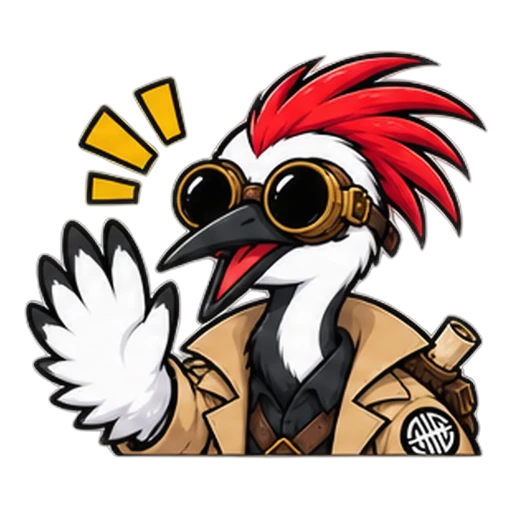 | 私たちのマスコットは Hak(학)で、隠れた欠陥を見つける際の優雅さと精密さを象徴するツクルです。韓国語で「학」は「ツル」を意味し、コード内の脆弱性や攻撃対象領域を深く掘り下げて発見する鋭い味方を表しています。 Hak に関連するその他のアートワークやリソースについては、noir-artwork リポジトリをご覧ください。 |
|---|