
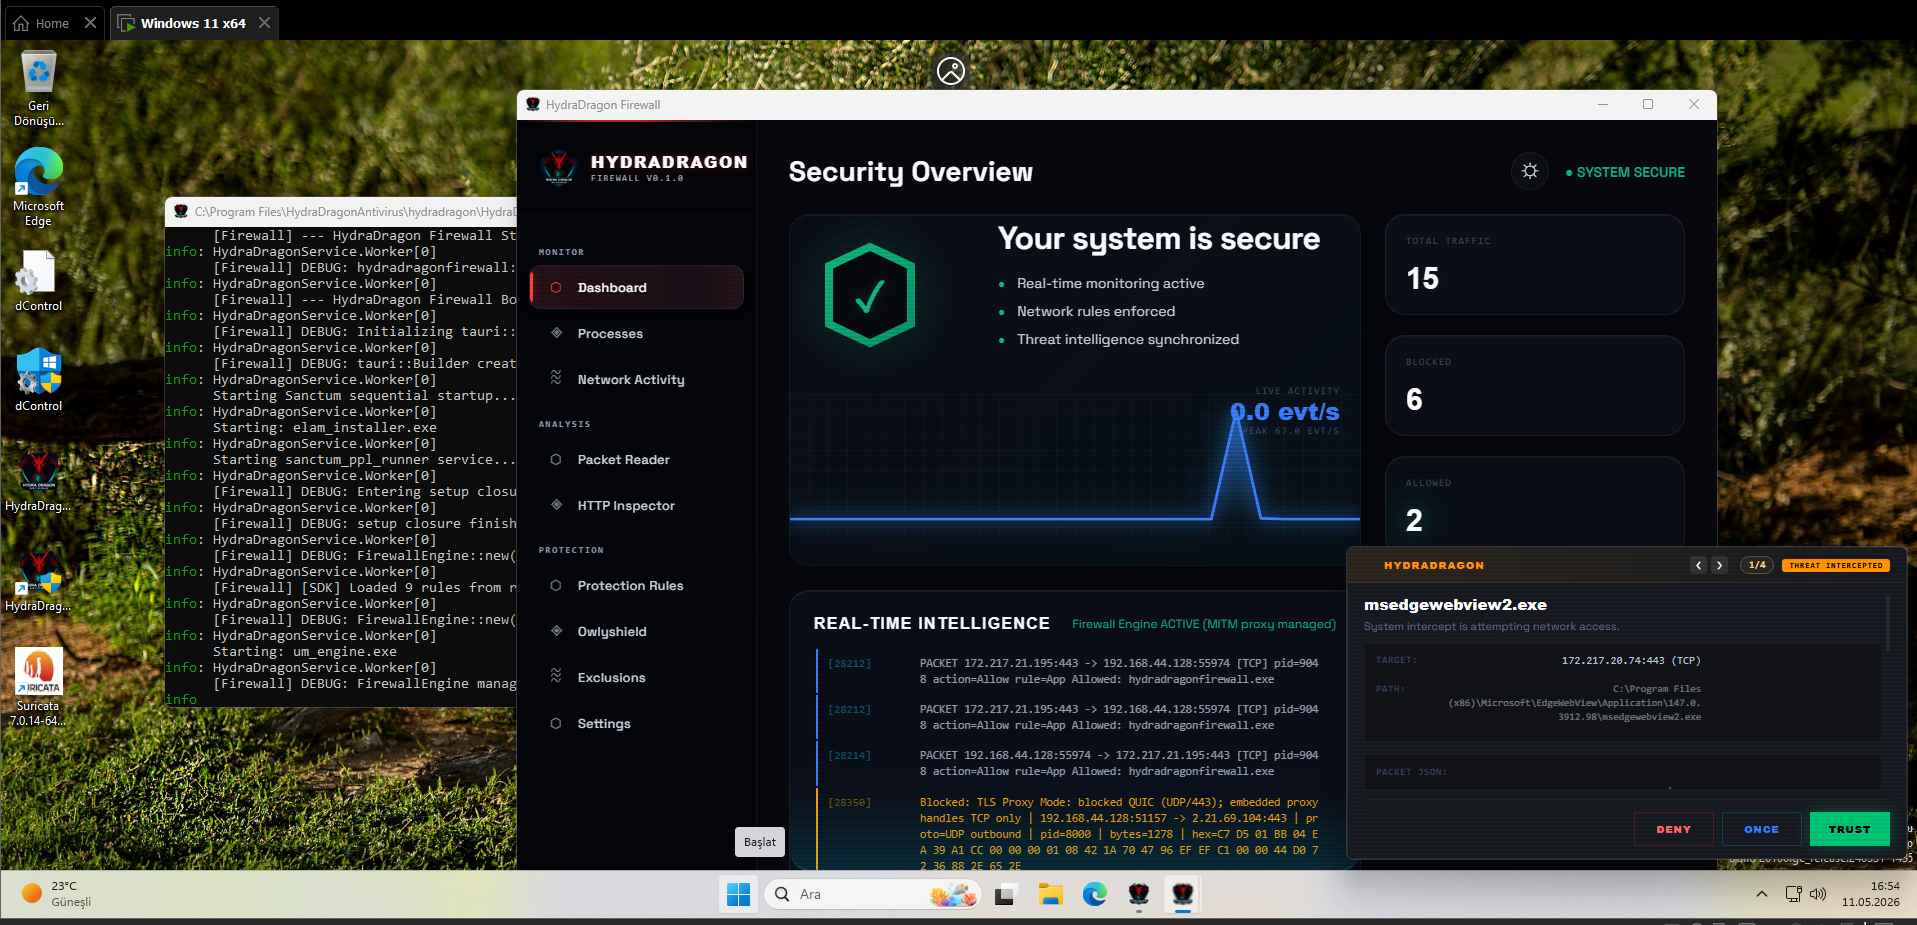
HydraDragonAntivirus openedr-v2-release-portable-9
動的解析と静的解析、Windows向けアンチウイルスによるリアルタイムマルウェア解析。オープンソースXDR(3つのEDRプロジェクト)、ClamAV、YARA-X、機械学習AI、行動分析、アンパッカー、難読化解除、デコンパイラ、ウェブサイトシグネチャ、Ghidra、Suricata、Sigma、カーネル、ハイパーバイザベースの保護など、想像を超える数多くの機能を備えています。
Hydra Dragon Antivirus
警告: ここにあるドキュメントは非常に古くなっていますが、参考として残しています。
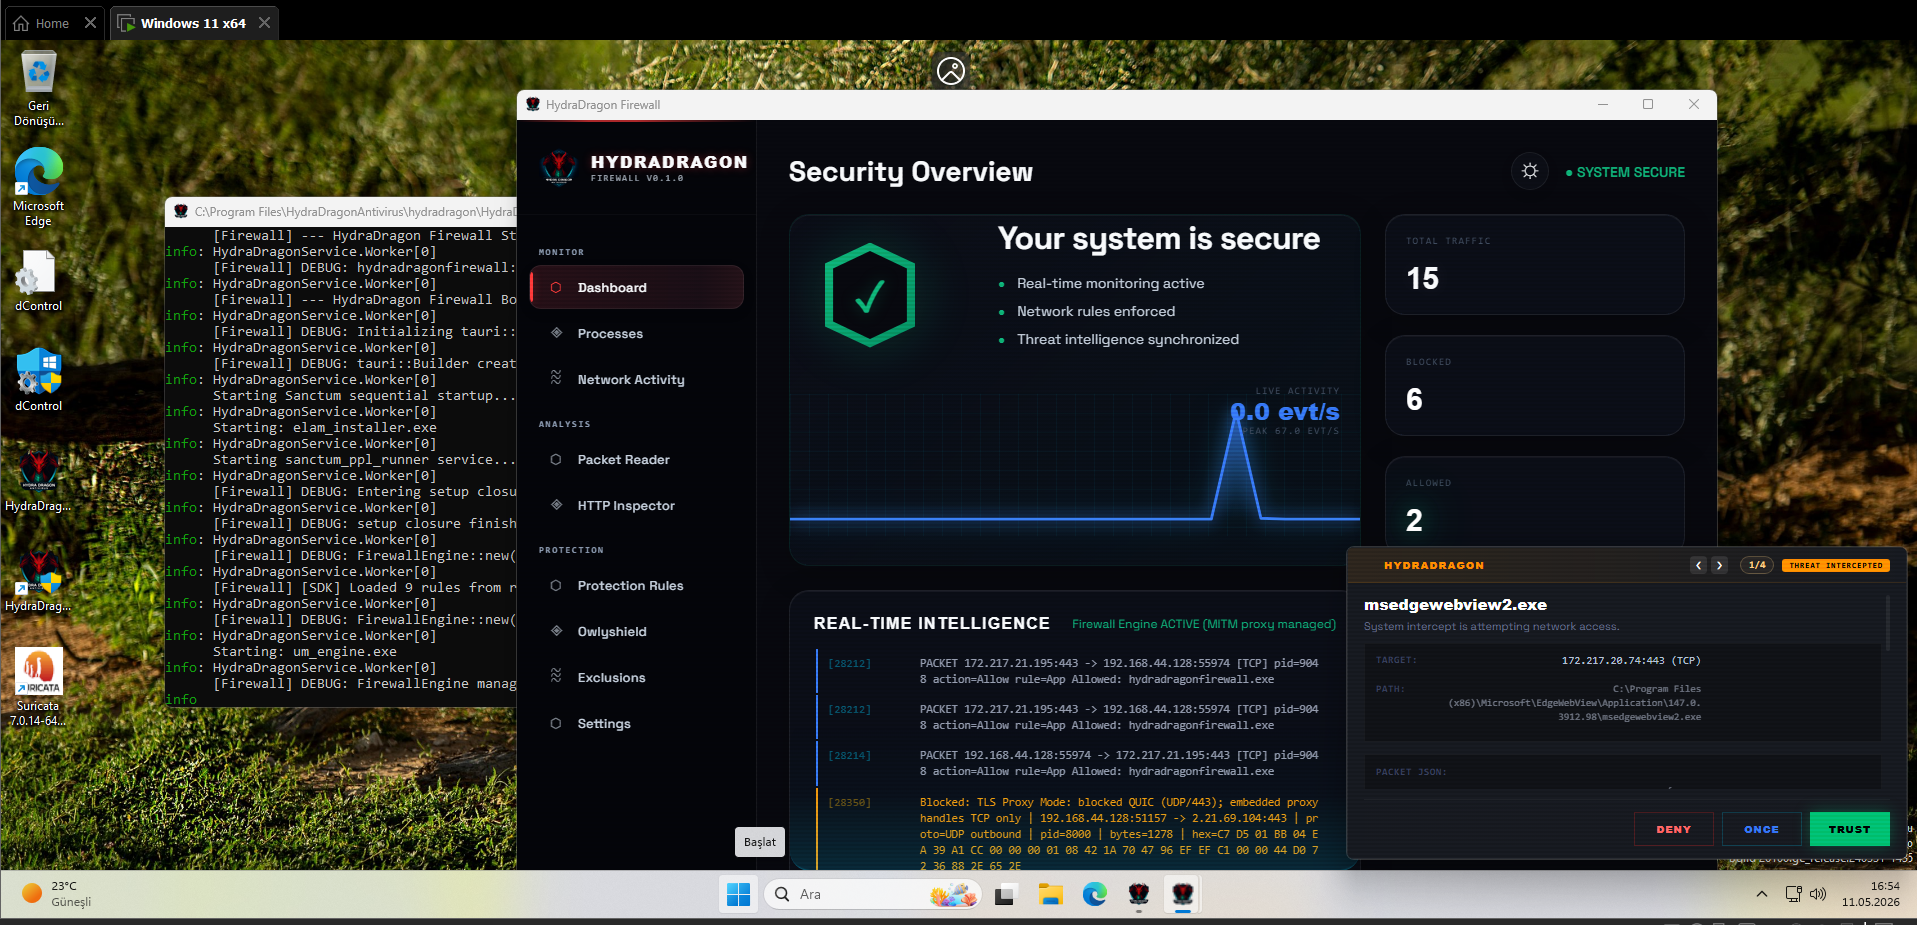
OpenEDR、MBRFilter、Sanctum などを除き、パフォーマンスのため他のディレクトリは完全に非推奨です。
📚 詳細なドキュメント、アーキテクチャ図、コンポーネントガイドについては、プロジェクト Wiki をご覧ください。
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
警告: 活発な開発が進行中です
このプロジェクトは本番環境に対応していません。 破壊的な変更、バグ、未完成の機能が発生することを想定してください。
⚠️ 注意: このリポジトリは、厳密に EXPERT MALWARE ANALYSTS (専門のマルウェアアナリスト) および SECURITY RESEARCHERS (セキュリティ研究者) のみを対象としています。 安全に扱うには専門知識を必要とする低レベルのシステムコンポーネントや実験的なセキュリティドライバが含まれています。
[!CAUTION]
🛑 ユーザーの責任と保護機能の制限
HydraDragon は 悪意のある自動化された脅威 から保護するように設計されており、人為的なミスや意図的なシステム変更から保護するものではありません。
- 手動削除: アンチウイルスは
rd C: /s /qのようなコマンドの実行や、自身のファイルを手動で削除することを 阻止しません。あなた (管理者) が明示的に何かを削除している場合、それはマルウェアの侵入ではなく 実際のユーザーのミス であると認識します。システムは、意図的な管理者の判断を妨げることなく許可するように設計されています。- ドライバ/システムの誤設定: 本ソフトウェアは、互換性のないドライバの手動インストールや不正確なシステム設定から保護するものではありません。手動によるレジストリ編集やドライバの実験によって引き起こされる「Inaccessible Boot Device」やその他のシステム障害は、マルウェアの挙動とは見なされず、ブロックされません。
- 実験的な性質: この実験的なソフトウェアの使用によって生じるデータ損失やシステムの不安定化については、あなたが責任を負います。必ず最初に仮想マシン (VM) でテストしてください。
POC
- 🧹 エンジンを試す: Multron Win Cleaner は現在、当社のエンジン(VirusKov / Multron サーバー)でスキャンするため、そこで HydraDragon の検出をテストできます。
- 📺 概念実証(POC)動画: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ GitHub Pages デモ: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(注意: GitHub Pages のデプロイは古くなっており、現在は壊れています。Multron サーバーのバックエンド、ダッシュボード、WebSocket プロトコル、検出エンジンは急速に活発な開発が進められて絶えず更新されているため、静的 GitHub Pages サイトは同期が取れていません。)
アナリストシグネチャ
VirusKov / Multron サーバーが使用するアナリストシグネチャ(analyst_signatures/: 手動分析中に作成された HydraDragonSig、YARA、ClamAV ルール)は、現時点ではこのリポジトリで公開されていません。新しいサンプルがレビューされるたびに絶えず変更されるため、公開スナップショットはほぼ即座に古くなってしまいます。
必要な場合は、(連絡先を参照して)お問い合わせください。その時点のコピーをお送りしますが、最新バージョンではないことをご了承ください。
一人のプロジェクト
- HydraDragon は、主に一人の開発者によって構築された、3年間の独立系オープンソースアンチウイルス/EDRプロジェクトです。
TODO
- HydraDragonIDE(静的アナライザー)をプロジェクトに追加する。
- Npcap は実際にはオープンソースではないため削除し、カスタム Suricata ビルドに置き換える。
プロジェクトの機能について
- 1か月ほど前にこう言いました: 注: このプロジェクトは皆さんが思っているよりはるかに複雑になってきたため、プロのテストに参加する最初のオープンソースアンチウイルスになるべく AV-Test に参加するために Android に切り替えました: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- そして今回のアップデート: 実世界では重いシグネチャなしでリアルタイム保護に集中する必要があるため、最高のシグネチャのみを使用し、動的解析ベースのアンチウイルスの多くを削除して Owlyshield + OpenEDR + Firewall だけにしようと考えていました。
- というわけで、これもまた非常に複雑な作業になります。私に幸運を。
PC との互換性
-
プラットフォームサポート: このプロジェクトはx86-64 Windows専用です。aarch64 やその他のアーキテクチャはサポートされていません。
-
Windows OS 互換性に関する注意(Sanctum / Alt Syscalls):
[!WARNING] Windows 10 および Windows 11 23H2 は Sanctum のカーネルドライバーと互換性がありません!
Sanctum の Alt Syscalls とカーネルモニターは、Windows 11 24H2(ビルド 26100 以降)向けに厳密にハードコードされた内部 Windows カーネル構造とオフセット(0x1d8、0x7d0、0x77、PspServiceDescriptorGroupTable)に依存しています。
Windows 10(すべてのビルド)および Windows 11 23H2 / 22H2(ビルド 22621/22631)には、これらの正確なオフセットとディスパッチ構造がありません。 これらの以前の OS ビルドで Sanctum カーネルコンポーネントを実行すると、サポート外エラーやカーネルクラッシュが発生します。Windows 11 24H2 が厳密に必須です。 -
このインストーラーは、クリーンな、または新規にフォーマットされた Windows PC で使用するように設計されています。
-
最良の結果を得るには、必要なサードパーティコンポーネントが手動で既にインストールされていないシステムにのみ HydraDragon Antivirus をインストールしてください。
重要なお知らせ
お使いの PC に以下のプログラムのいずれかが既にインストールされている場合は、このインストーラーを実行しないでください:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR または関連する EDR コンポーネント
これらのコンポーネントが既にインストールされているシステムに HydraDragon Antivirus をインストールすると、バージョンの競合、パスの問題、サービスの競合、または予期しないインストーラーの動作が発生する可能性があります。
推奨される使用方法
このインストーラーは以下の環境で使用してください:
- 新規の Windows インストール
- クリーンなテストマシン
- 仮想マシン
- 既存のアンチウイルスエンジンの依存関係がない PC
必要なコンポーネントのいずれかが既にインストールされている場合は、まずそれらをアンインストールするか、HydraDragon Antivirus をインストールする前にクリーンな Windows 環境を使用してください。
重要な注意事項と制限
プロジェクトの範囲
HydraDragonは現在活発かつ実験的に開発中のローカルアンチウイルス(Xcitiumクラウドを除く)プロジェクトです。
- システム上でローカルに動作します。
- 研究、学習、マルウェア分析の実験を目的としています。
このプロジェクトは、日常的に使用する主要なアンチウイルスソリューションを置き換えることを目的としていません。
検出ポリシー
- 偽陽性ゼロに近いことを最優先します。 偽陽性なしでは検出できない場合、検出率を下げます。クリーンなファイルをマルウェアと判定することは、検体を見逃すことよりも重大な失敗と見なされます。シグネチャ、機械学習のしきい値、ヒューリスティックはこのルールに基づいて調整されています。
- まれに偽陽性が発生する可能性があります。その場合は報告してください。
- システムはマシンがクリーンな状態(感染後ではない)であることを前提としています。
- 本プロジェクトは速度よりも詳細な分析を優先します。
- 目標は、迅速だが浅い検出ではなく、長期的な検出精度の向上です。
- これは本プロジェクトが99%の検出率を達成していることを意味するものではなく、開発ポリシーを反映したものにすぎません。
- このアンチウイルスは最良のシグネチャだけでなく、ほぼすべての新しいシグネチャを使用します。そのため重くなっています。
- 更新: 検出ポリシーは大幅に変更され、99%の非常に遅い検出よりも90%の即時検出を優先するようになりました。
- 更新: 現在は偽陽性ゼロに近いという原則に基づいて動作し、必要に応じて検出率を下げています。
実験的ステータス
- これは高度に実験的なプロジェクトです。
- 初期バージョンの一部のアーキテクチャ上の決定は最適ではなく、安定性に影響を与えていました。
- プロジェクトは活発に改善・洗練されています。
- 注意して使用してください。
既知の制限事項
- 2 GB を超えるファイルはスキャナによってスキップされ、スキャンされません。スキップされたファイルをクリーンなものとして扱わないでください。
- Transparent TLS Proxy/Inspectorは、証明書インストールの同意が有効な場合、ローカルの HydraDragon Firewall CA 証明書をインストールすることがあります。ファイアウォールGUIから手動で追加/削除でき、アンインストーラはベストエフォートで削除します。
検体検出ポリシー
-
非常に古いマルウェア検体は検出されない場合があります。
-
シグネチャ廃止の参考情報: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
ブートクリティカルフィルター:
MBRFilterは現在、SERVICE_BOOT_START (0) UpperFilterとして構成されています。これにより、ディスクスタックが初期化される最初の瞬間からマスターブートレコードが保護され、ブートキットやPetya型ランサムウェアに対するハードウェアレベルの耐性を提供します。 -
ジャンクまたは完全に不明なデータとして見えるファイルは、意図的に無視される場合があります。
-
PEヘッダーが削除された場合、一部の検出エンジンはそのファイルを検出しなくなることがあります。
-
YARAの検出は、ルールのロジックによっては依然として発動する場合があります(例えば、ファイルタイプを検証しないルールなど)。
例:
PEヘッダーを削除した検体: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
元の検体: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326