
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ

 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 jaeles-project/jaeles-signatures
Jaeles Scannerのデフォルトシグネチャ
 0xinfection/logmepwn
Log4J RCE CVE-2021-44228脆弱性向けの、完全自動化・信頼性・超高速なスキャンおよび検証ツールキット。
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
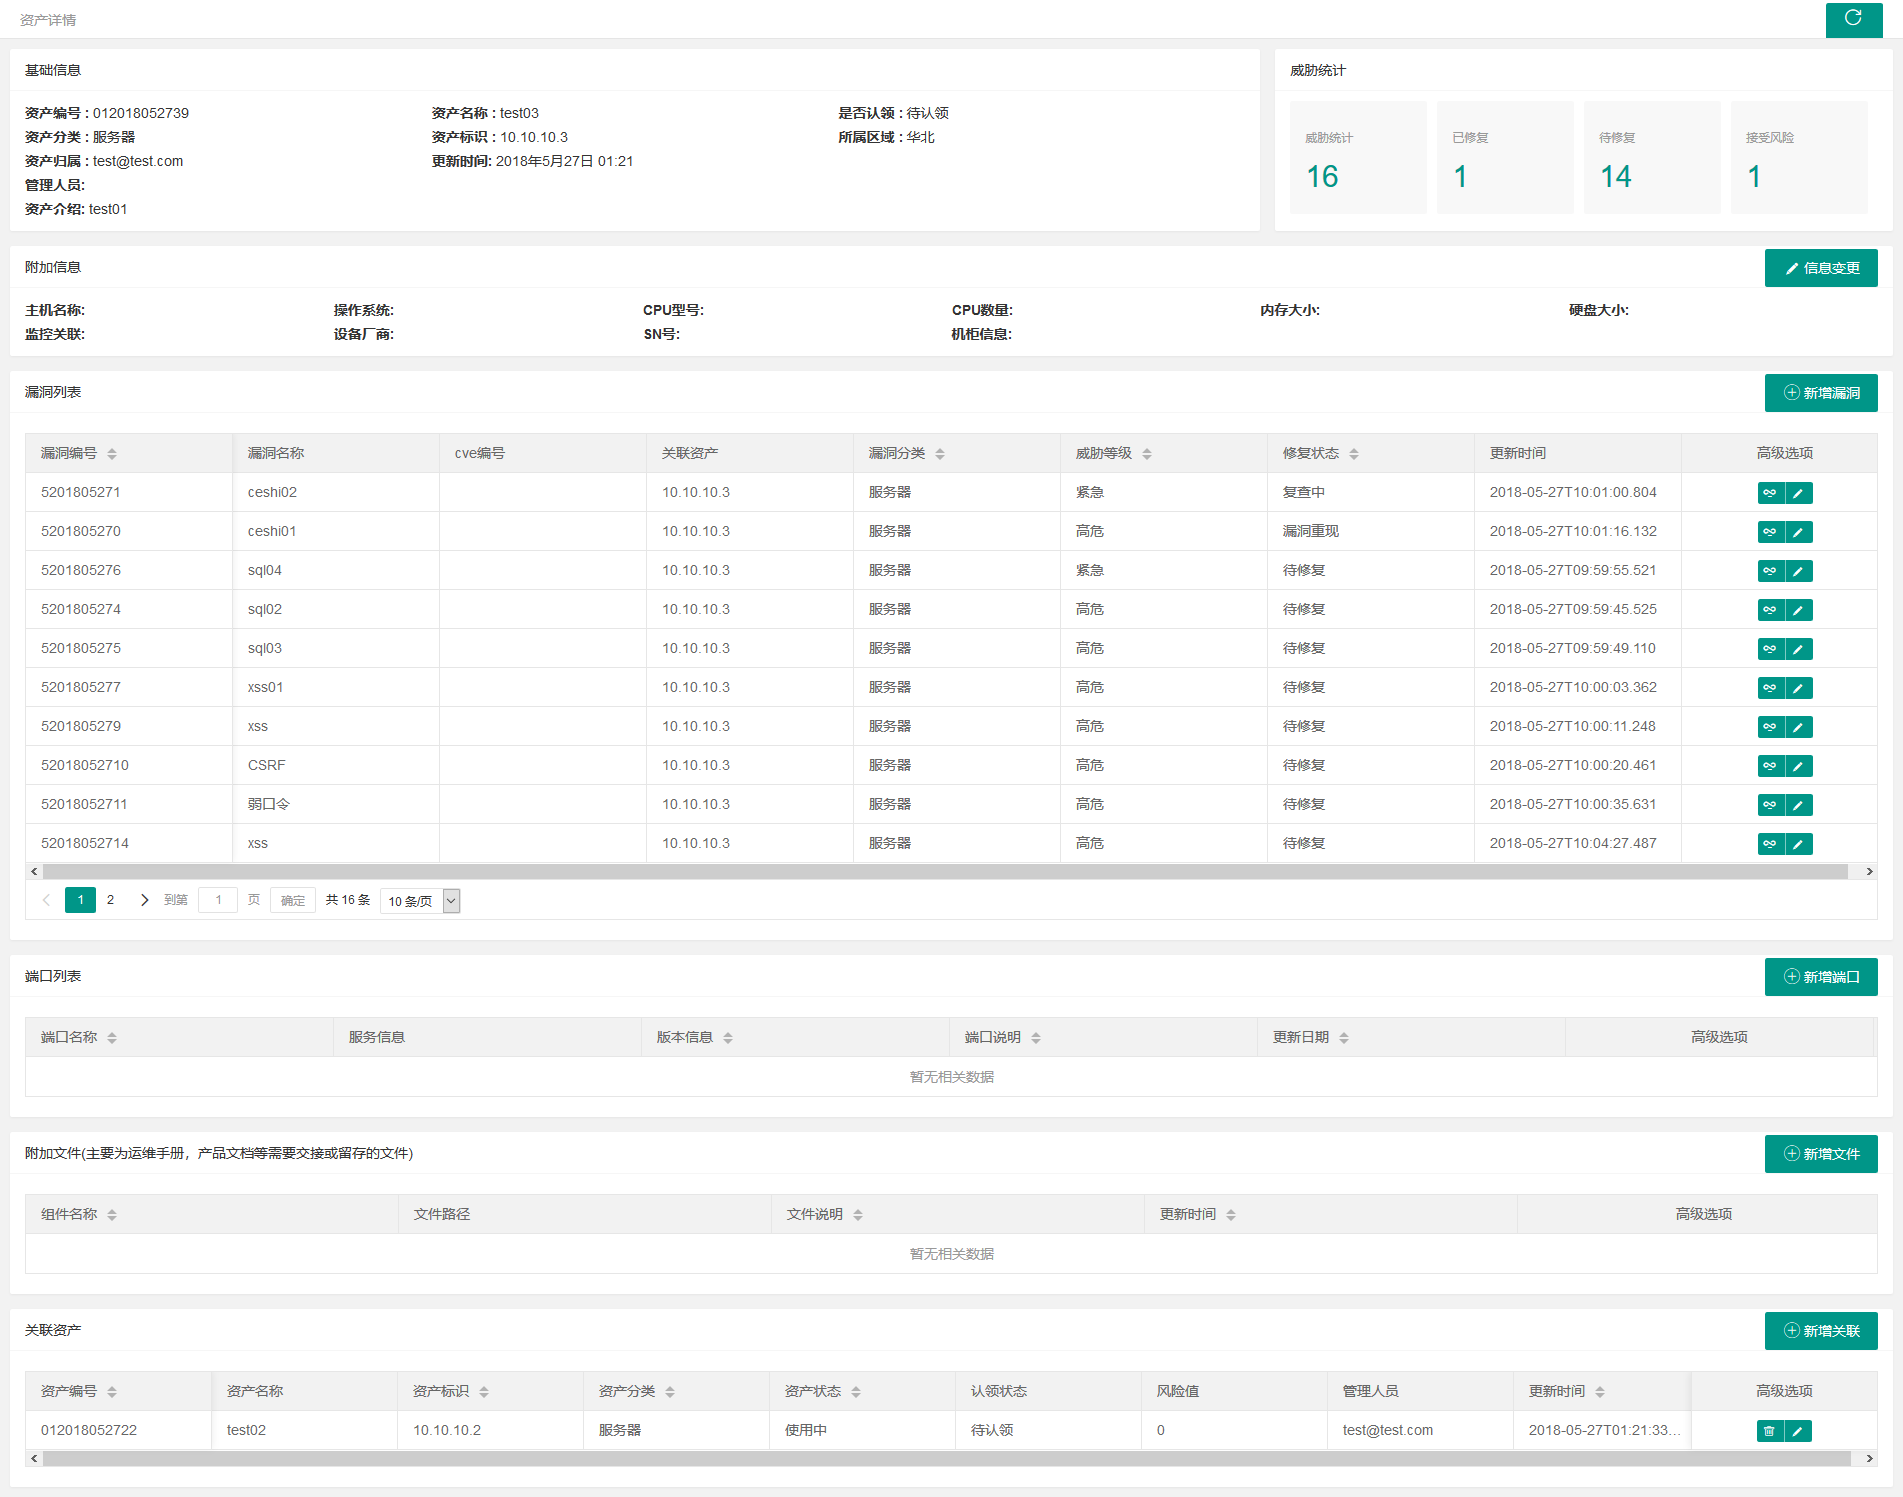 we1h0/securitymanageframwork
Security Manage Framworkは、エンタープライズイントラネット向けのセキュリティ管理プラットフォームです。資産管理、脆弱性管理、アカウント管理、ナレッジベース管理、セキュリティスキャンの自動化機能モジュールを備えており、内部セキュリティ管理に利用できます。このプラットフォームは、…
 dzonerzy/gowapt
Go Webアプリケーションペネトレーションテスト
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…
 hood3drob1n/bingoo
BinGoo! は、Linux bash ベースの Bing および Google ダーキングツールです。
 gbrindisi/xsssniper
自動XSS発見ツール
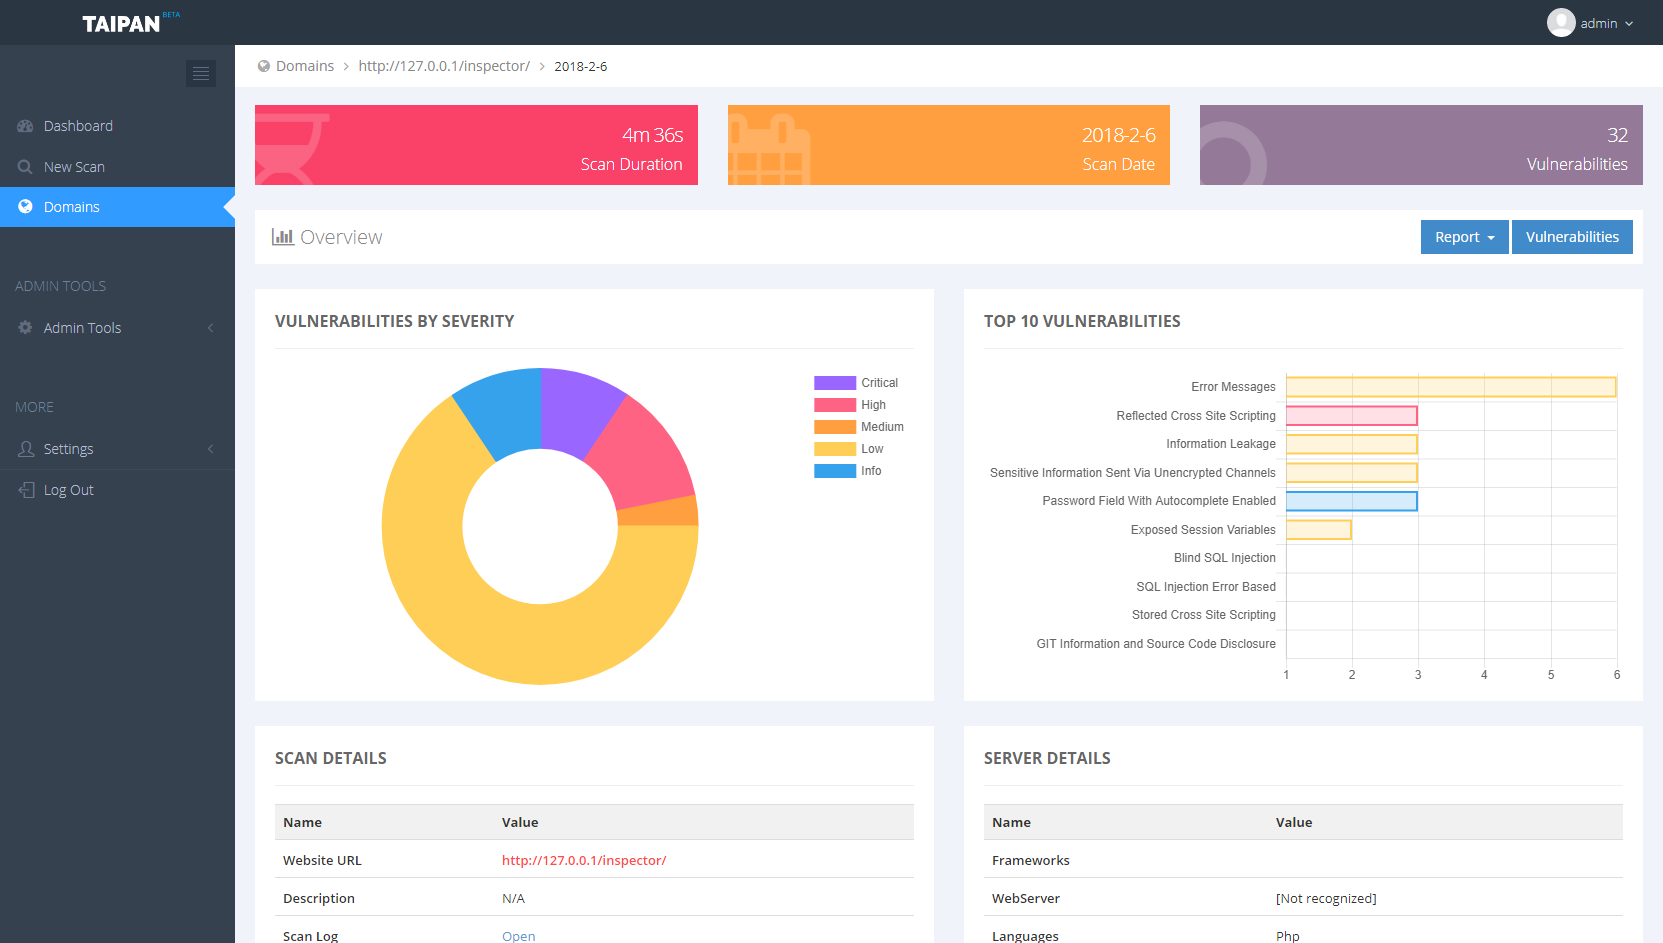 enkomio/taipan
Webアプリケーション脆弱性スキャナー
 noptrix/lulzbuster
マルチスレッド対応、非常に高速かつスマートなHTTP(S)ディレクトリおよびファイルのブルートフォーサー。C言語で記述され、libcurl上で動作します。
 dragonked2/egyscan
Egyscan は最高のWeb脆弱性スキャナーです。悪意のある脅威からWebアプリケーションを強化するために設計された多面的なセキュリティパワーハウスです。それでは、Egyscan をセキュリティツールキットに不可欠なものにするタスクと機能を詳しく見ていきましょう:
 wangyihang/sourceleakhacker
:bug: マルチスレッドのWebアプリケーションソース漏洩スキャナー
 xnl-h4ck3r/xnlreveal
Chrome/Firefoxブラウザ拡張機能。リフレクトされたクエリパラメータのアラートを表示し、現在のパスのWaybackアーカイブリンクを表示し、非表示要素を表示して無効化された要素を有効にします。
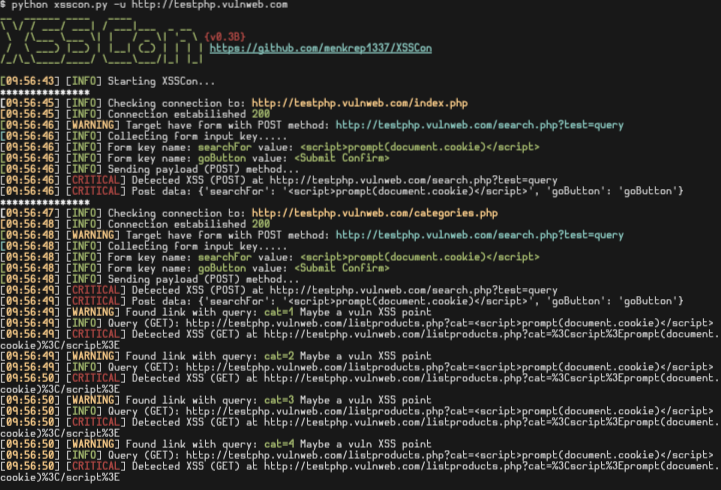 menkrep1337/xsscon
XSSCon: シンプルなXSSスキャナーツール
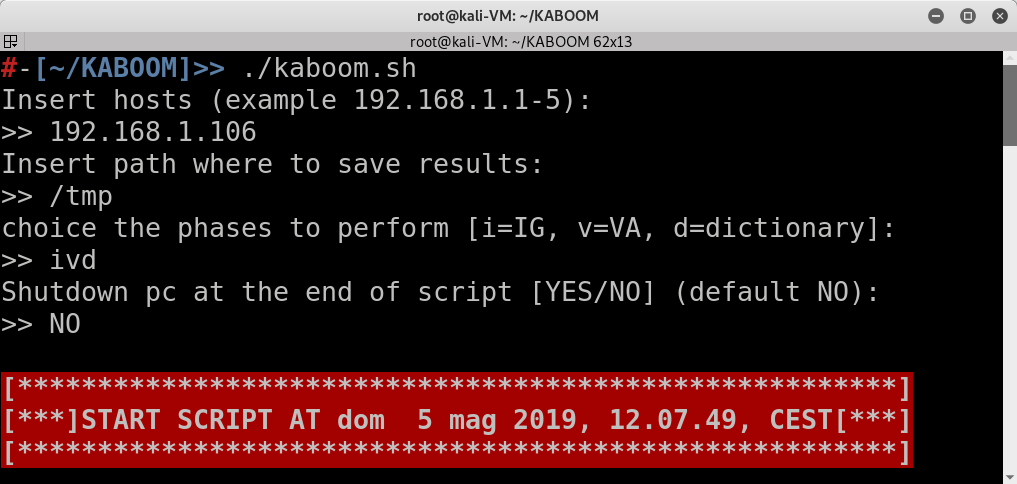 leviathan36/kaboom
ペネトレーションテストを自動化するツール
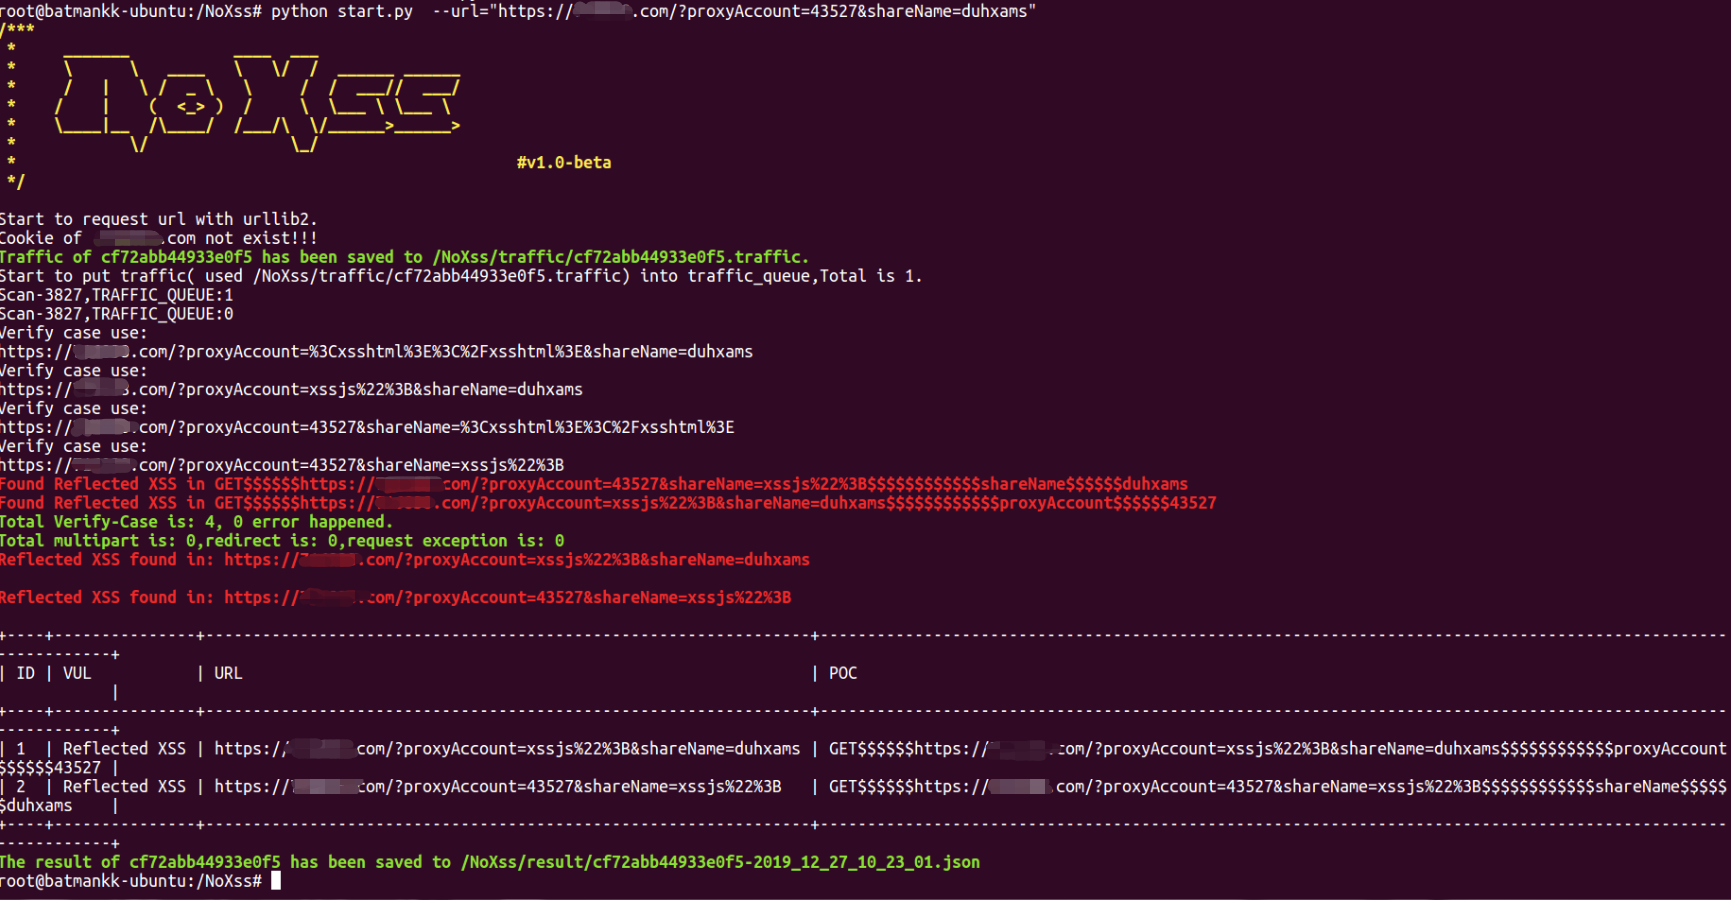 lwzsoviet/noxss
より高速なxss scanner,サポート reflected-xssおよびdom-xss








