
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ

 kostas-pa/lfitester
ローカルファイルインクルージョン(LFI)脆弱性を検出・悪用するPython3ツール。クローリング、パストラバーサルやフィルターバイパスのペイロード、ログポイズニングやPHPラッパーを利用した自動リバースシェルを備えています。
 hevnsnt/cvengine
AIファーストの外部攻撃対象領域評価。継続的なディスカバリ、エビデンスに基づく脆弱性検証、開発者エージェント向けMCP統合を備えています。
 assetnote/node2shell-scanner
node2shell(CVE-2026-111497)向けの高精度検出メカニズム
 proviesec/xss-payload-list
Webアプリケーションのペネトレーションテストやバグバウンティハンティング向けに厳選された、クロスサイトスクリプティングのペイロード、ポリグロット、インジェクションテストルールのコレクション。
 affolter-engineering/hvt
対象URLに対してHTTPメソッド(WebDAVやDeltaVのverbを含む)をプローブし、verb改ざん、アクセス制御のバイパス、意図しないメソッドの露出を明らかにするRust製CLI。
 ardakocadoru/xss-cheatsheet
リフレクテッド、ストアド、DOM、ブラインドペイロード、フィルターバイパス、WAF回避、CSPバイパス、mXSS、実世界のCVEケーススタディを網羅する包括的なXSSリファレンス。
 foxcornlab/thc-bloodmiami
C言語製のAIチャットボックス向けペネトレーションテストツール:チャットインターフェースに対して言語系(SQLi/NoSQL/XSS/SSTI)およびプロンプトインジェクションのペイロードを送信し、効果があったものを検出します
 d0rb/shellscope
Plex2Shellおよびphp2shellに対する防御的露出監査ツール — 攻撃者に見つけられる前に、自分で見つけよう。
 horkimhab/cve-2025-64702-more
QPACK/HTTP-3の脆弱性(CVE-2025-64702、CVE-2026-12523、CVE-2025-13945)に関する概念実証コードと調査ノート(許可されたラボテスト用)。
 yehia-mamdouh/xssya-v-2.0
反射型およびエンコードされたペイロードのインジェクションを確認し、ペイロードを実行してCookieを取得し、WAFを検出し、44個のペイロードを含むHTML5ライブラリでXSTをテストするPython製XSSスキャナーです。
 assetnote/php2shell-scanner
php2shell(CVE-2026-109618 および CVE-2026-109619)向けの高精度スキャナー
 openai/php2shell-checker
ウェブサイトのPHPバージョンまたはローカルのPHPバイナリを、埋め込まれたパッチカットオフと照合してphp2shell脆弱性の状態を判定するCLI。JSON出力と終了コードを備えています。
 oscerd/cve-2026-85315
CVE-2026-85315 の実行可能な概念実証(PoC)再現ツール。Camel Spring Boot および Quarkus における camel-grpc コンシューマーの例外メッセージ漏洩(CWE-209)を実証します。
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHPコアRCE)向けの非破壊スキャナー。crt.sh + subfinderによるサブドメイン偵察、堅牢なバナー取得、バージョンベースの検出。
 4rdr/proofs
CVEの発見、概念実証(PoC)の参照、および脆弱性調査のメモのコレクション。ExploitDBのエントリや、クレジット付きのセキュリティアドバイザリを含みます。
 oscerd/cve-2026-85260
CVE-2026-85260 の再現可能な Spring Boot および Quarkus の再現プログラム。影響を受けるバージョンにおける camel-mllp の PHI ログ出力と、修正後の抑制を実証します。
 oscerd/cve-2026-85300
CVE-2026-85300 の再現用に実行可能な Spring Boot および Quarkus プロジェクトで、camel-pqc が umask 由来の緩いファイルパーミッションで秘密鍵を書き込むことを実証し、修正を検証します。
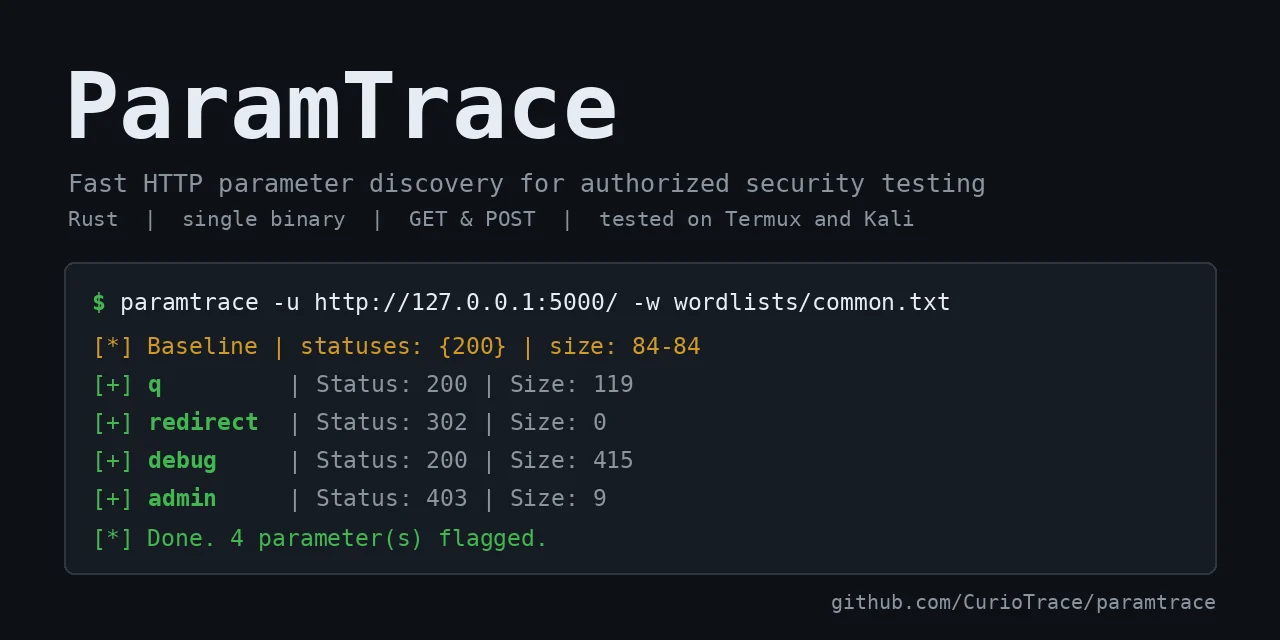 curiotrace/paramtrace
認可されたセキュリティテスト向けの高速HTTPパラメータ探索








