
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ
 xmendez/wfuzz
モジュール式のWebファザーで、自動セキュリティテスト用です。任意のHTTPリクエストフィールドにペイロードを注入し、脆弱性の発見、パラメータのブルートフォース、プラグインベースのスキャンによる隠しコンテンツの列挙を行います。

 andresriancho/w3af
オープンソースのWebアプリケーションセキュリティスキャナで、XSS、SQLインジェクション、OSコマンドインジェクションを含む200以上の脆弱性を特定・悪用します。ペネトレーションテスターと開発者向けに設計されています。
 enablesecurity/wafw00f
自動化されたWebアプリケーションファイアウォールのフィンガープリンティングツールで、正常および悪意のあるリクエストに対するHTTP応答を分析して、200以上のWAF製品を識別・検出します。
 ghosttroops/scan4all
公式リポジトリ vuls Scan: 15000+PoCs; 23種類のアプリケーションパスワードクラック; 7000+Webフィンガープリント; 146プロトコルと90000+ルールのポートスキャン; ファズ、HW、awesome BugBounty( ͡° ͜ʖ ͡°)...
 ignitetechnologies/burpsuite-for-pentester
このチートシートは、バグバウンティハンターとペネトレーションテスターが、P4からP1までの脆弱性を「BurpSuite」のみで完全にハントできるよう支援するために作成されました。
 sabri-zaki/easy_hack
Termuxを使って世界をハックしよう
 bugcrowd/hunt
注入、SSRF、パストラバーサル、IDOR、SSTIに一般的に関連するパラメータを、パッシブなBurp/ZAPスキャンで検出します。また、手動テストの方法論も整理します。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 rabbitmask/weblogicscan
Oracle WebLogic Server向けの自動脆弱性スキャナー。逆シリアライゼーション、SSRF、任意のファイルアップロードを含む過去のCVEを検出し、バッチスキャンとバージョン識別に対応しています。
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS 検出
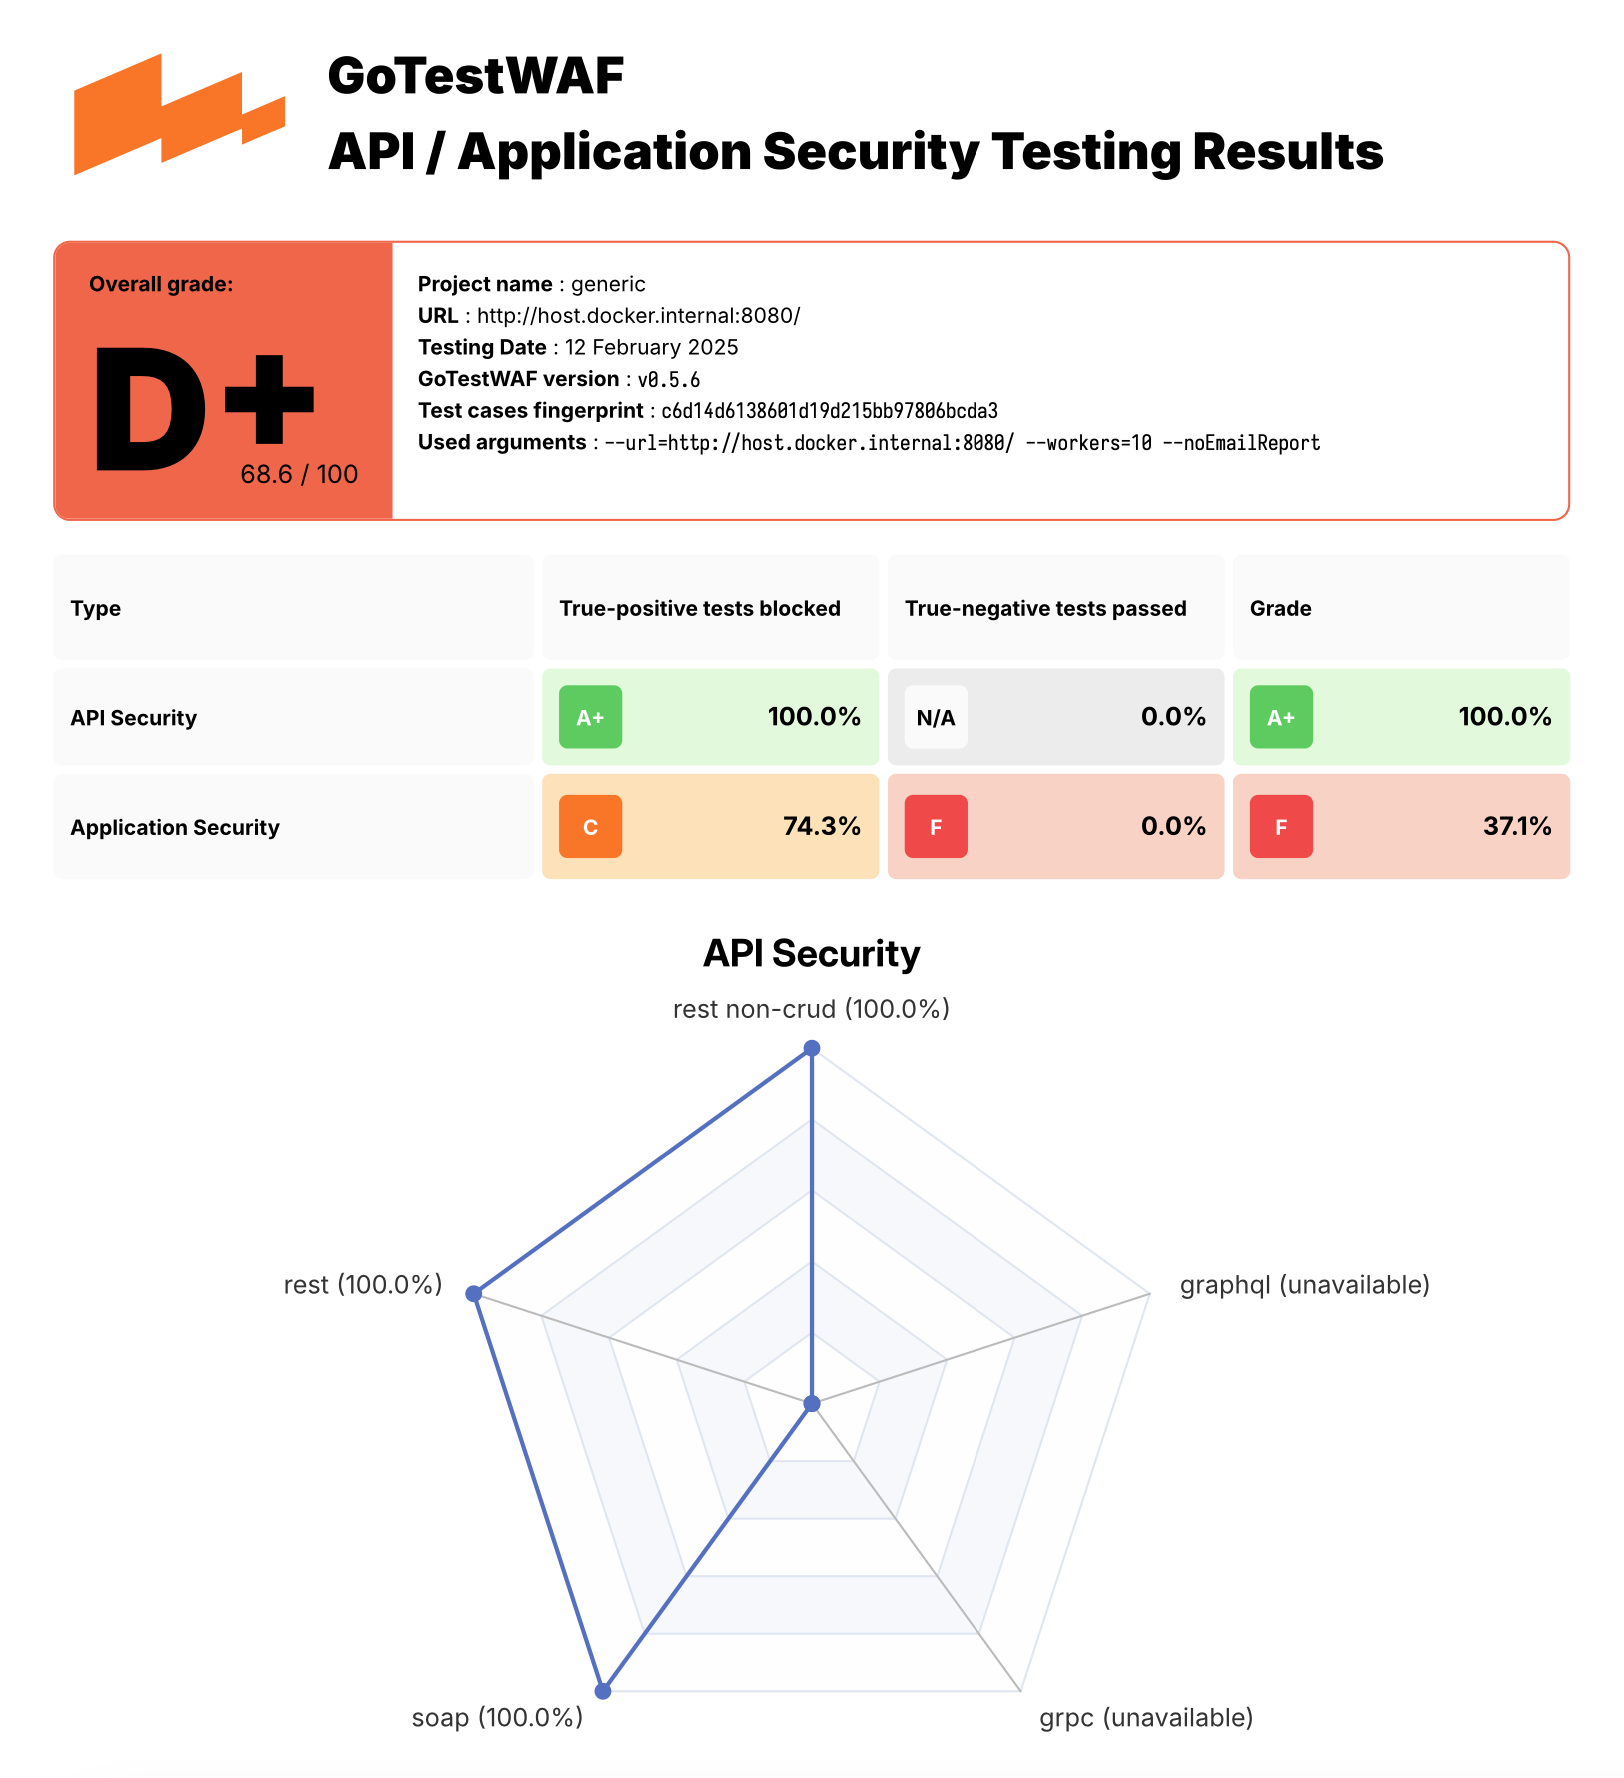 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
 zhzyker/vulmap
既知のCVEに対応したPOC/EXPモードを備えたWeb脆弱性スキャナー兼エクスプロイトツール。Weblogic、Shiro、Struts2、TomcatなどのWebアプリケーションを対象とし、FOFA/Shodanによるバッチスキャンにも対応しています。
 tomnomnom/gf
grep のラッパーで、さまざまなものを grep するのに役立ちます
 jaeles-project/jaeles
自動化されたWebアプリケーションテストのためのスイスアーミーナイフ
 assetnote/kiterunner
高速なAPIおよびWebコンテンツ発見ツール。コンパイル済みSwaggerデータセットを使用してルートをブルートフォースし、深度スキャン、カスタムワードリスト、同時ホストスキャンをサポートします。
 erev0s/vampi
セキュリティテスト用のOWASP Top 10脆弱性を含む脆弱なREST API
 cert-polska/artemis
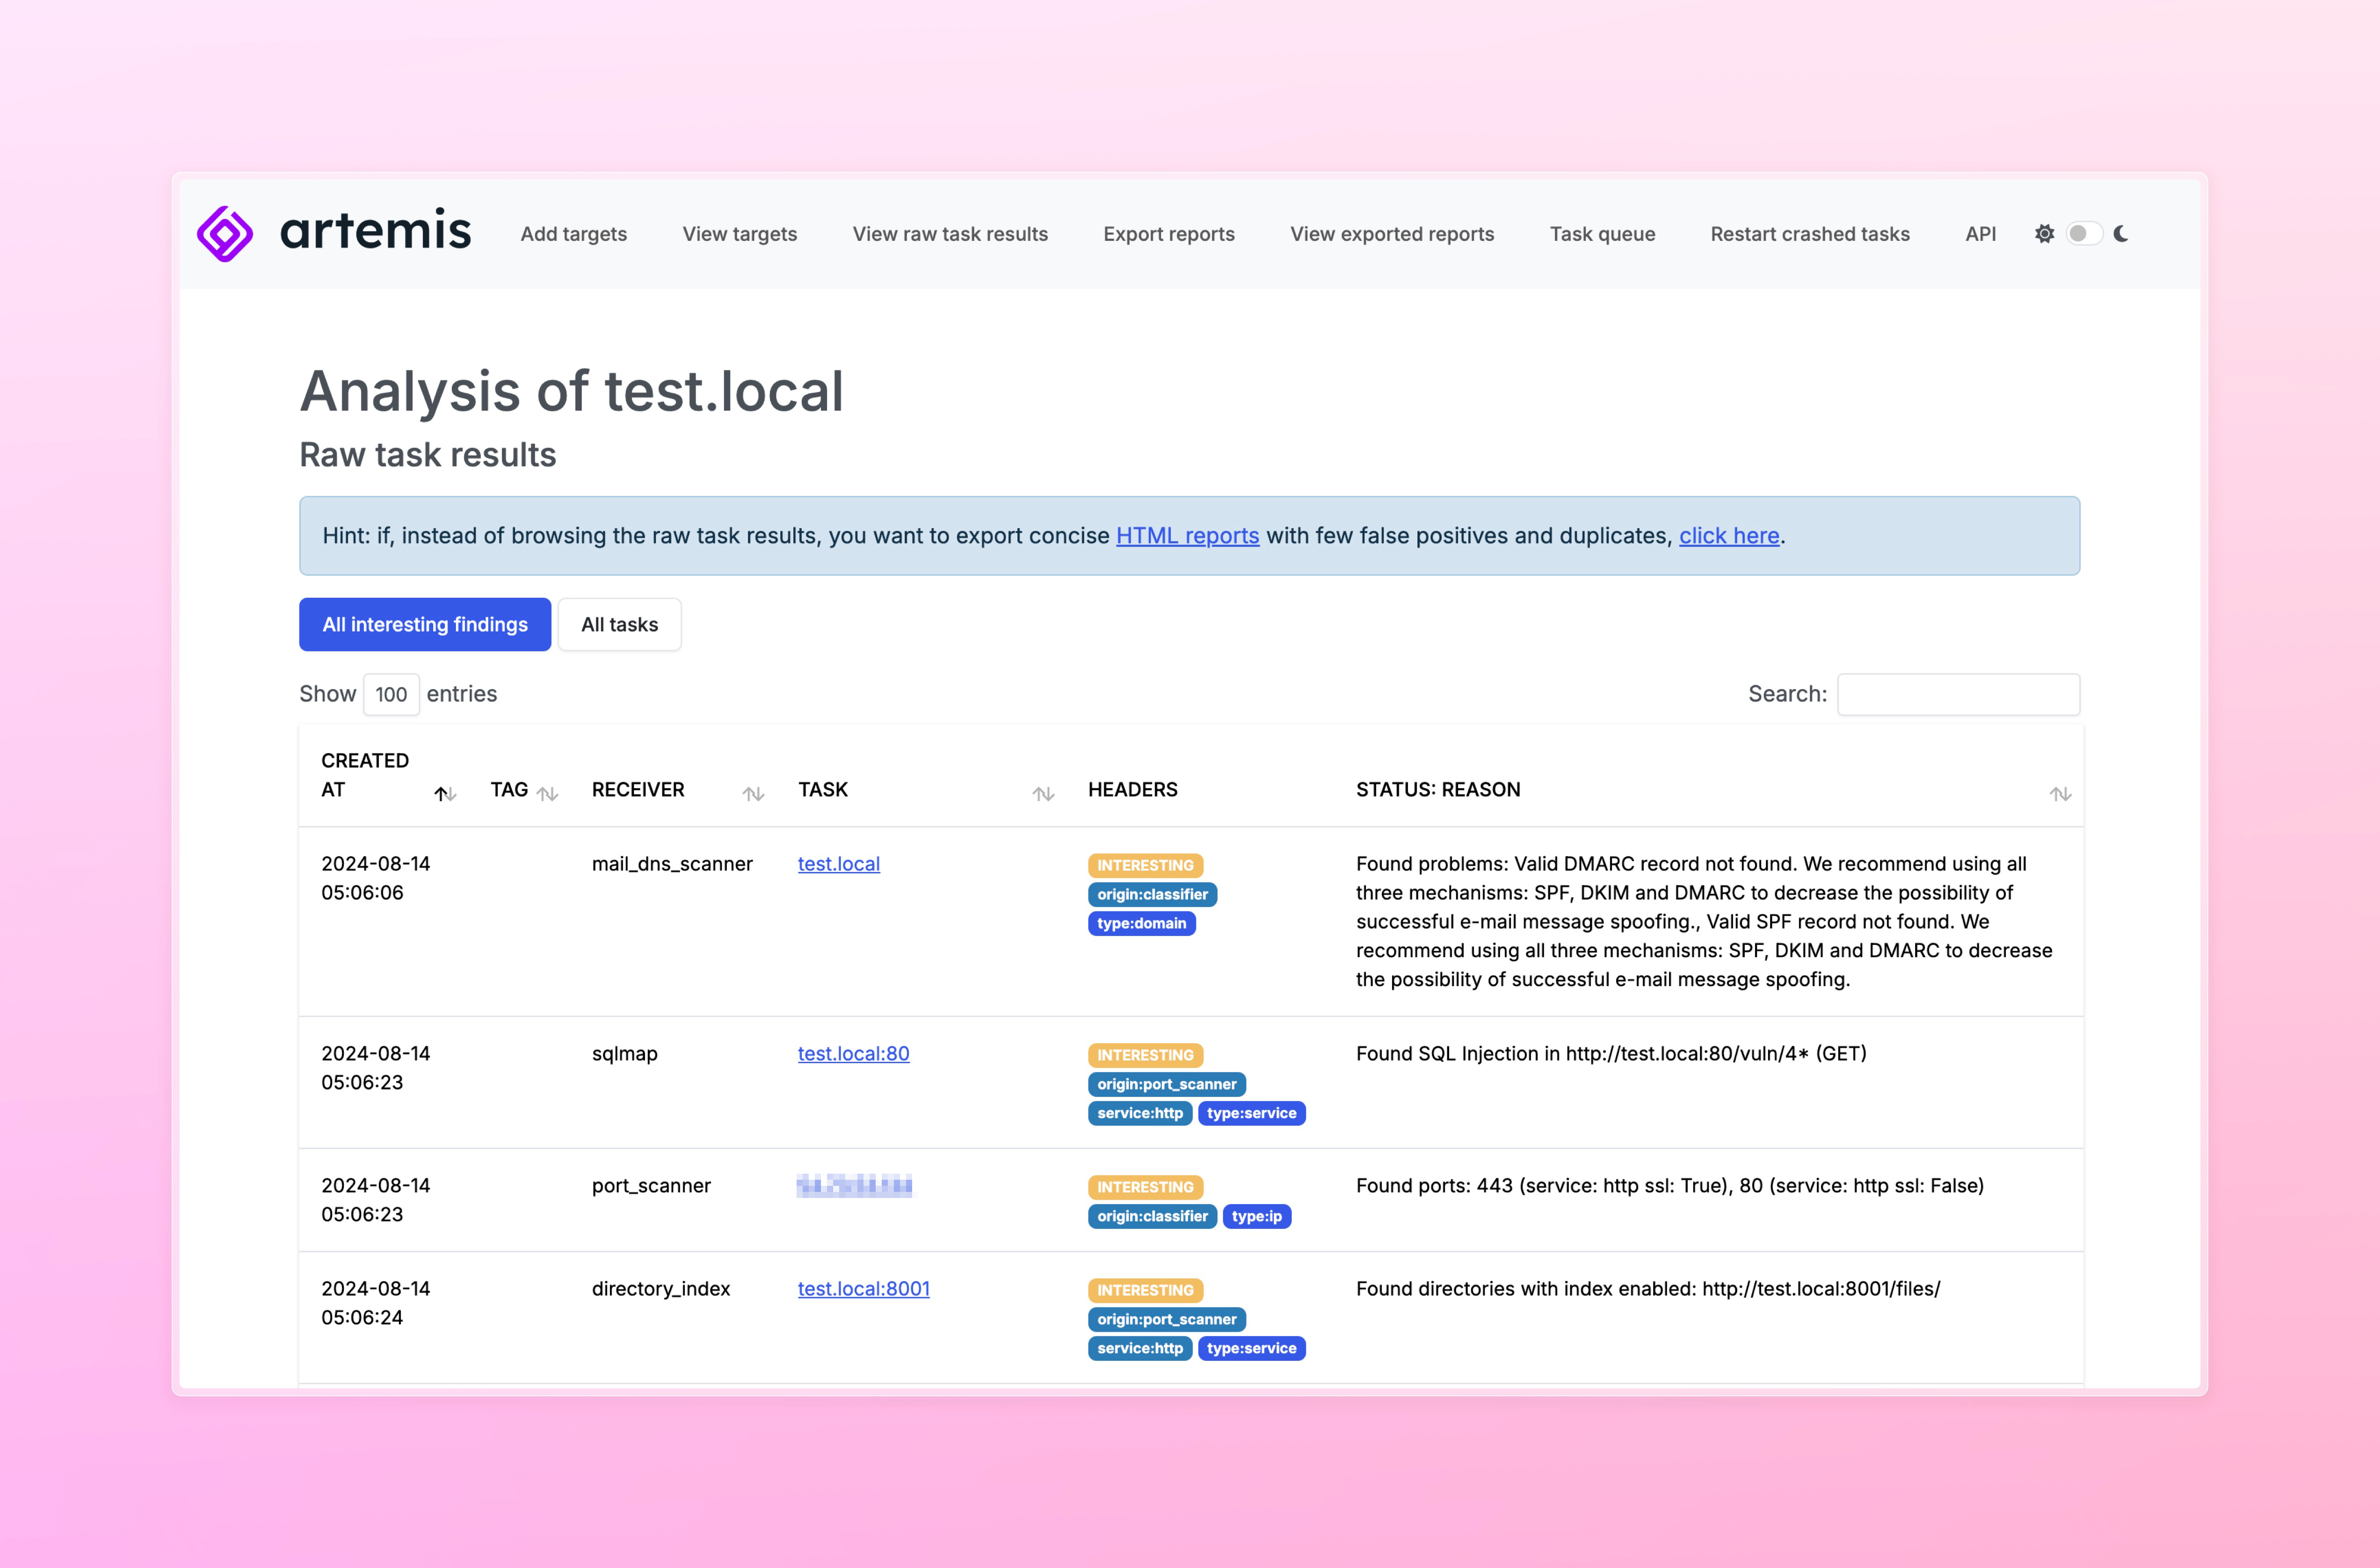
自動レポート生成機能を備えたモジュール型脆弱性スキャナー。







