
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BlackWidow — PythonベースのWebアプリケーションスキャナーで、ターゲットWebサイト上のOSINT収集とOWASP脆弱性のファジングを行います。 | Kitploit

ツール/GitHubGitHub/1n3/blackwidow
OSINT (オープンソースインテリジェンス)ウェブ脆弱性スキャナー脆弱性分析情報収集ウェブセキュリティファジング
GitHub1n3/blackwidow

BlackWidow

PythonベースのWebアプリケーションスキャナーで、ターゲットWebサイト上のOSINT収集とOWASP脆弱性のファジングを行います。
リポジトリを見る
1.8k390627ヶ月前Kitploit レビュー済み
共有
ウェブサイト

代替タグ

概要:

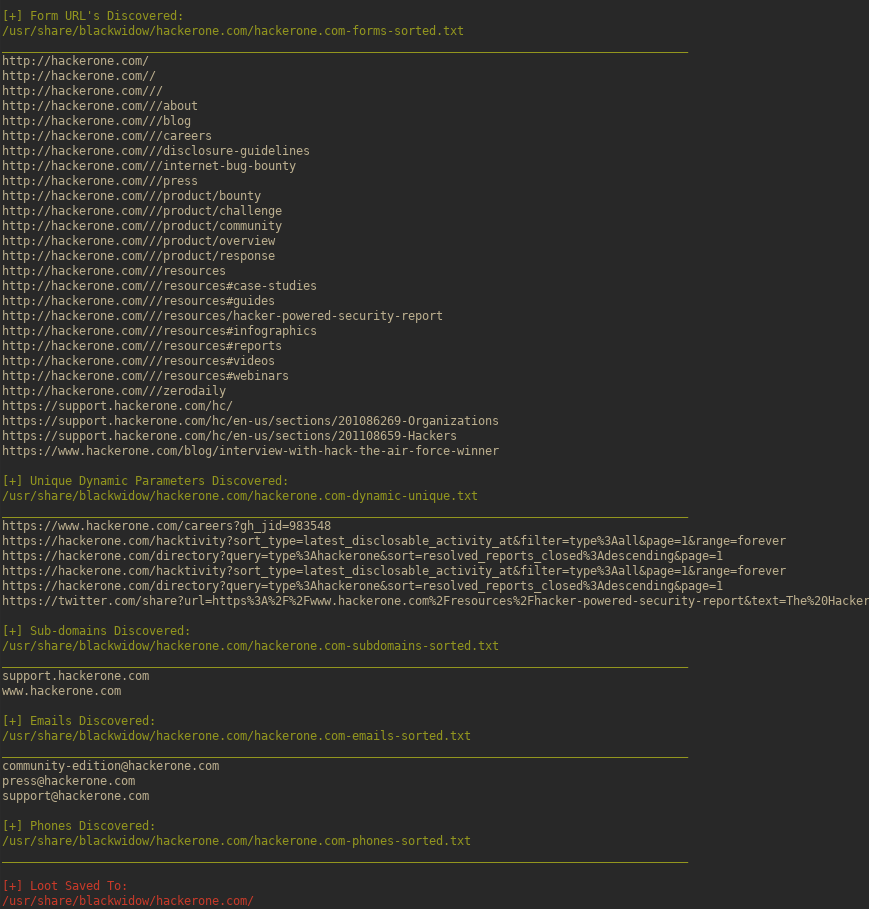
BlackWidowは、PythonベースのWebアプリケーションスパイダーで、対象のWebサイトからサブドメイン、URL、動的パラメータ、メールアドレス、電話番号を収集します。このプロジェクトには、動的URLをスキャンして一般的なOWASPの脆弱性を検出するInject-Xファザーも含まれています。

デモ動画:

BlackWidow デモ

機能:

  • 対象WebサイトからすべてのURLを自動収集
  • 対象Webサイトからすべての動的URLとパラメータを自動収集
  • 対象Webサイトからすべてのサブドメインを自動収集
  • 対象Webサイトからすべての電話番号を自動収集
  • 対象Webサイトからすべてのメールアドレスを自動収集
  • 対象WebサイトからすべてのフォームURLを自動収集
  • 一般的なOWASPトップ脆弱性を自動スキャン/ファズ
  • すべてのデータをソートされたテキストファイルに自動保存

Linux インストール:

sudo bash install.sh

使用方法:

blackwidow -u https://target.com - crawl target.com with 3 levels of depth.
blackwidow -d target.com -l 5 -v y - crawl the domain: target.com with 5 levels of depth with verbose logging enabled.
blackwidow -d target.com -l 5 -c 'test=test' - crawl the domain: target.com with 5 levels of depth using the cookie 'test=test'
blackwidow -d target.com -l 5 -s y -v y - crawl the domain: target.com with 5 levels of depth and fuzz all unique parameters for OWASP vulnerabilities with verbose logging on.
injectx.py -u https://test.com/uers.php?user=1&admin=true -v y - Fuzz all GET parameters for common OWASP vulnerabilities with verbose logging enabled.

サンプルレポート:

代替タグ

Docker:

git clone https://github.com/1N3/BlackWidow.git
cd BlackWidow
docker build -t blackwidow .
docker run -it blackwidow # Defaults to --help

ライセンス:

プロジェクト名「BlackWidow」、作者「xer0dayz」へのクレジット、およびWebサイトURL「https://sn1persecurity.com」が変更されていない限り、このソフトウェアを修正および再配布することができます。これに違反するとライセンス契約に違反し、削除通知が発行されます。

免責事項:

このプログラムは教育および倫理的目的のみに使用されます。このプログラムの使用によって生じたいかなる損害についても責任を負いません。このソフトウェアをダウンロードして使用することにより、お客様はすべての損害および責任を負うことに同意したものとみなされます。


リンク:

  • Twitter
  • Twitter
  • Webサイト
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




