
 #1
 psiinon/open-source-web-scanners
オープンソースのWebセキュリティスキャナの厳選リスト。汎用スキャナ、インフラストラクチャスキャナ、ファザーを含み、GitHubスター数順に並んでいます。
 stanislav-web/opendoor
OWASP Webレコン&ディレクトリ探索プラットフォーム
 emadshanab/nuclei-templates-collection
Nucleiテンプレートコレクション
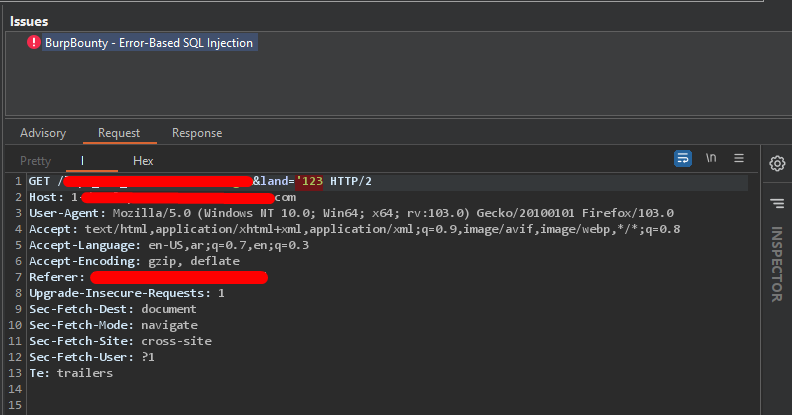 eslam3kl/sqlidetector
BurpBoutyプロファイルに対応したシンプルなPythonスクリプトで、14個のペイロードを含む複数のリクエストを送信し、152個の正規表現パターンで異なるデータベースのSQLインジェクション「Error based」を検出するのに役立ちます。
 skavngr/rapidscan
:new: マルチツールWeb脆弱性スキャナー。
 0xdea/tactical-exploitation
モダンな戦術的エクスプロイテーションツールキット。
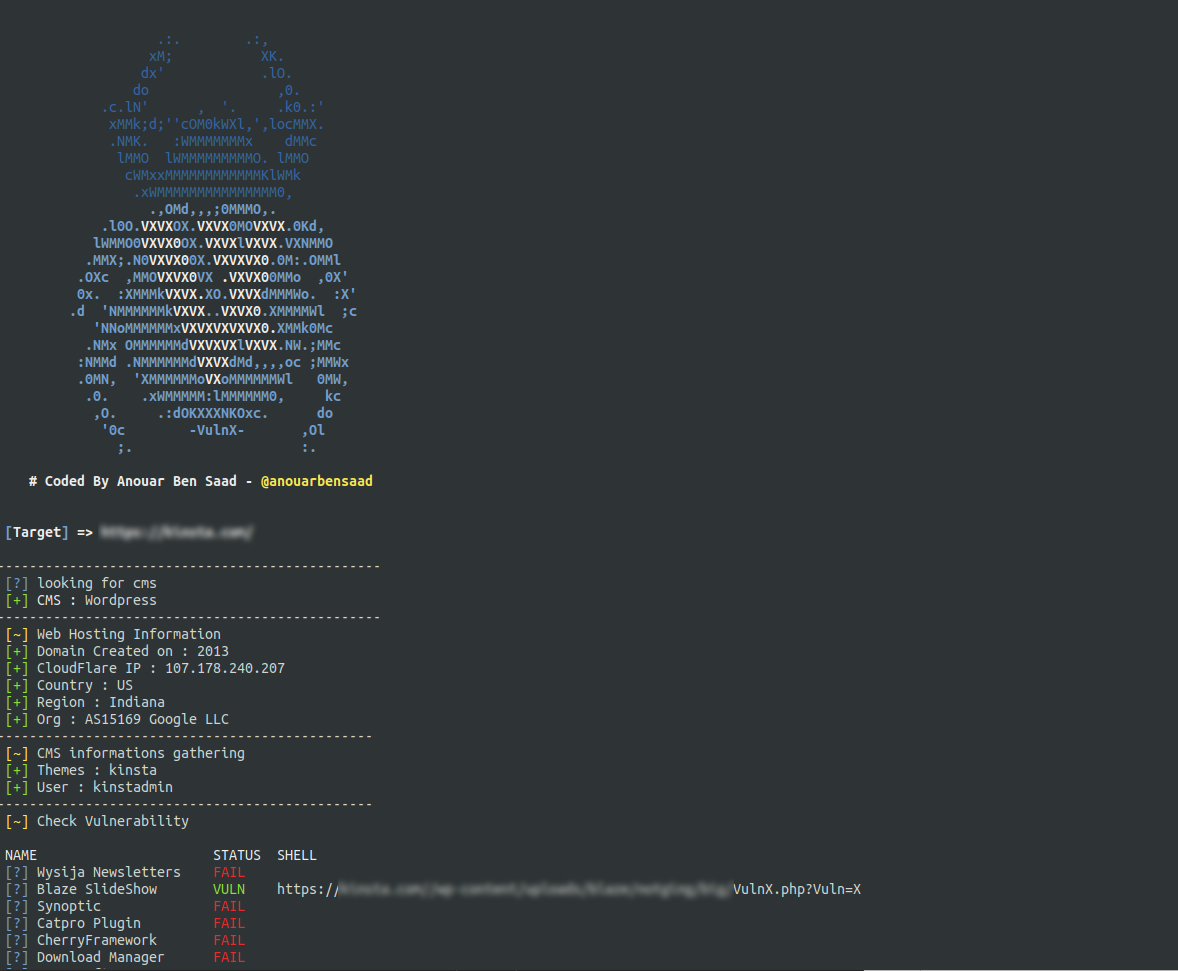 anouarbensaad/vulnx
vulnx 🕷️ は、自動インジェクションを実行できるインテリジェントなボット/シェルであり、研究者がCMSシステムのセキュリティ脆弱性を検出するのに役立ちます。迅速なCMSセキュリティ検出、情報収集(サブドメイン名、IPアドレス、国情報、組織情報、タイムゾーンなど)、および脆弱性スキャンを実行で…
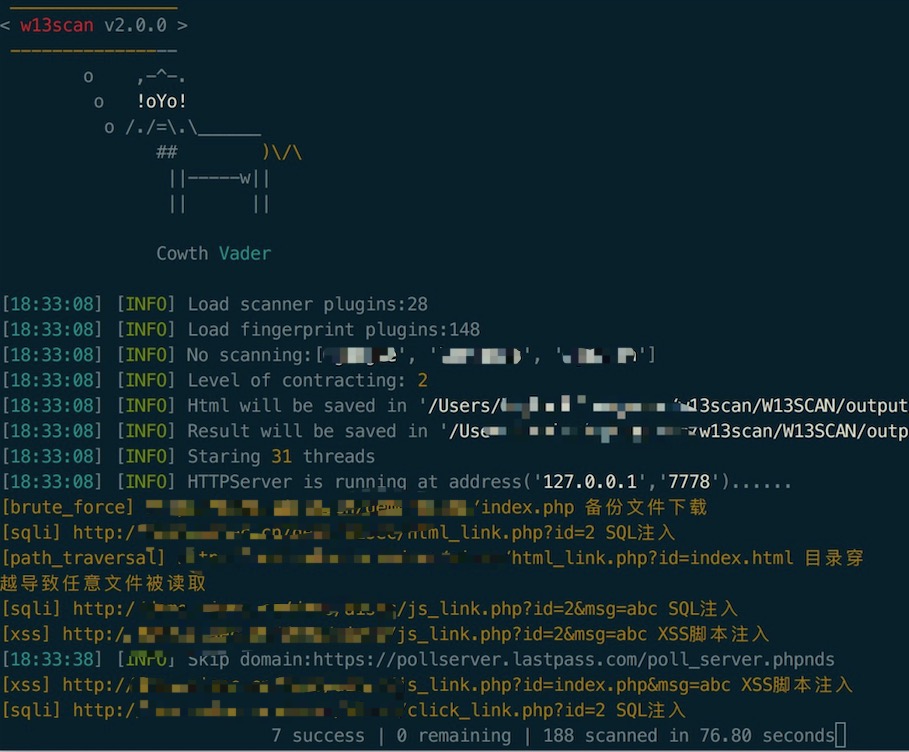 w-digital-scanner/w13scan
プラグインベースの検出機能を備えたパッシブおよびアクティブなWeb脆弱性スキャナー。XSS、SQLインジェクション、コマンドインジェクション、機密ファイルの公開を検出します。プロキシモードと自動クローリング統合をサポートします。
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
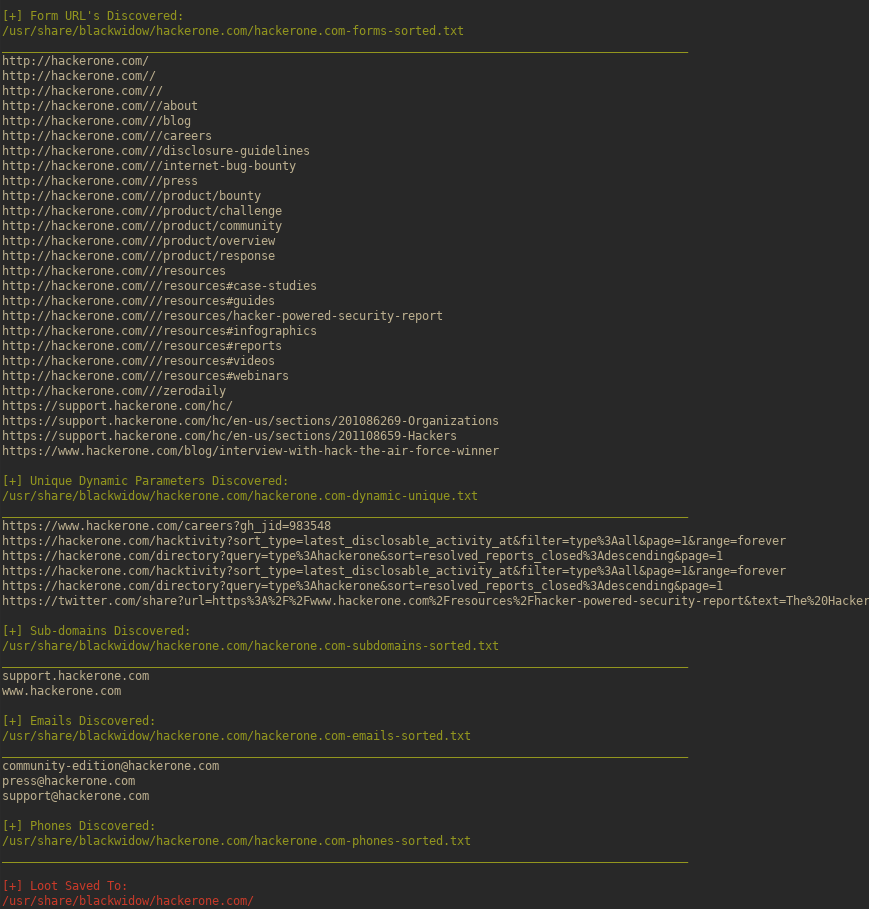 1n3/blackwidow
PythonベースのWebアプリケーションスキャナーで、ターゲットWebサイト上のOSINT収集とOWASP脆弱性のファジングを行います。
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 sleepingbag945/dddd
レッドチーム向けのバッチ資産収集および脆弱性スキャンツール。Hunter、Fofa、Quakeからターゲットを取得し、フィンガープリンティング、サブドメイン列挙、Nuclei v3 PoCチェックを実行します。
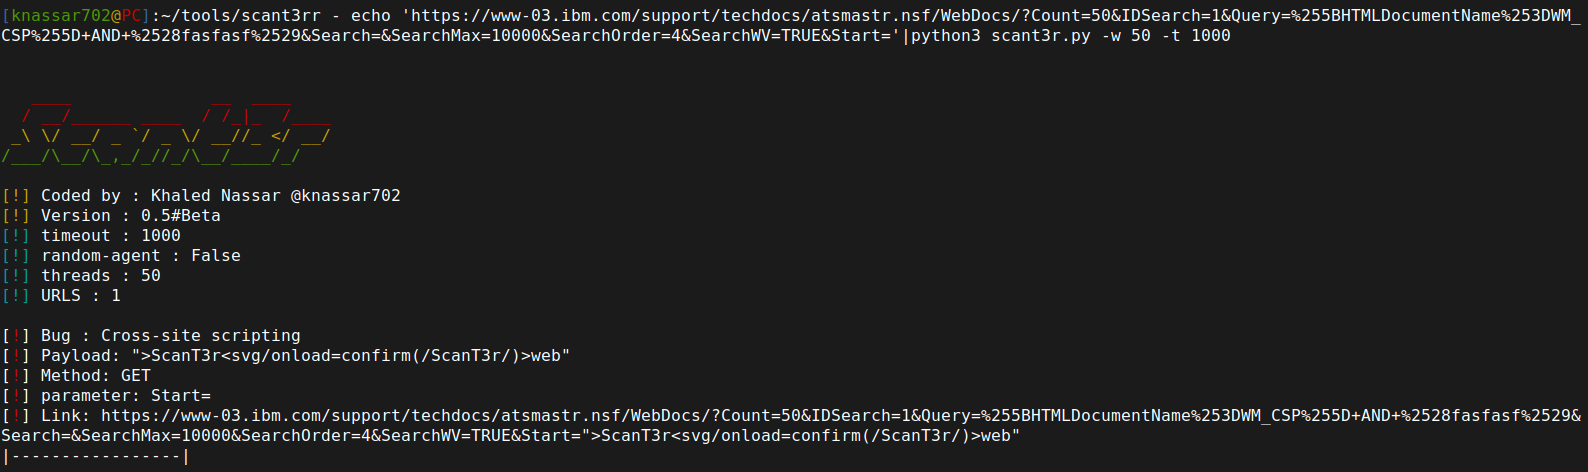 mindpatch/scant3r
モジュールベースのWeb脆弱性スキャナ兼バグバウンティ自動化フレームワークで、XSS、SSTI、SSRF、Firebase検出エンジンを内蔵。セキュリティテスト用の再利用可能なユーティリティを提供することで、スクリプト作成時間を節約できるように設計されています。
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
 fgeek/pyfiscan
無料のWebアプリケーション脆弱性・バージョンスキャナー
 bahaabdelwahed/killshot
ペネトレーションテストフレームワーク、情報収集ツール&Webサイト脆弱性スキャナー
 shenril/sitadel
Webアプリケーションセキュリティスキャナー









