#1
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scannerは、CVE-2025-24813に対して脆弱なApache Tomcatサーバーを検出するPythonベースの脆弱性スキャナーです。この脆弱性は、安全でないPUTメソッドの処理とjsessionidの悪用を介してリモートコード実行(RCE)に繋がる任意のフ…
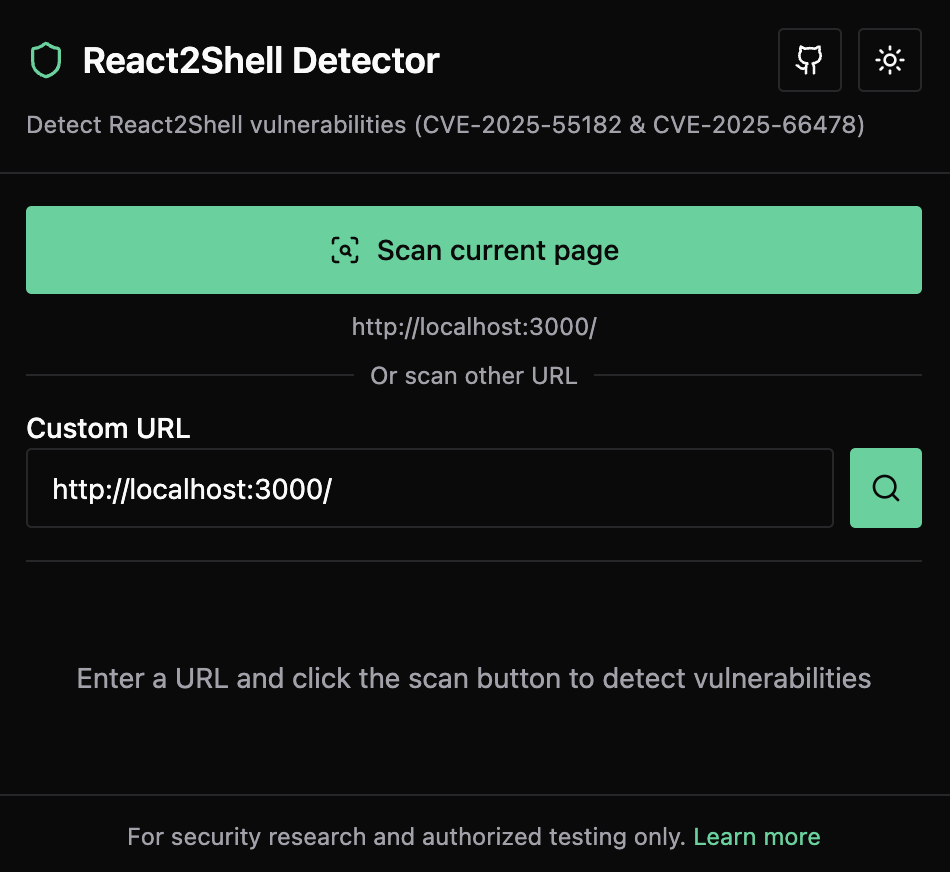 xiaopeng-ye/react2shell-detector
WebアプリケーションにおけるReact2Shellの脆弱性(CVE-2025-55182 & CVE-2025-66478)を検出するためのChrome拡張機能
 cappricio-securities/crlfi
これは、複数のセキュリティ研究者がCRLFインジェクションの脆弱性を発見するために使用するツールです。
 praetorian-inc/zeroqlik-detect
ZeroQlik (CVE-2023-41265 および CVE-2023-41266) を検出する Nuclei テンプレート
 rxerium/cms-exploitation-campaign
2026年7月に報告されたCMSデバイスに対する大規模な悪用キャンペーン
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
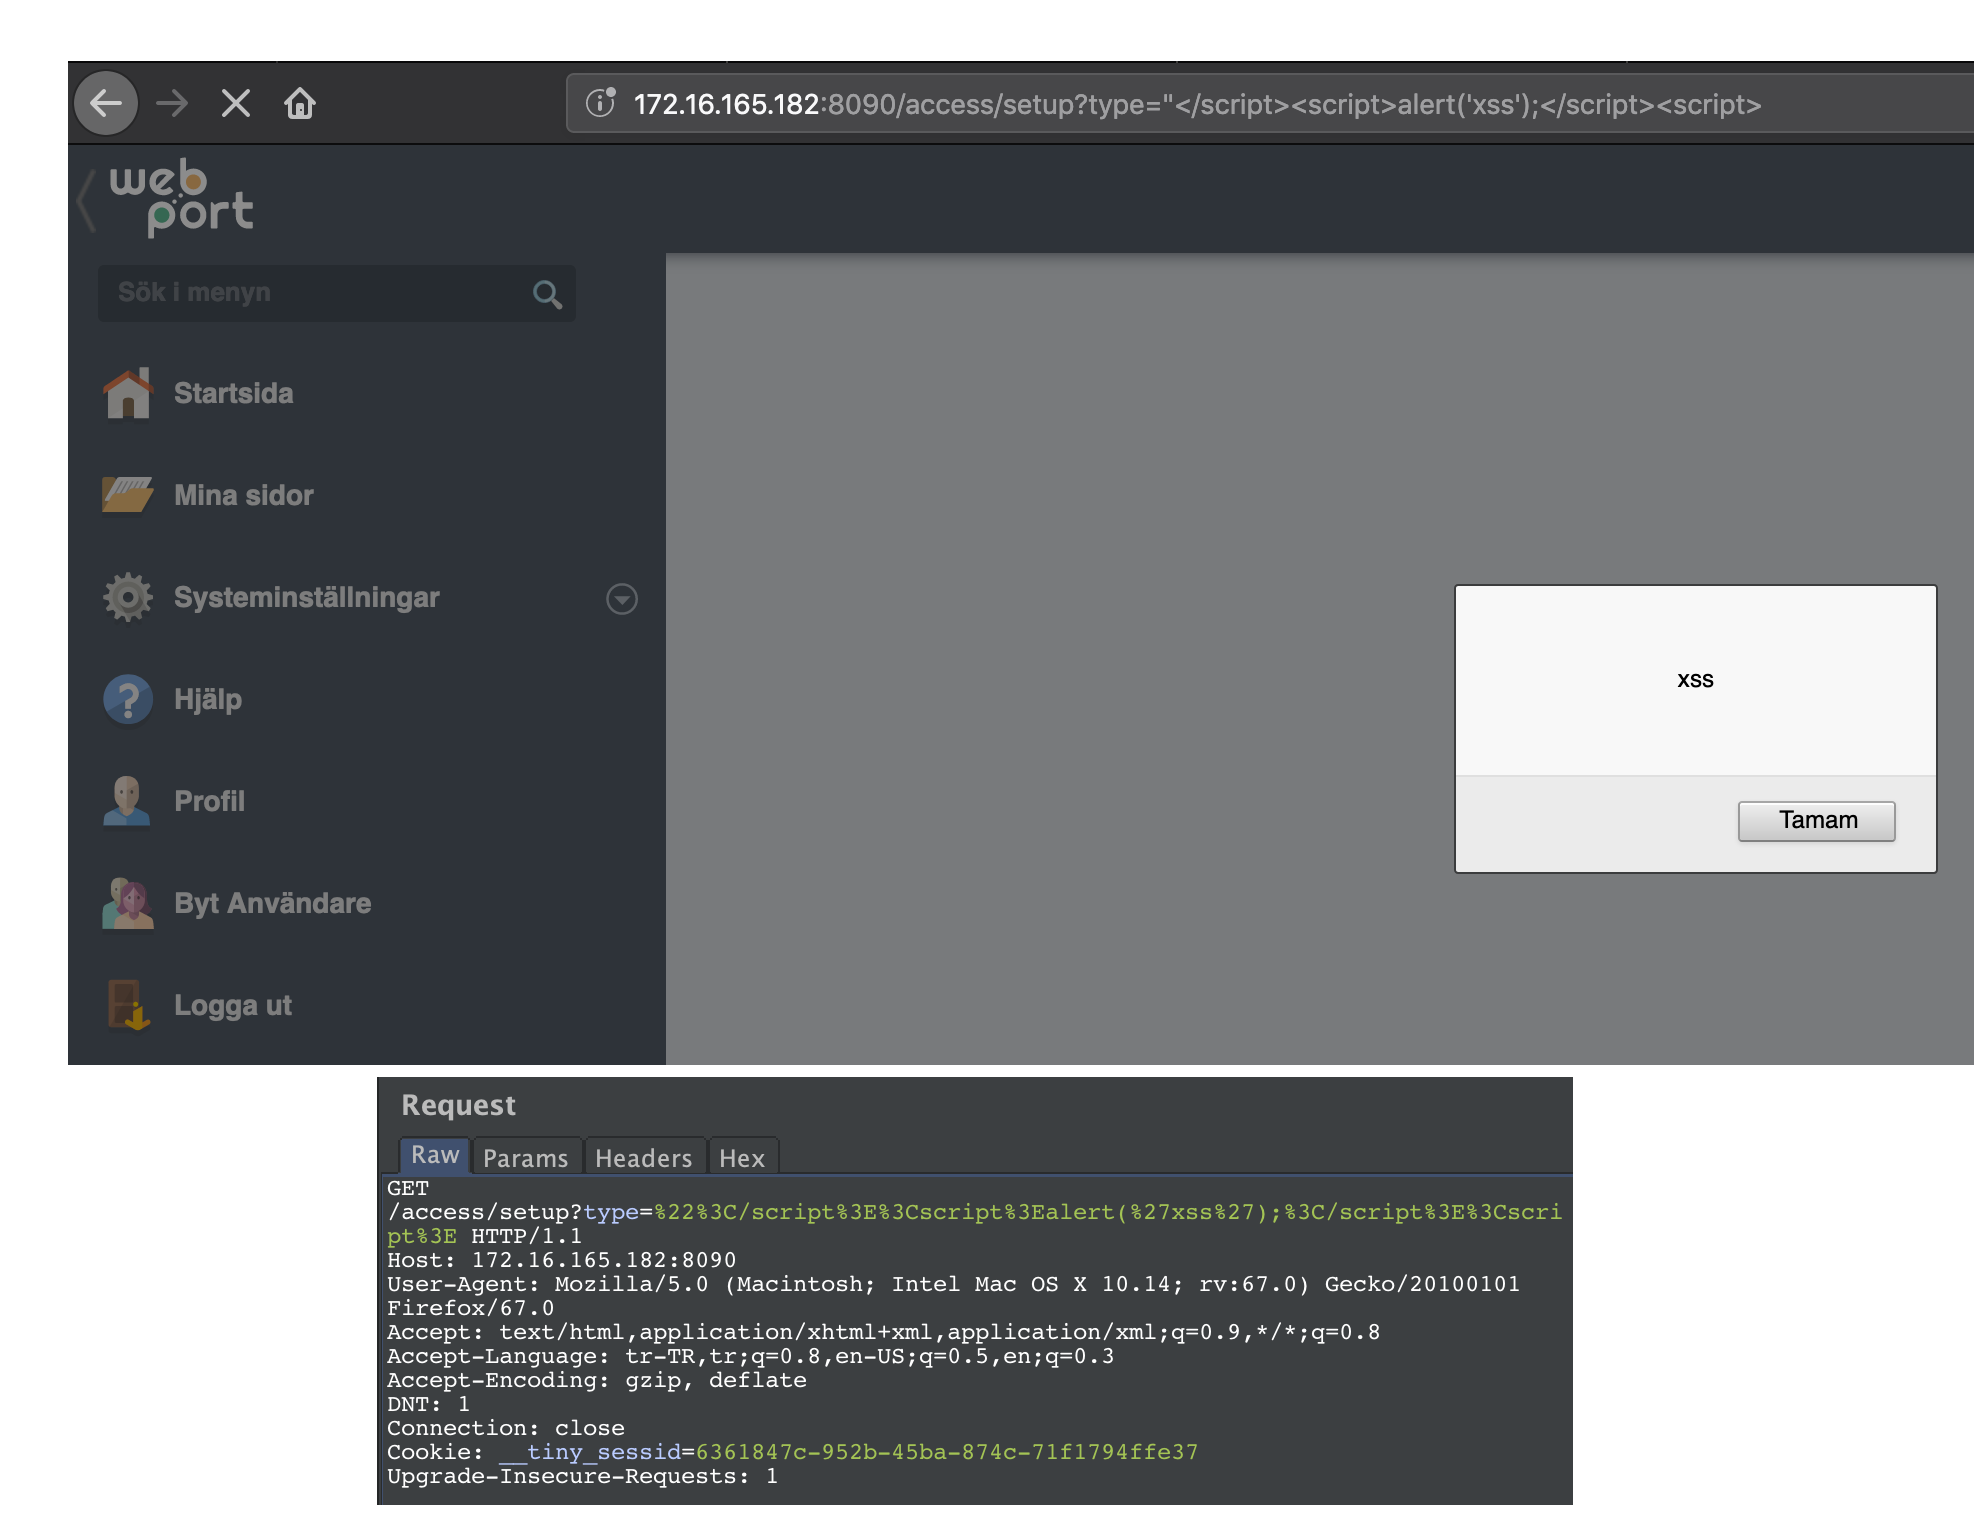 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1の反映型XSSは、悪意を持って細工されたリンクまたはサードパーティのWebページを開いたユーザーに影響を与えます。
 be-keb/cve-2026-12227
CVE-2026-12227の概念実証および技術分析。WordPress Visual Composerプラグイン(<=45.16.0)における認証不要のLFIで、ファイルインクルードとRCEを可能にする。
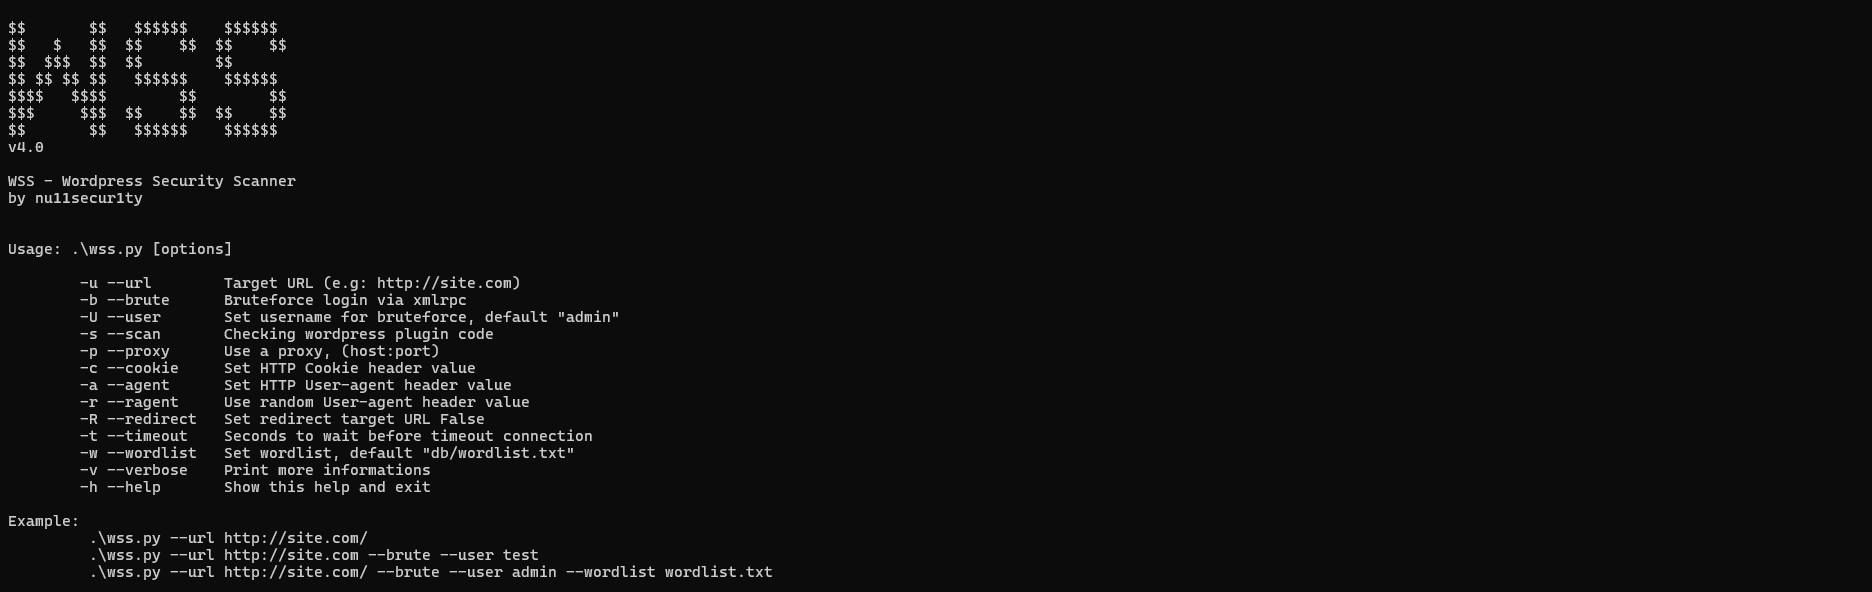 nu11secur1ty/wss
ブラックボックス型WordPress脆弱性スキャナー。セキュリティ問題の検出、ユーザーの列挙、XMLRPC経由のログインブルートフォース、XSSおよび認証欠陥に対する静的PHPコード解析を実行します。
 0xwhoknows/cve-2025-29927
Next.js アプリの CVE-2025-29927 を検出する非同期 Python スキャナ。aiohttp、接続プーリング、キャッシュ、チャンク化された結果保存を使用して URL リストを処理します。
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE:CodeIgniter 4 is_image/mime_in 文件上传 RCE。魔术字节绕过(getExtension 与 getClientExtension)。CVSS 9.8 | CWE-434 | CI4 < 4.7.4
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - 未認証の管理者への権限昇格
 yora1928/cve-2026-48908-by-yora
SP Page Builder に影響する CVE-2026-48908 のパッシブセキュリティチェッカー。
 wayang1337/cve-2026-18143
Request a Quote for WooCommerce (Addify) <= 2.9.2 認証不要の任意ファイルアップロード(afrfq_submit_quote_via_popup 経由)
 fauxrougee/smartscanner-source
C++17とQt 6で構築されたWeb脆弱性スキャナー。GUI、CLI、設定可能なクローリング、JSONレポートを備える。教育目的で再構築されたもの。
 vighnesh91/omnisec-hex
ブラウザローカルで動作するセキュリティモノレポ。モバイルAPK/IPAトリアージ、クライアントサイドDASTファジング、OSINTディレクトリ、オフラインAI脅威スコアリング、ネットワークポート/CSP監査の6モジュールを備える。
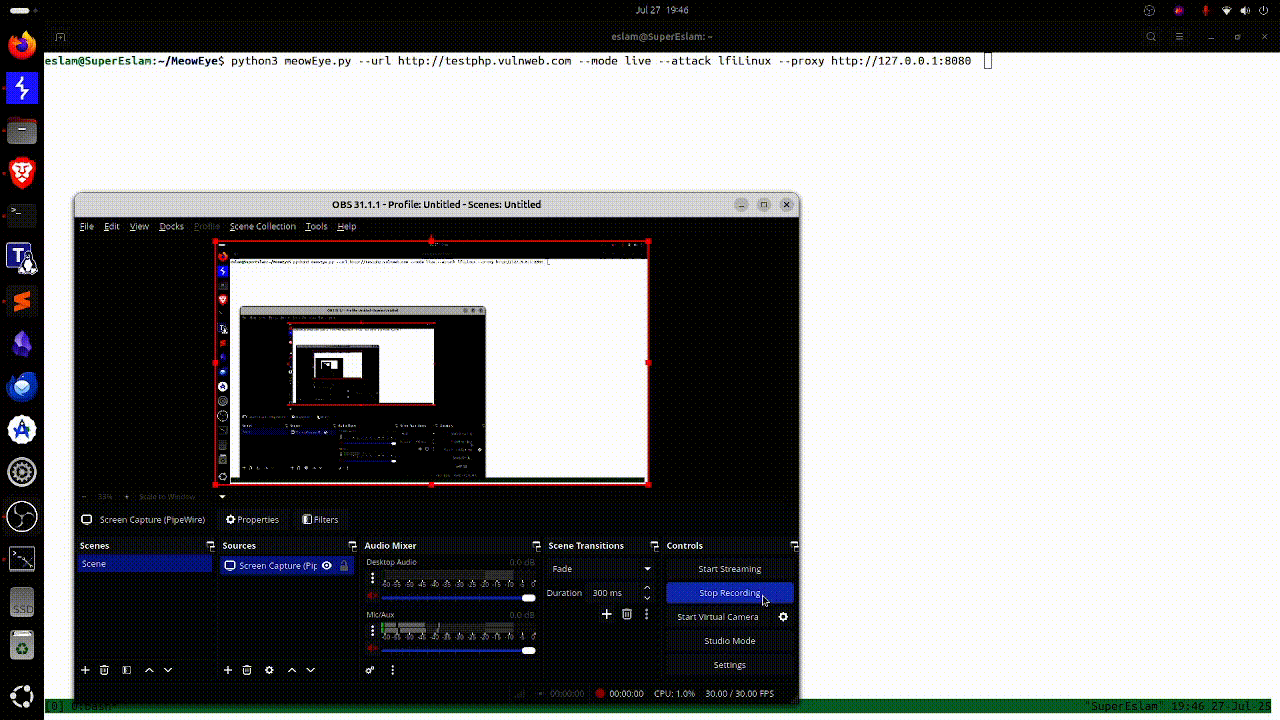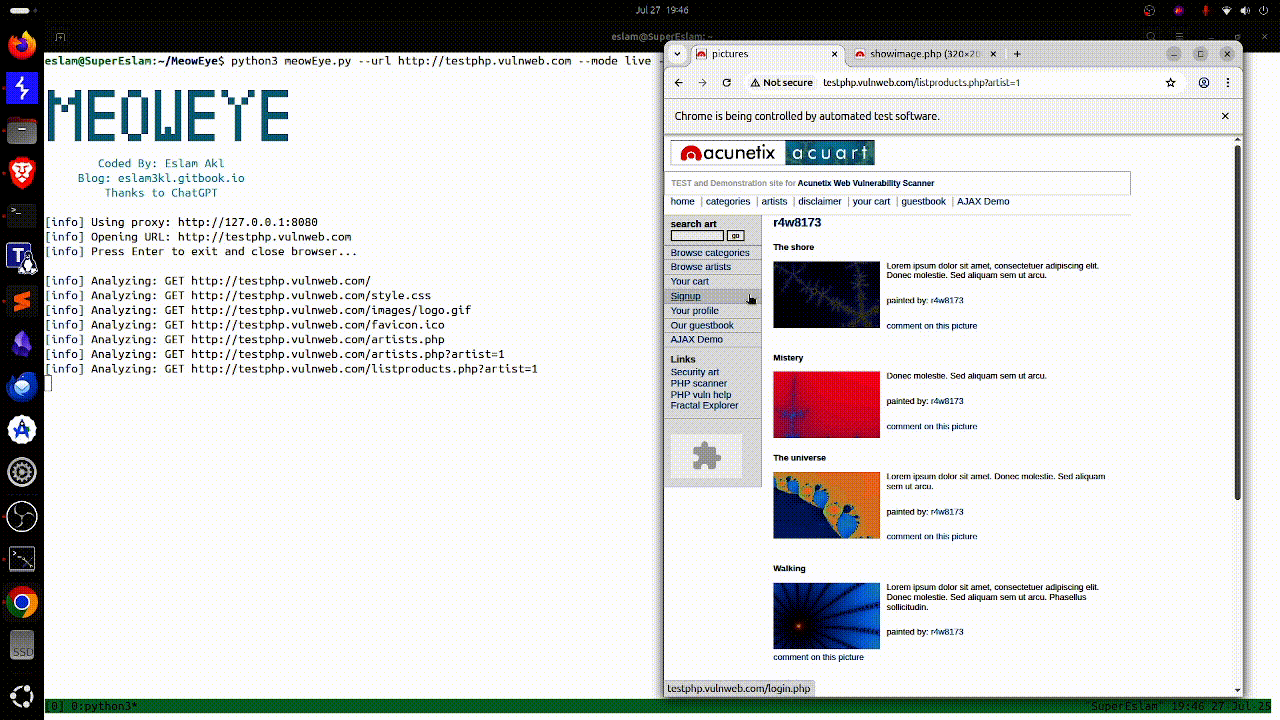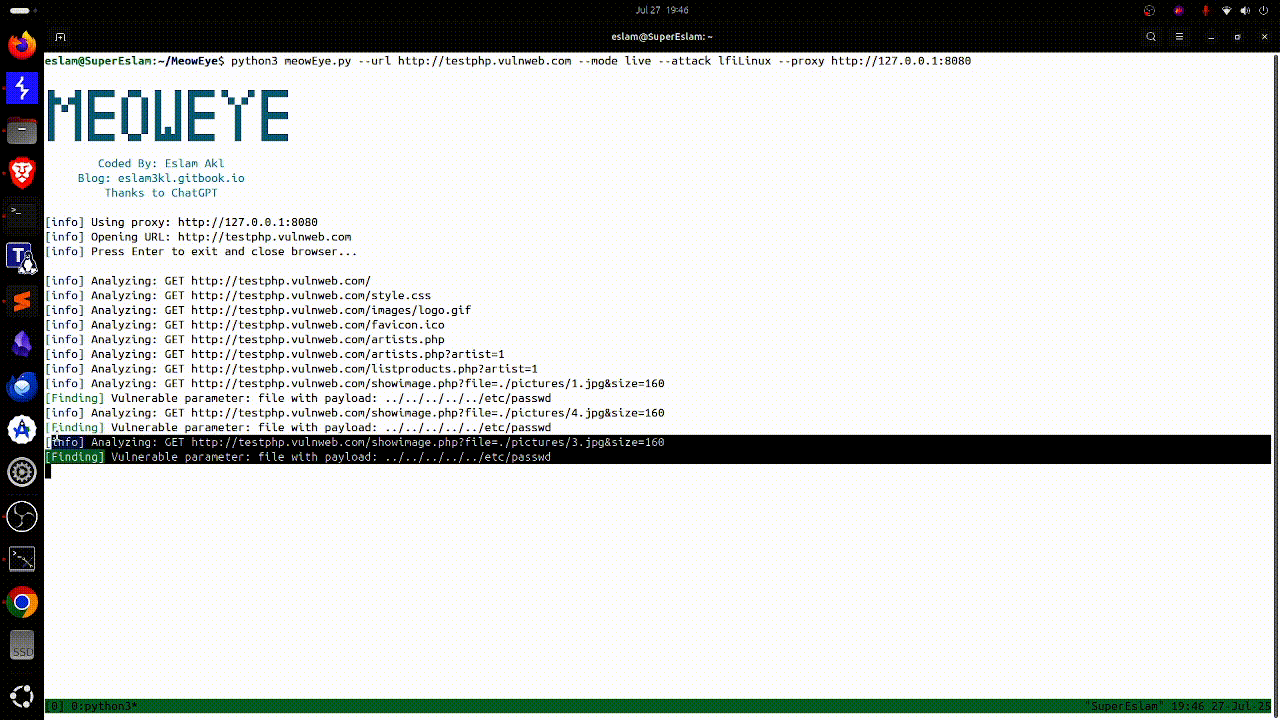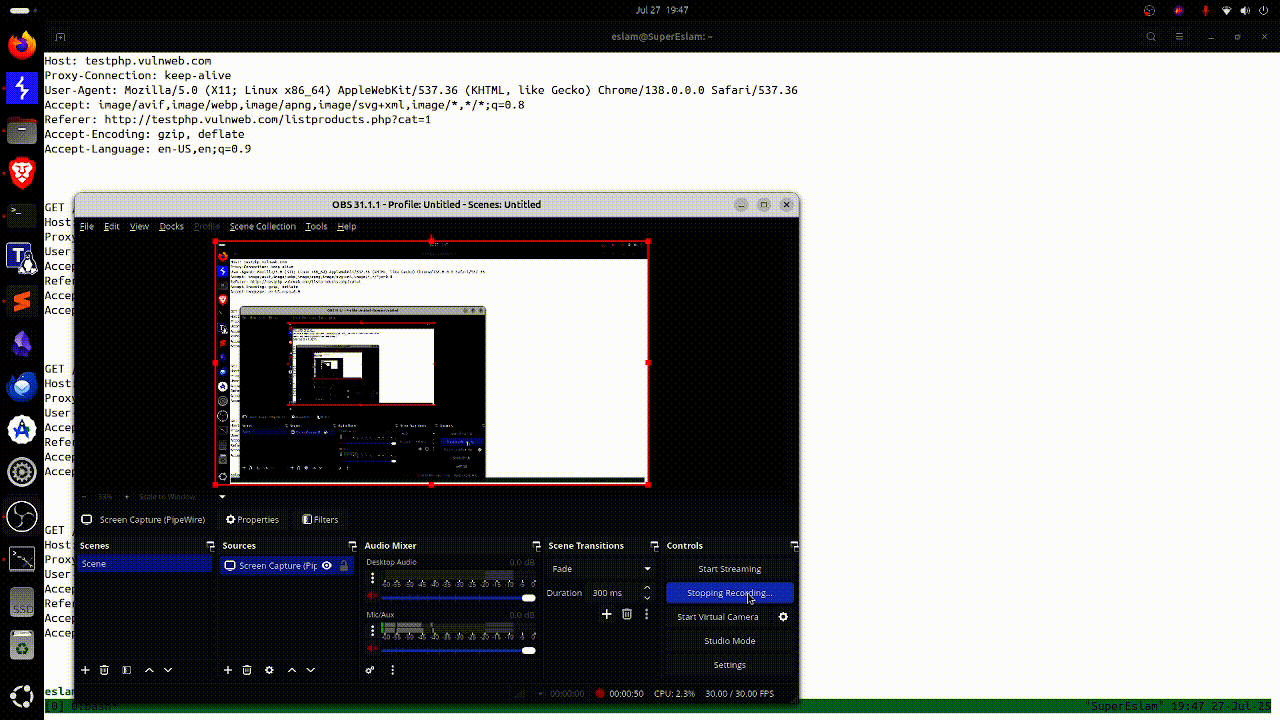 eslam3kl/meoweye
MeowEyeは、稼働中のアプリケーションにおける複数のWeb脆弱性を特定するためのリアルタイムスキャナーです。