
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ
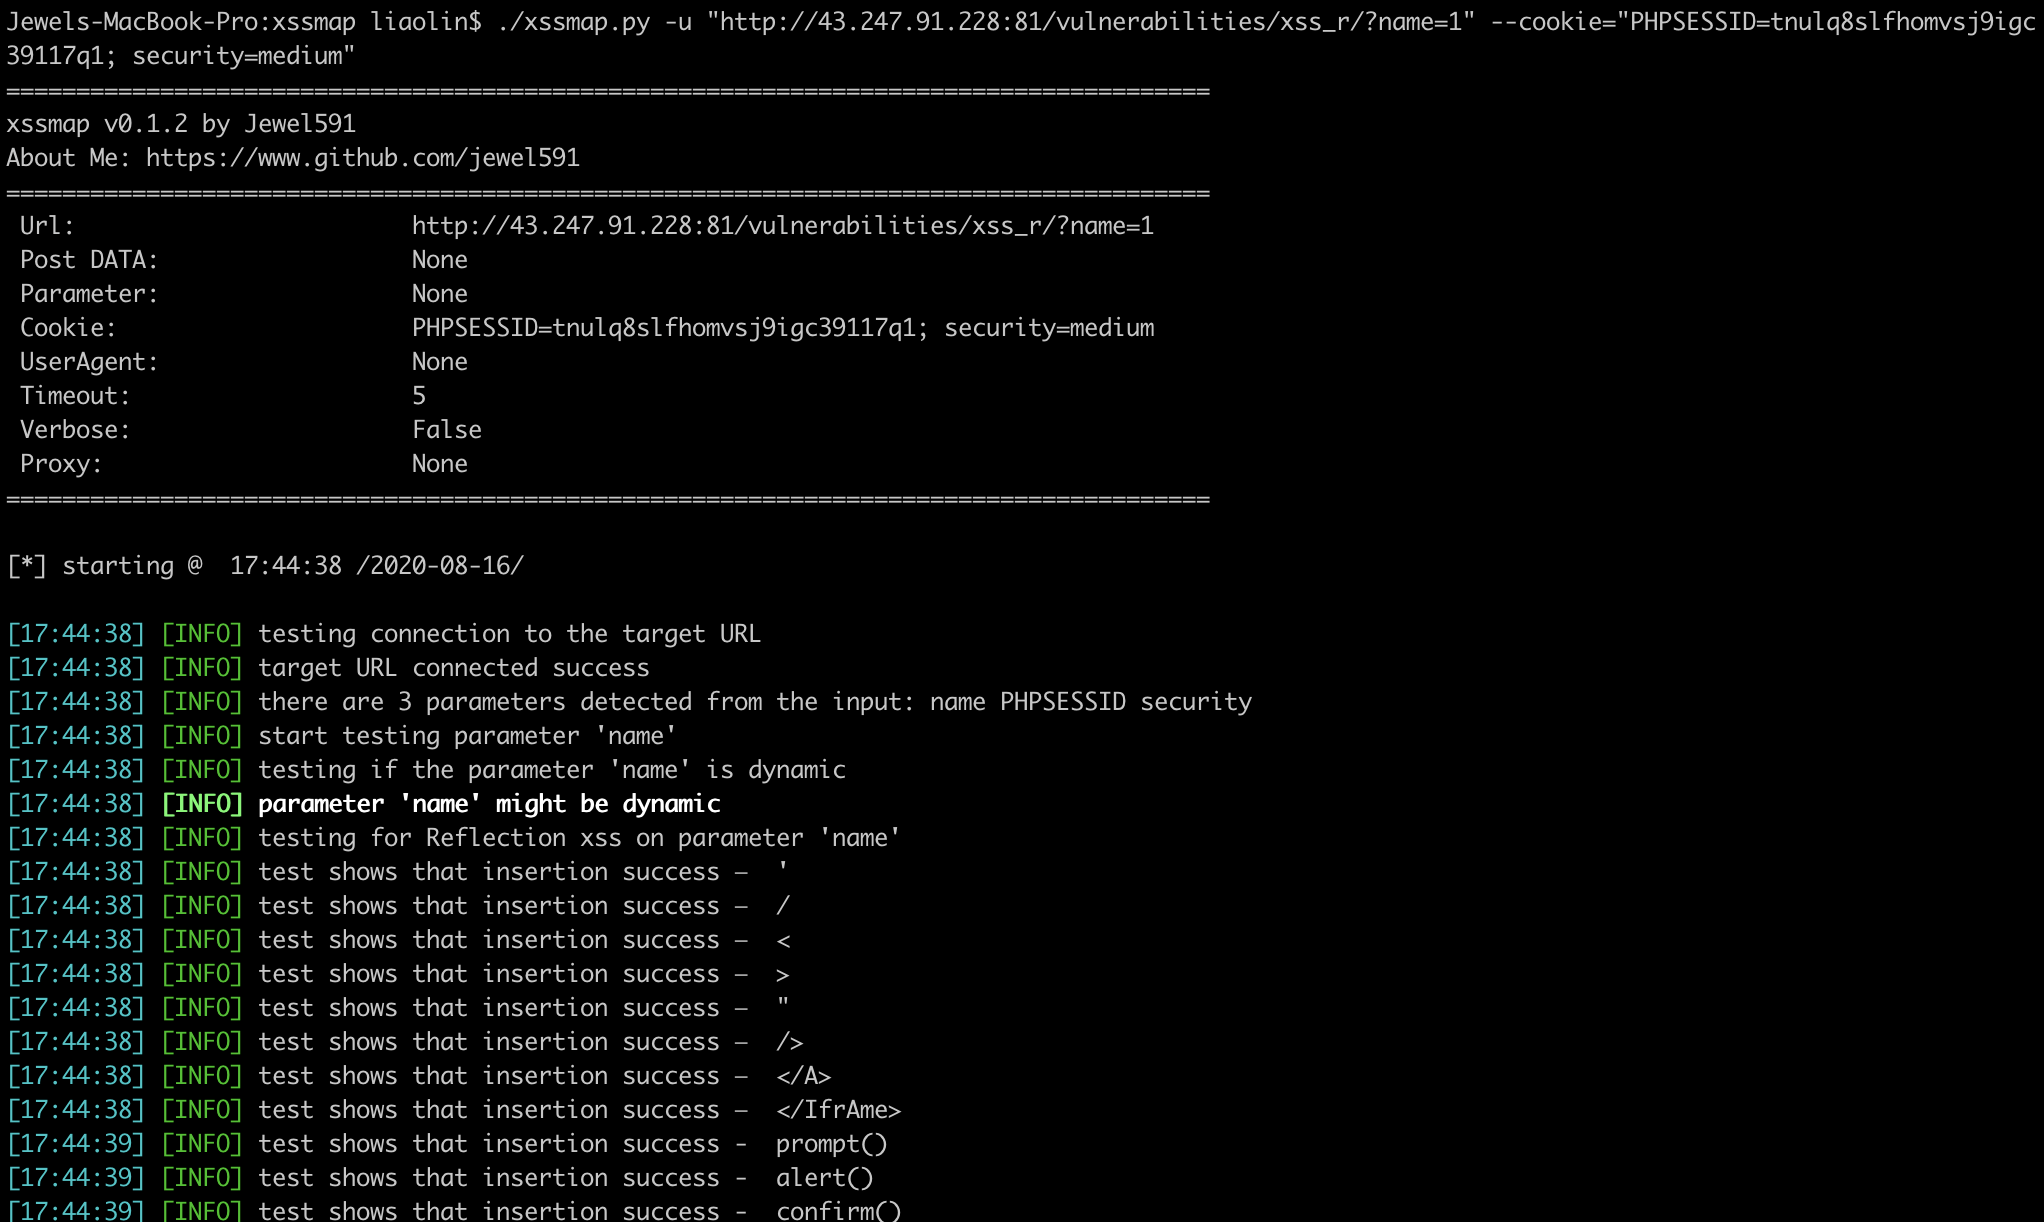
 jewel591/xssmap
PythonベースのXSS脆弱性スキャナー。POST/GETリクエストのサポート、Cookie/Referer/User-Agentへのパラメータ注入、自動化されたWebセキュリティテストのための複数のエンコーディングバイパス技術を備えています。
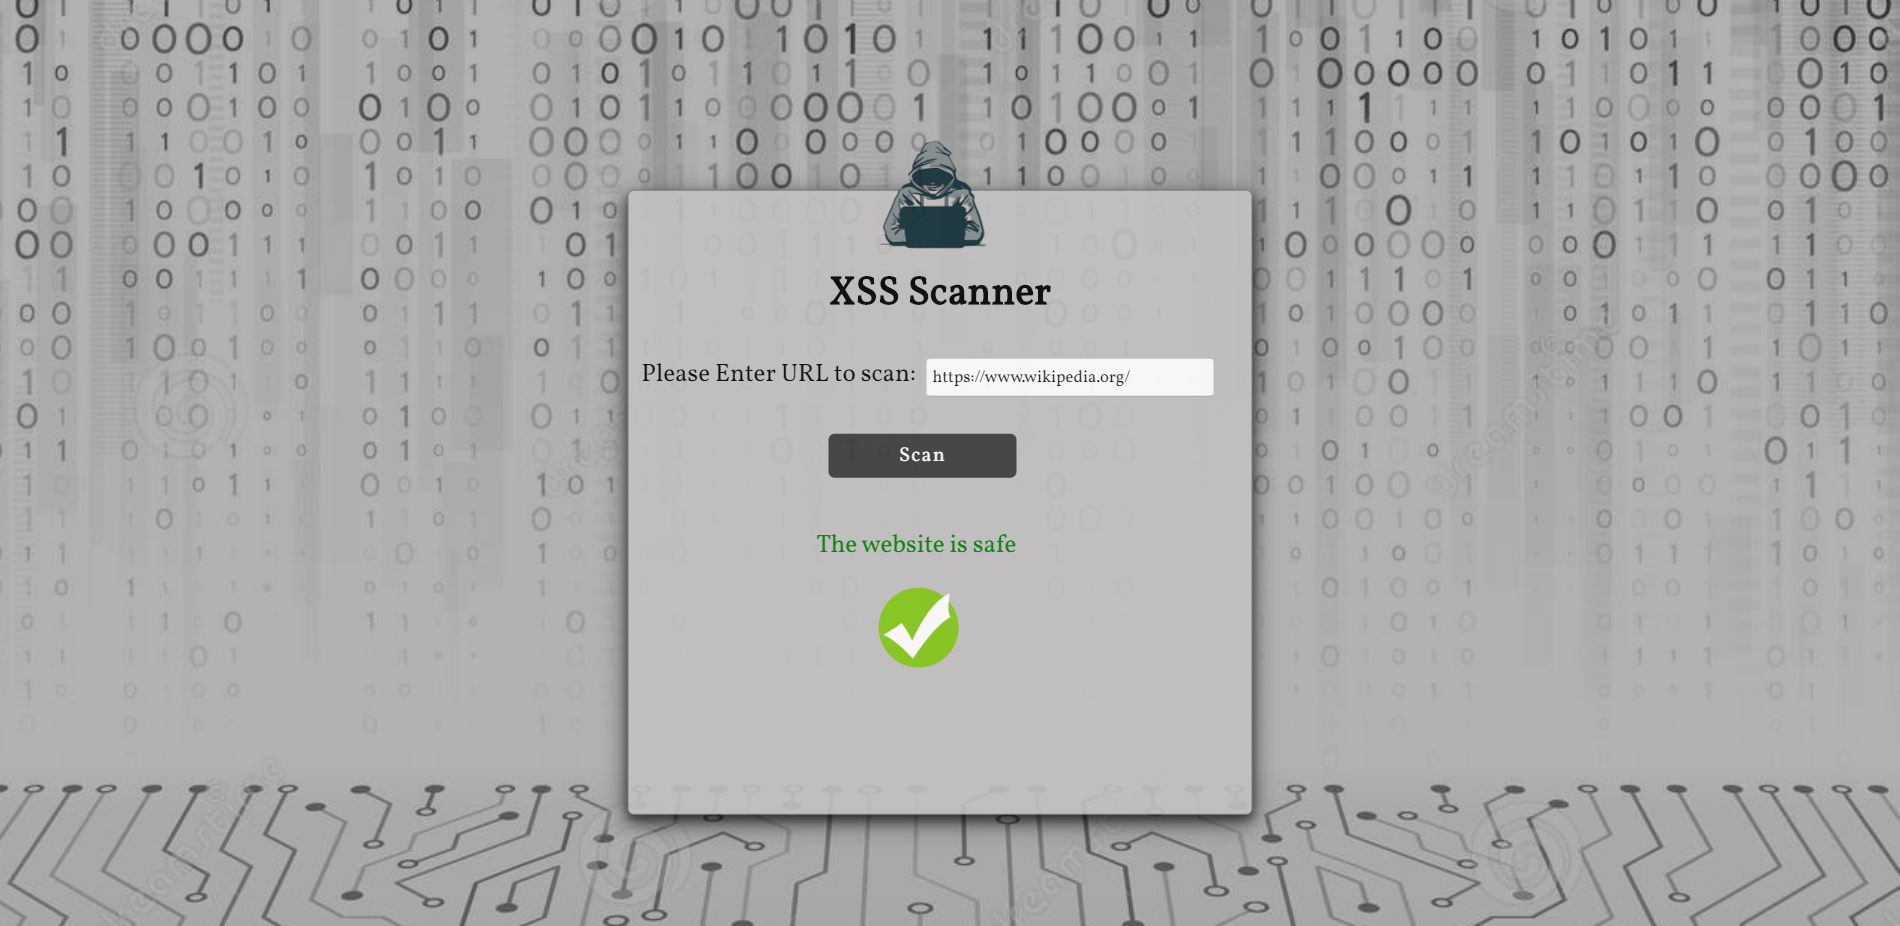 mariagarber/xss-scanner
ウェブサイトに悪意のあるスクリプトを注入してクロスサイトスクリプティング脆弱性を検出するXSSスキャナー
 tomnomnom/gf
grep のラッパーで、さまざまなものを grep するのに役立ちます
 andresriancho/w3af
オープンソースのWebアプリケーションセキュリティスキャナで、XSS、SQLインジェクション、OSコマンドインジェクションを含む200以上の脆弱性を特定・悪用します。ペネトレーションテスターと開発者向けに設計されています。
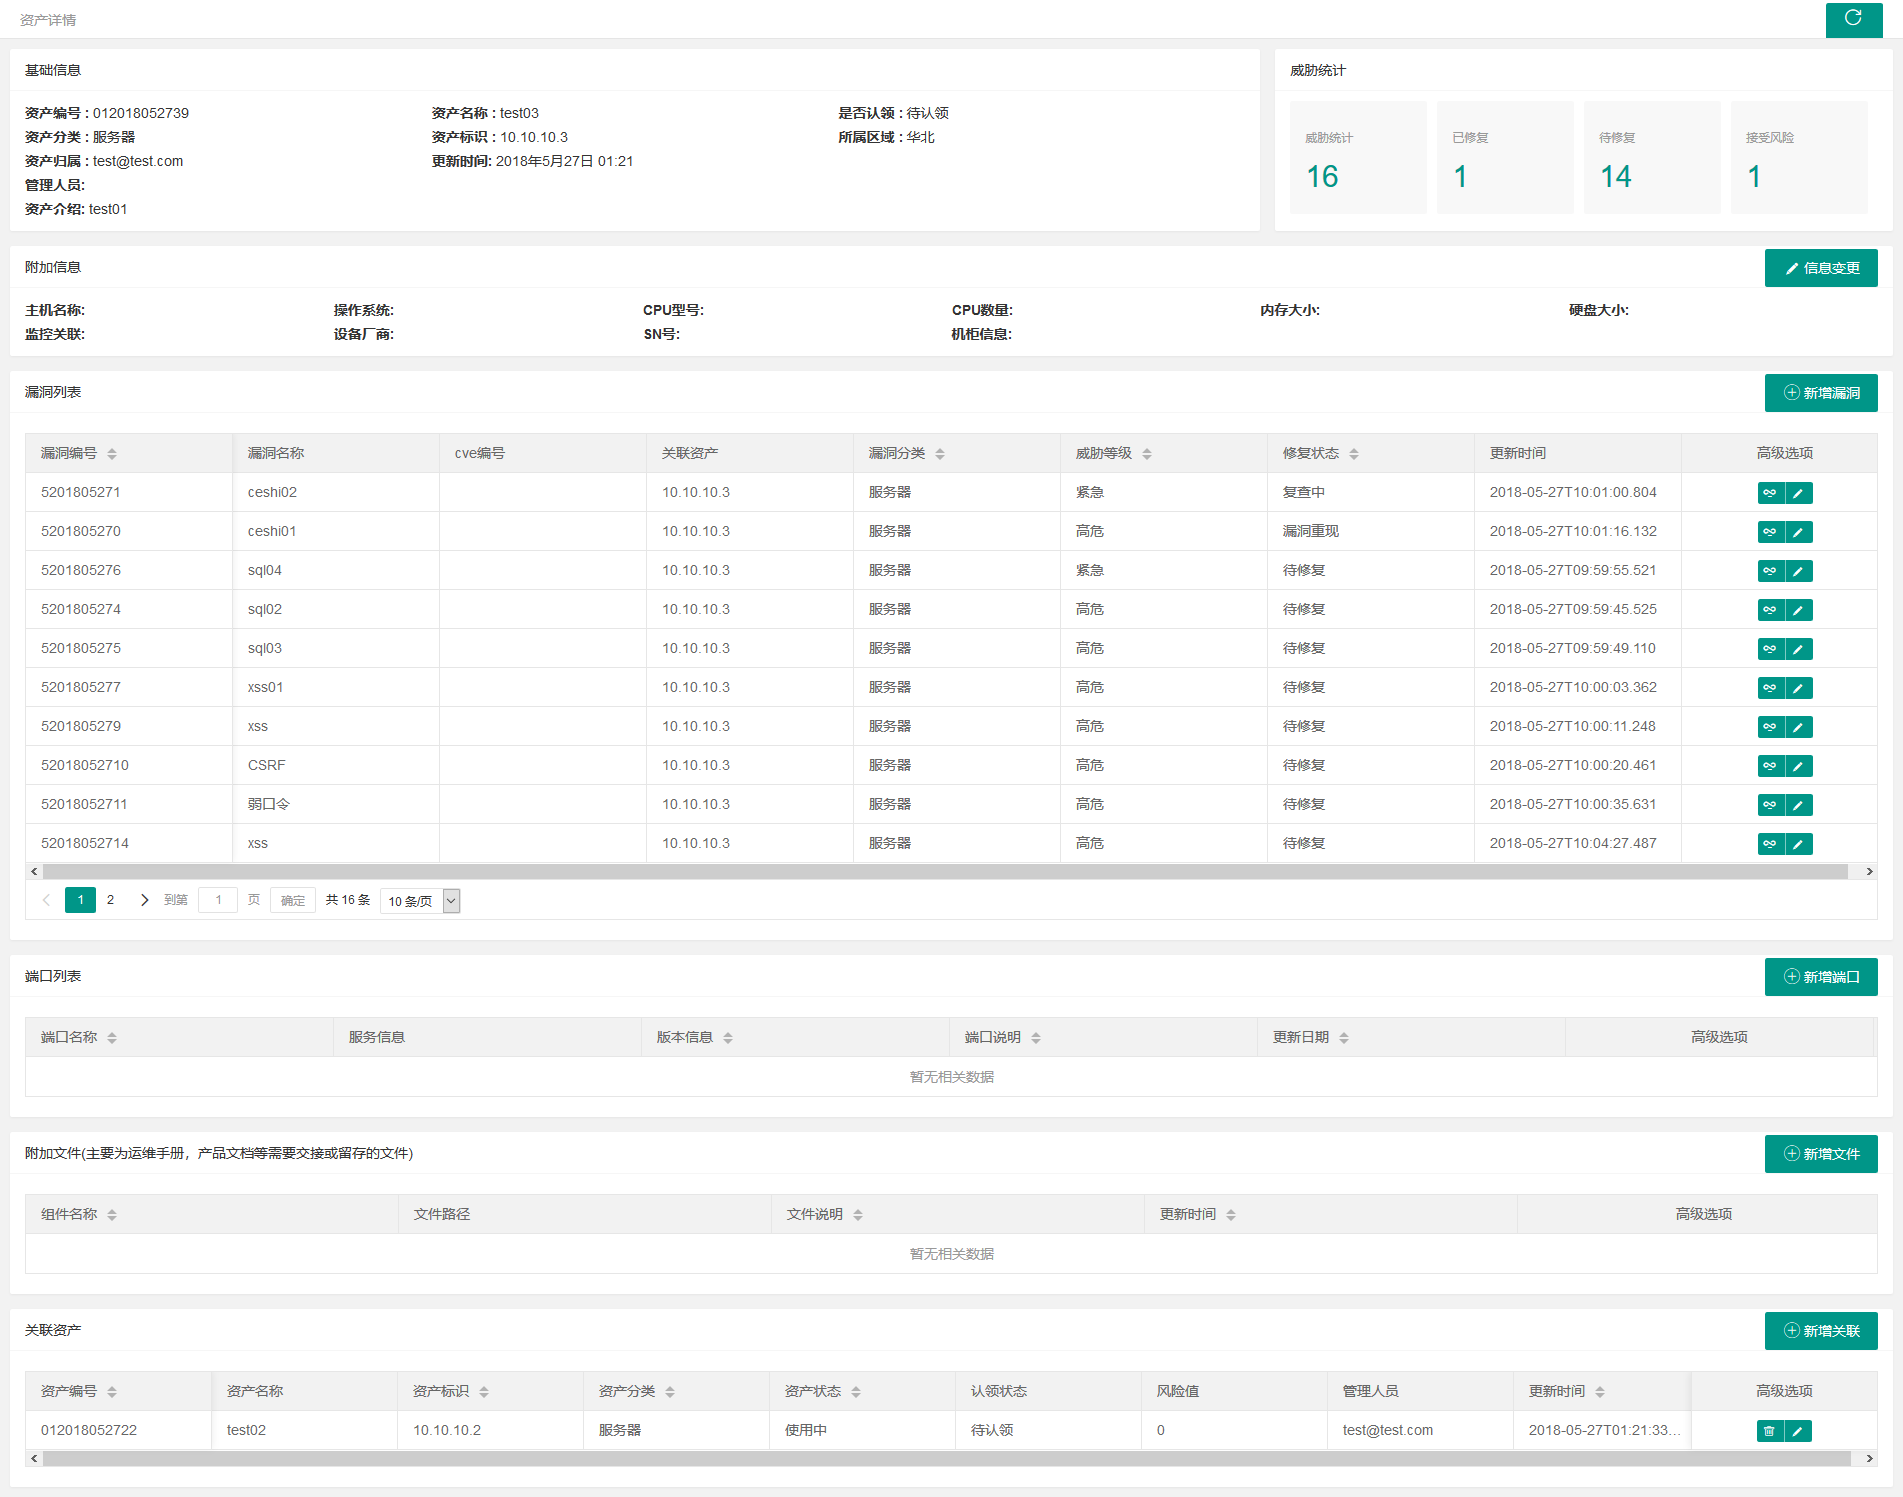 we1h0/securitymanageframwork
Security Manage Framworkは、エンタープライズイントラネット向けのセキュリティ管理プラットフォームです。資産管理、脆弱性管理、アカウント管理、ナレッジベース管理、セキュリティスキャンの自動化機能モジュールを備えており、内部セキュリティ管理に利用できます。このプラットフォームは、…
 pentestgeek/burpcommander
Burp SuiteのREST API向けRubyコマンドラインインターフェース
 hannob/optionsbleed
Optionsbleed脆弱性(CVE-2017-9798)向けの概念実証スキャナー。HTTP OPTIONSメソッドを介してApache HTTPサーバーのメモリリークをテストします。
 bailongwang1/cve-2020-0688
ExchangeサーバーがCVE-2020-0688に脆弱かどうかを、インストール済みの累積更新プログラムを確認して検出するため、単一ホストまたはIP範囲をスキャンするPHP CLIスクリプト。
 00xc/h2buster
スレッド化され、再帰的な、HTTP/2上のWebディレクトリブルートフォーススキャナー。
 yagamiilight/cerberus
強力な脆弱性スキャナーです。サブドメインのブルートフォースにはaioDNSを使用し、asyncioによる非同期高速スキャンで、ターゲットの全方位アセットをカバーした一括脆弱性スキャンを実行します。ミドルウェア情報の収集、IPプロキシの自動収集を行い、WAF情報の検出時には自動的にプロキシを使用して自…
 m4cs/traxss
traxss | 自動化XSS脆弱性スキャナー(現在開発中) 🐍 HACKTOBERFEST PROJECT 2019
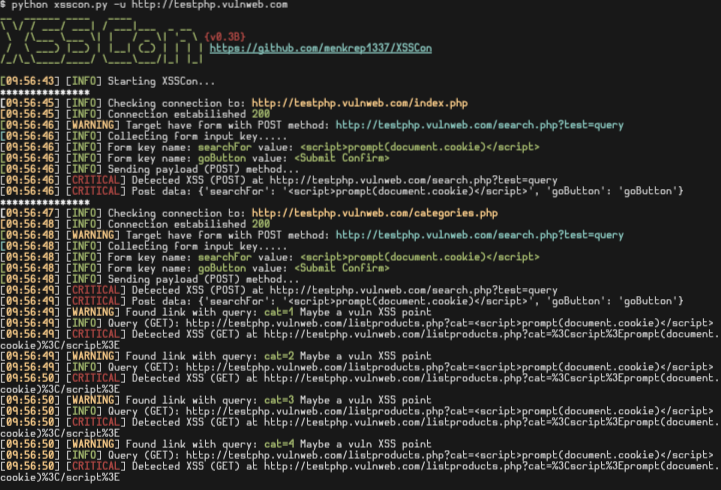 menkrep1337/xsscon
XSSCon: シンプルなXSSスキャナーツール
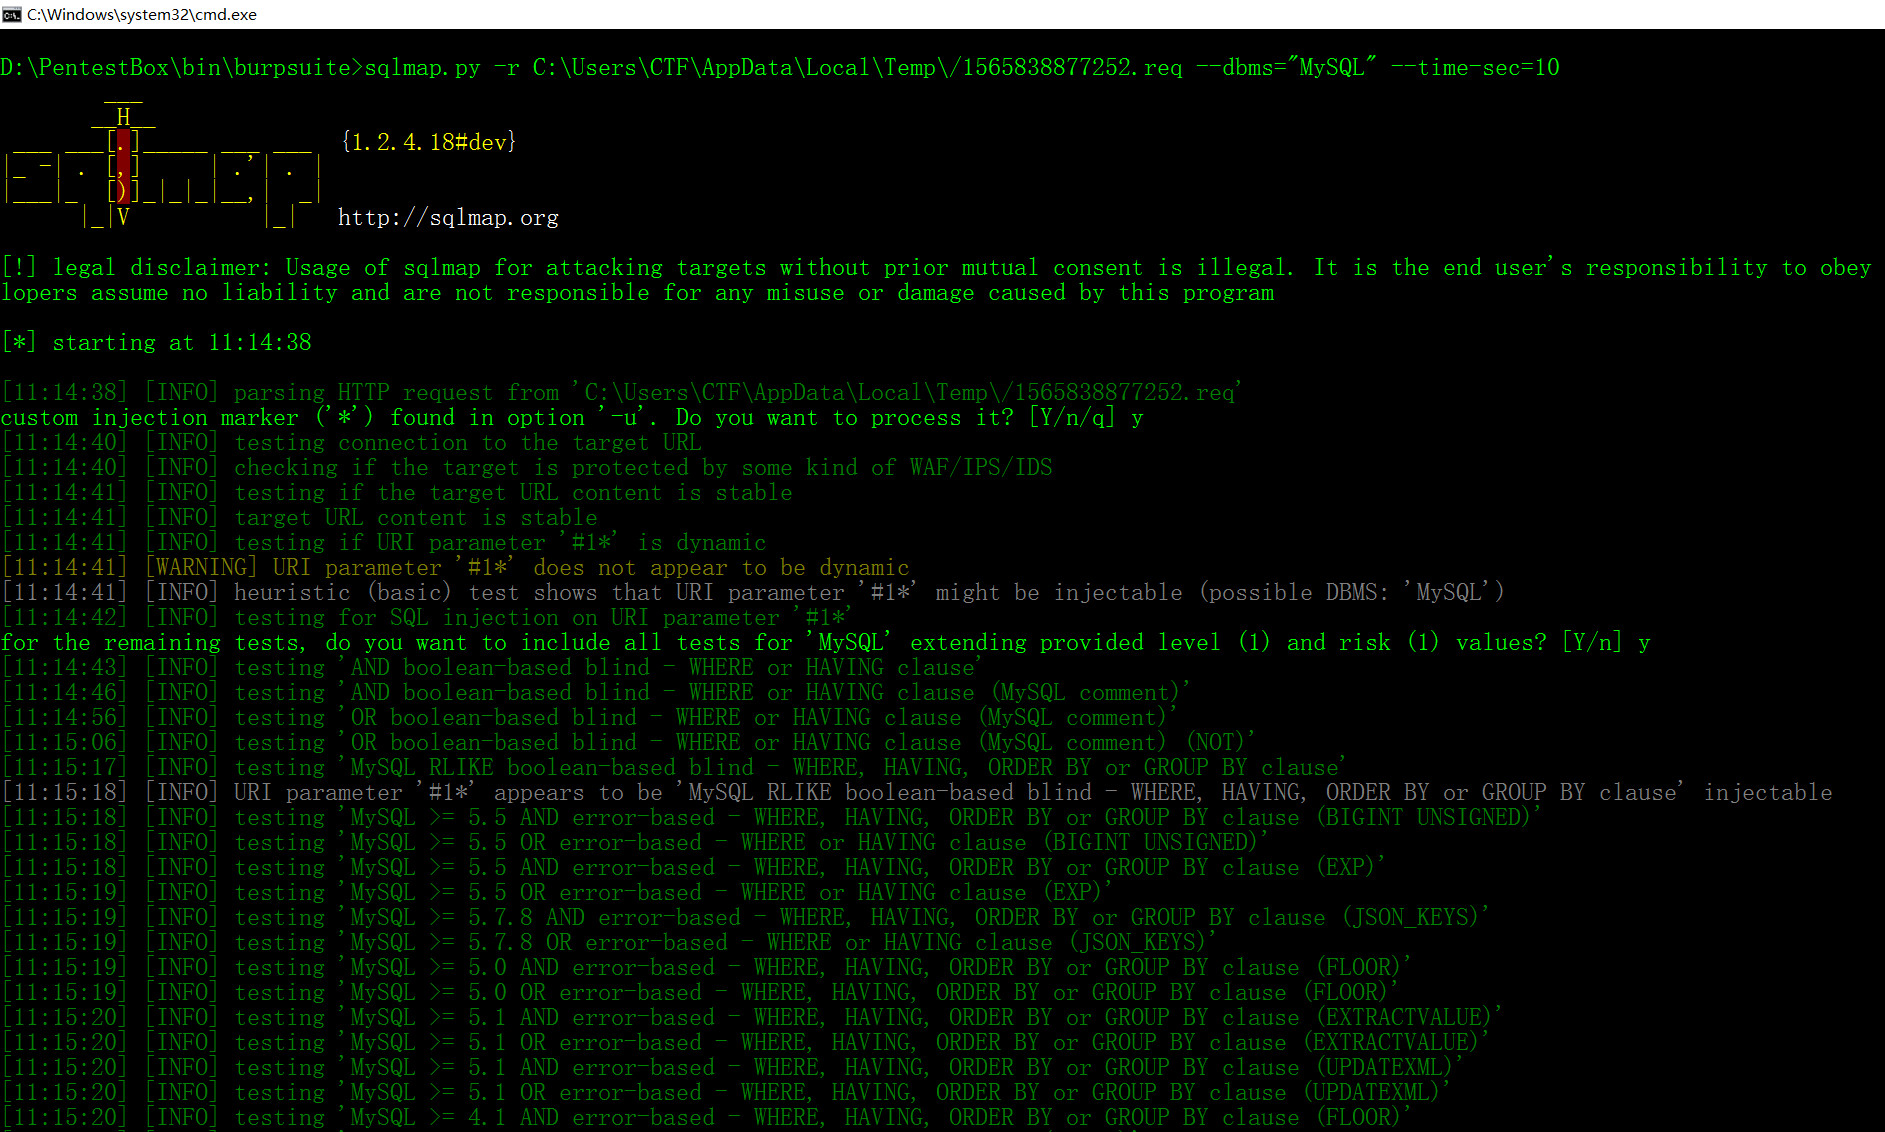 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
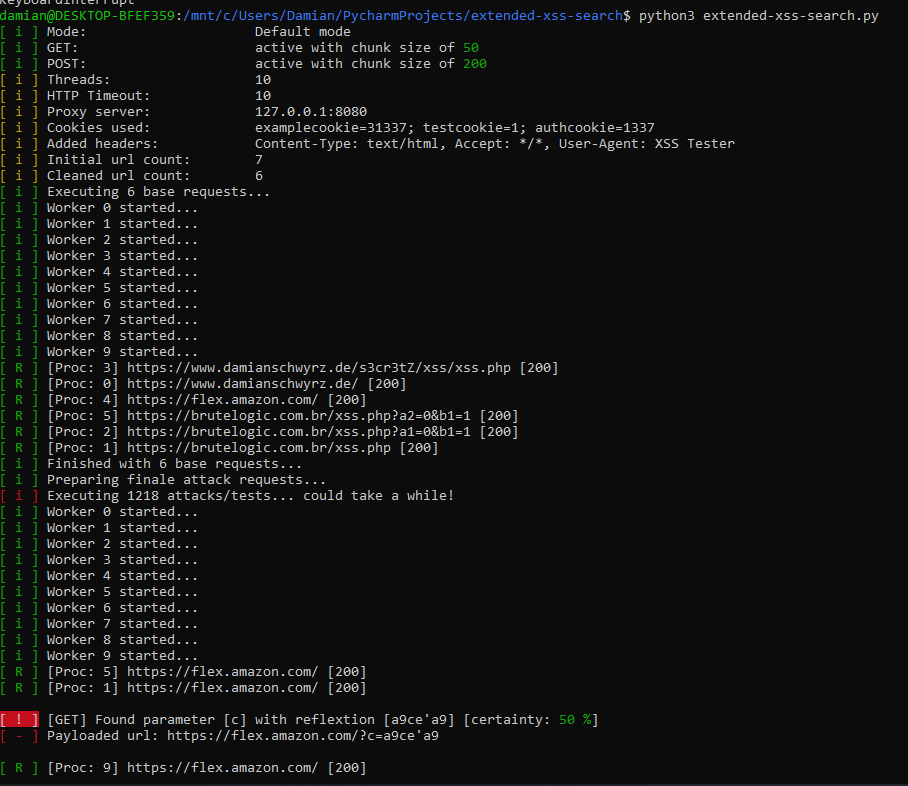 damian89/extended-xss-search
私のxssfinderツールの改良版 - URLリストに対して異なる種類のXSSをスキャンします。
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
 opiniondealer/crawlbox
Webディレクトリや管理パスを、組み込みまたはカスタムのワードリストを用いてブルートフォースするPythonスクリプト。ペネトレーションテスト中のディレクトリ探索のために、リクエスト遅延を設定可能。
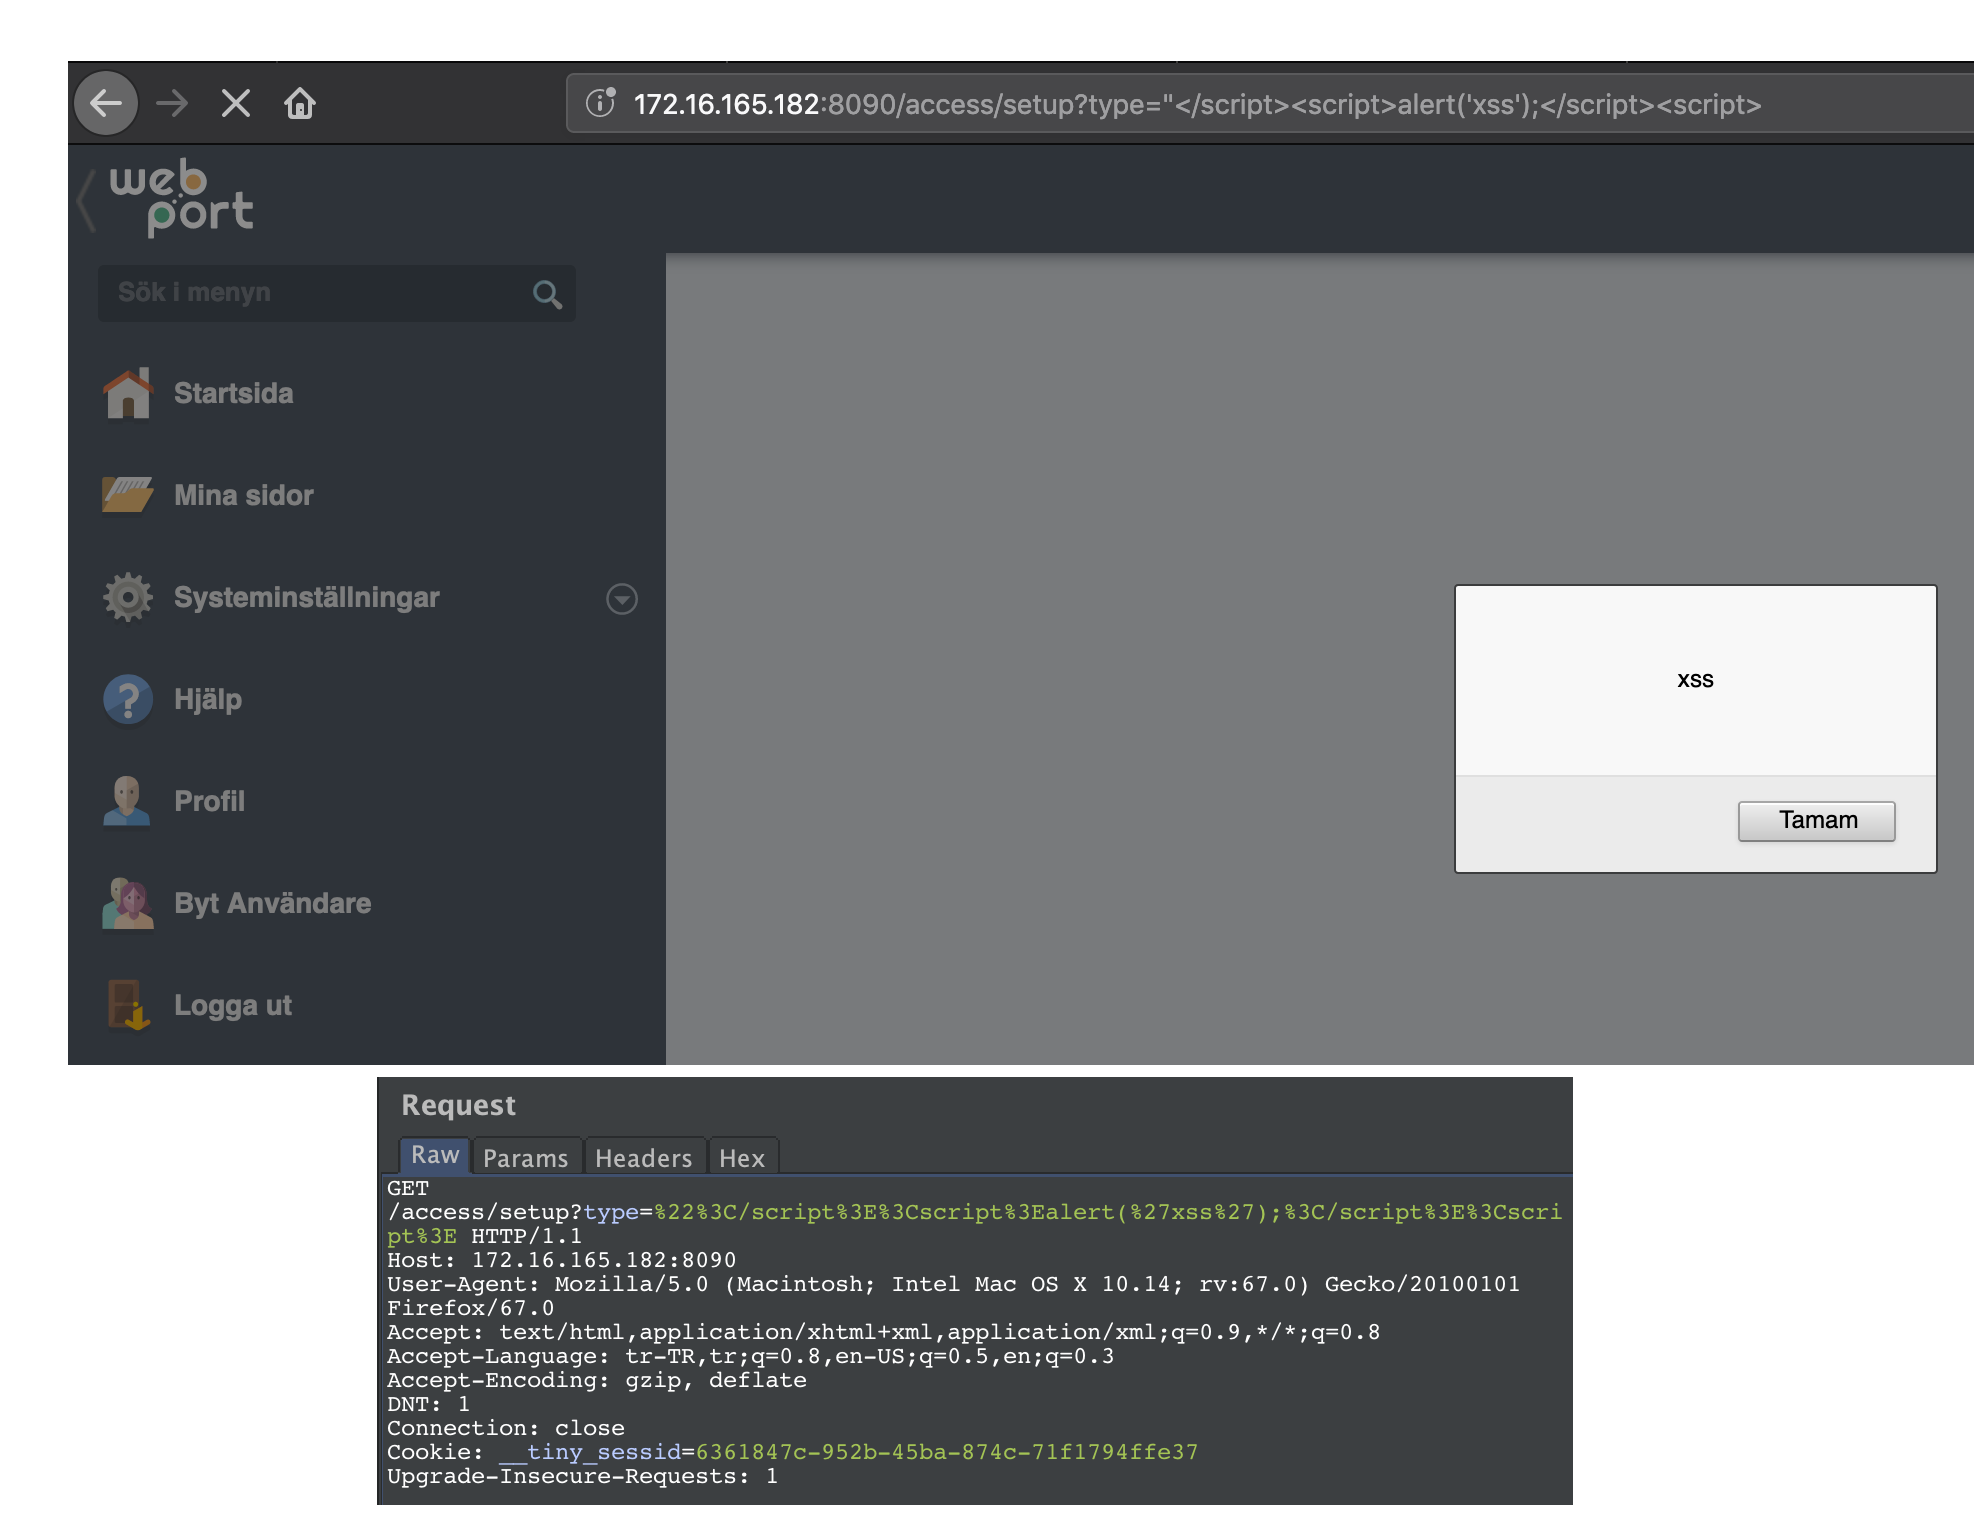 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1の反映型XSSは、悪意を持って細工されたリンクまたはサードパーティのWebページを開いたユーザーに影響を与えます。
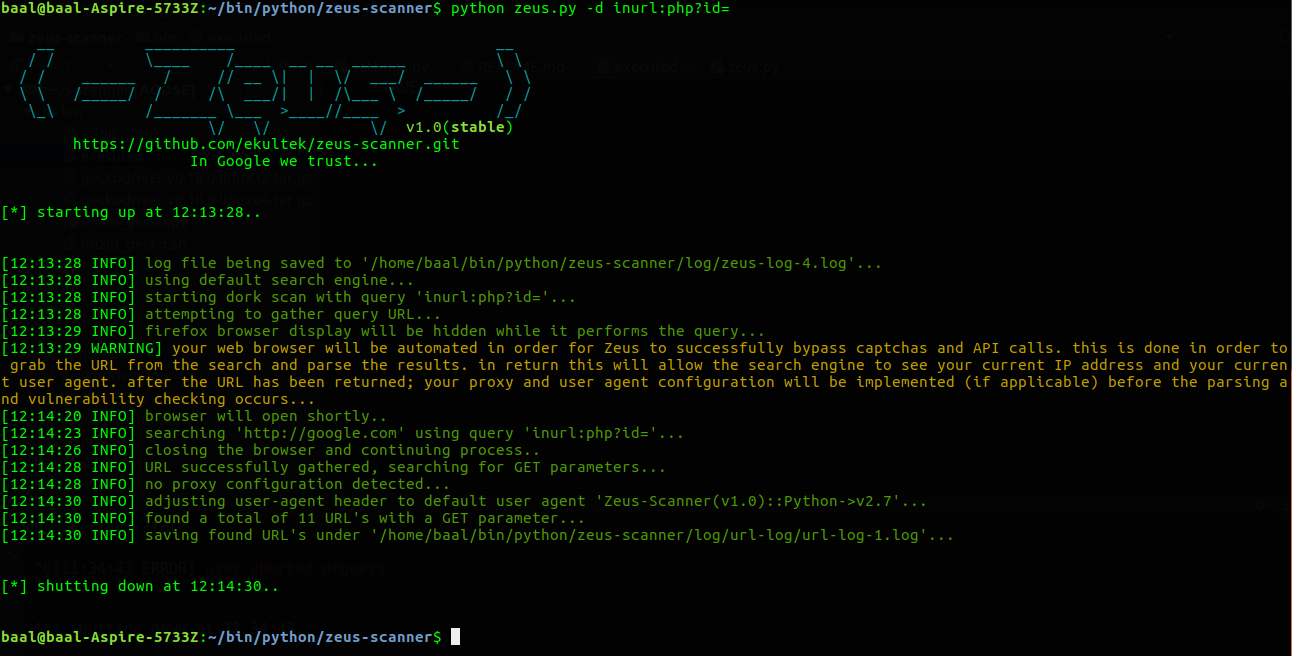 ekultek/zeus-scanner
高度な偵察ユーティリティ








