#1
 r4ygm/dorkscout
自動化されたGoogleダークスキャナーで、exploit-dbのダークリストを取得し、ターゲットやインターネット全体をスキャンして、脆弱なアプリケーション、秘密ファイル、露出した機密データを検出します。
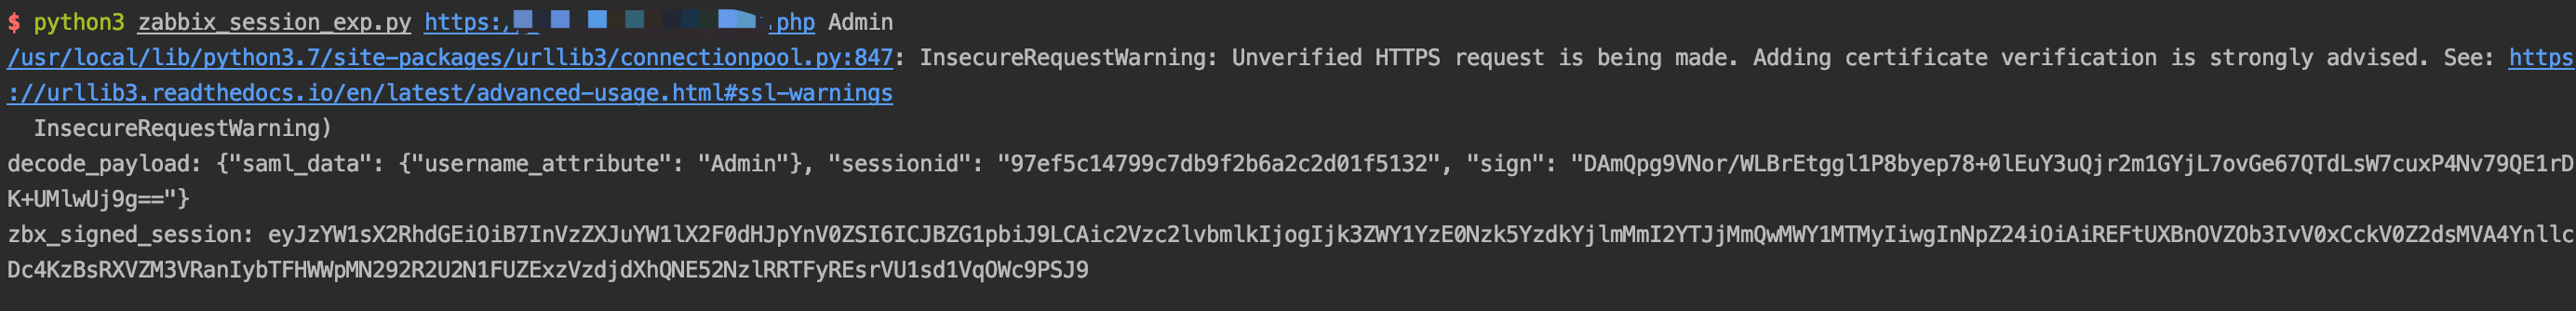 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
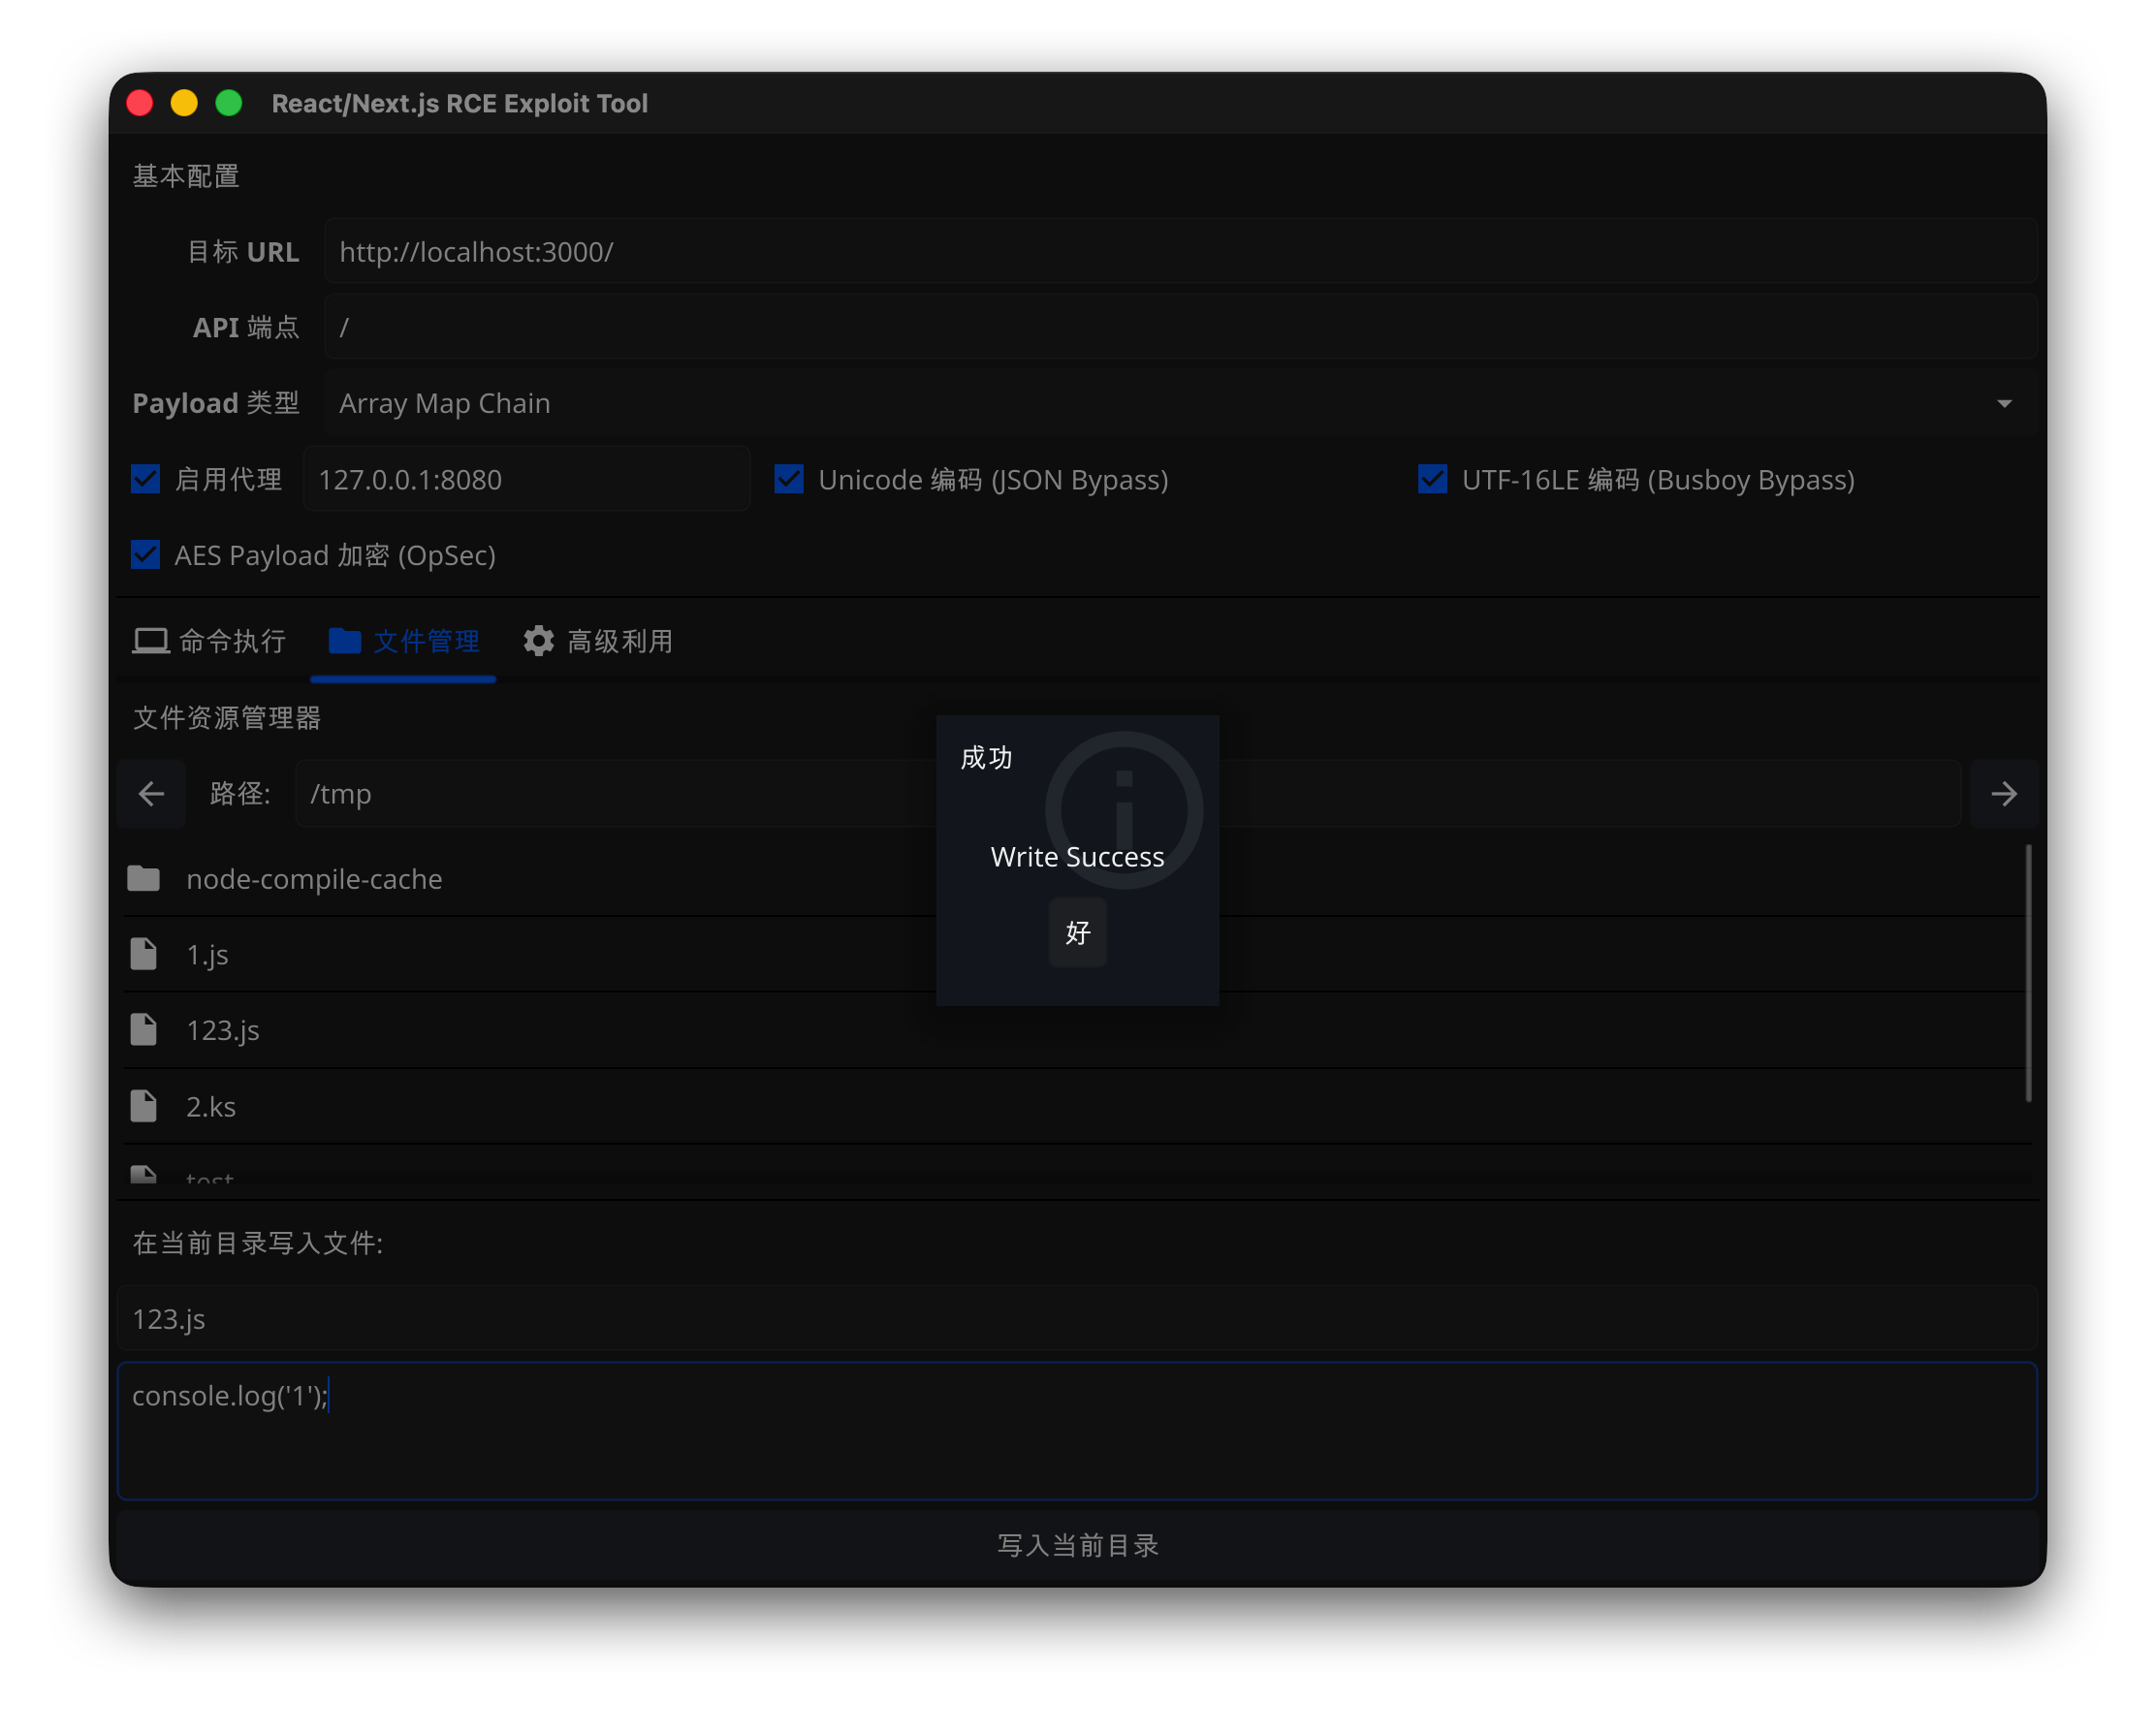 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 および CVE-2025-66478 のエクスプロイト
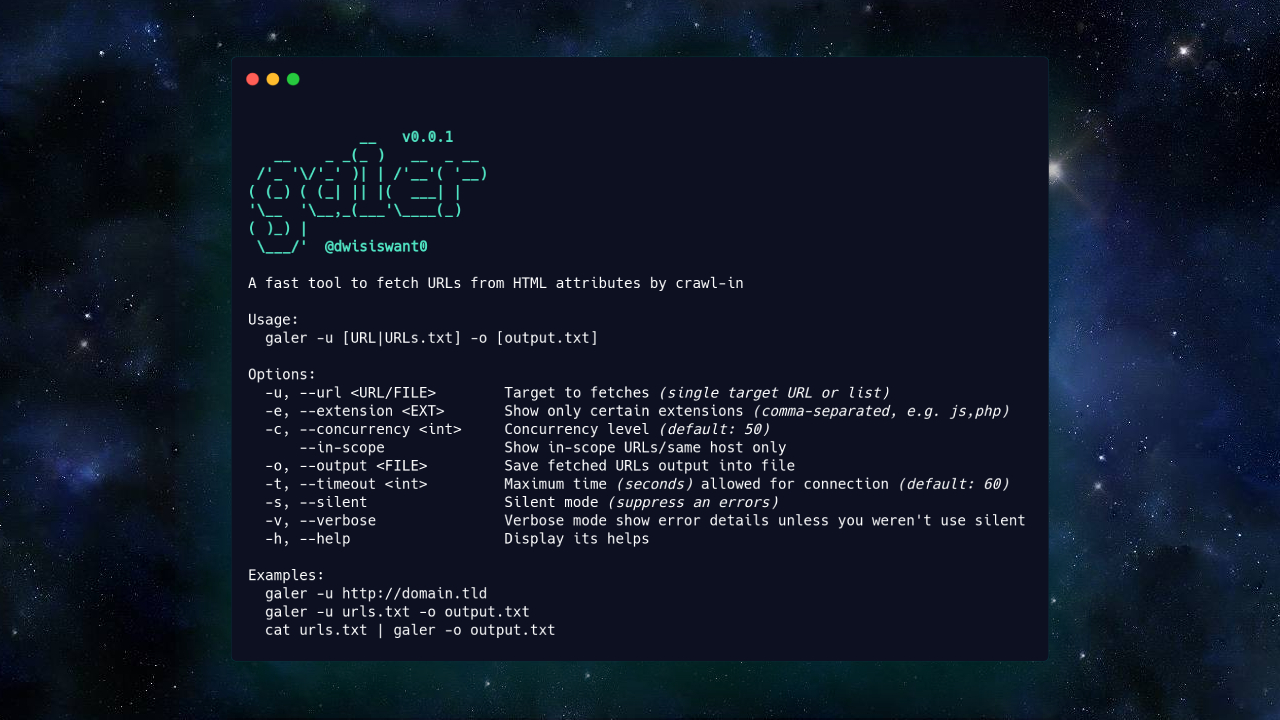 dwisiswant0/galer
HTML属性からURLをクローリングによって取得する高速なツール
 a-d-team/grafanaexp
Grafanaの認証なし任意ファイル読み取り脆弱性(CVE-2021-43798)のエクスプロイトツール。プラグインのブルートフォース、secret_keyの抽出、data_source情報の自動復号が可能。
 mhils/honeyproxy
このプロジェクトは現在、@mitmproxyの一部です。
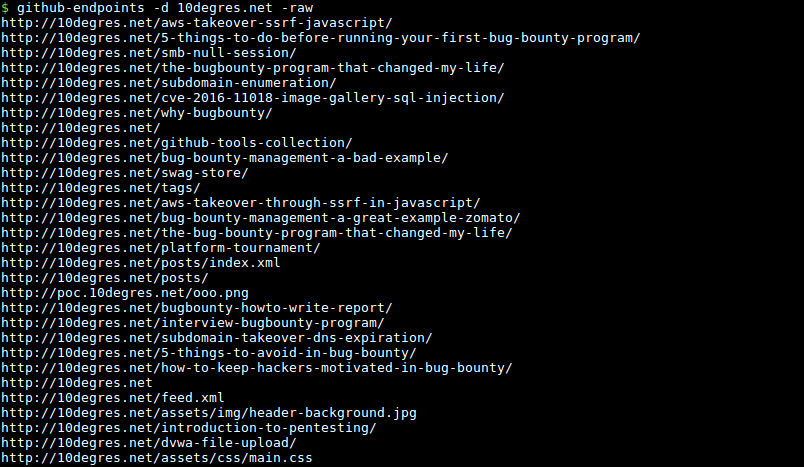 gwen001/github-endpoints
GitHub上のエンドポイントを検索します。
 d00movenok/htmlsmuggler
✉️ あなたのレッドチーム運用のための HTML Smuggling generator&obfuscator
 joshkar/x-recon
ウェブページの入力を検出し、XSSスキャンを実行するためのユーティリティ。
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 無制限ファイルアップロードがRCEにつながるチェックスクリプト
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE (CVE-2020-3956) の PoC エクスプロイト
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Python および Metasploit による Oracle WebLogic WLS-WSAT デシリアライゼーション脆弱性 (CVE-2017-10271) のエクスプロイトで、検出スキャンとリモートコード実行機能を備えています。
 n4xh4ck5/rastleak
エンジン検索を用いたハッキングによる情報漏洩を自動化するツール
 abhishekkr/n00brat
POSiX(Linux/Unix)システム向けのリモート管理ツールキット(またはトロイの木馬)で、Webサービスとして動作します。
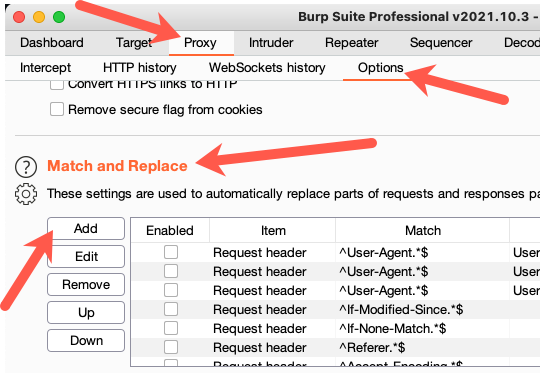 bishopfox/imperva_gzip_waf_bypass
gzip Content-Encodingヘッダーを使用してHTTP POSTリクエストのWAFルールを回避するImperva Cloud WAFバイパスエクスプロイト。検出スクリプトと手動テスト手順を含む。
 pwnwriter/kanha
🦚 Rustで書かれたWebアプリペネトレーションテストスイート。